راهنمای کامل و نحوه انتخاب شرکت پشتیبانی شبکه برای کسب و کارهای متوسط
پاسخ مستقیم و چکیده راهنما: در بررسی نحوه انتخاب شرکت پشتیبانی شبکه برای سازمان ها و کسب و کارهای متوسط، معیار اصلی همکاری با مجموعه ای است که زیرساخت فناوری اطلاعات شما را بر پایه قرارداد سطح دسترسی یا SLA مکتوب، مانیتورینگ بلادرنگ ۲۴ ساعته، مستندسازی جامع توپولوژی و امنیت چندلایه مدیریت نماید. معیارهای تعیین کننده شامل پایش سلامت سرویس های اصلی (Active Directory، DNS و DHCP)، امنیت تجهیزات فایروال، صحت سنجی خودکار نسخه های پشتیبان و زمان پاسخگویی تضمین شده در رخدادهای اضطراری است. دریافت خدمات پشتیبانی شبکه مهندسی شده، پایداری فرایندهای سازمانی را در برابر قطعی های ناگهانی و رخنه های سایبری تضمین می کند.
چرا کسب و کارهای متوسط به یک شرکت خدمات شبکه تخصصی نیاز دارند؟
در بنگاه های اقتصادی با اندازه متوسط (معمولا بین ۲۰ تا ۳۰۰ کاربر فعال)، شبکه کامپیوتری از یک ابزار اشتراک فایل ساده به شریان اصلی کسب و کار تبدیل شده است. اختلال یک ساعته در شبکه دیگر فقط به معنای بیکاری چند کارمند نیست، بلکه به توقف ثبت سفارش، قطع شدن ارتباط سانترال تلفنی، عدم دسترسی به نرم افزارهای حسابداری و مالی، از دست رفتن داده های در گردش و صدمه شدید به اعتبار برند نزد مشتریان منجر خواهد شد.
در گذشته شرکت ها ترجیح می دادند یک کارشناس به عنوان پشتیبان شبکه استخدام کنند. اما با پیچیده شدن تکنولوژی، یک نفر نمی تواند به شکل همزمان در روتینگ پیشرفته، پیکربندی فایروال های نسل جدید (NGFW)، مدیریت مجازی سازی سرور، امنیت اکتیودایرکتوری، ذخیره سازهای تحت شبکه SAN و NAS و بستر تلفنی ویپ متخصص باشد. در این نقطه، دانستن اصول صحیح در نحوه انتخاب شرکت پشتیبانی شبکه ریسک های سازمانی را به حداقل می رساند.
ریسک های مدیریت سنتی شبکه:
- وابستگی تمام عیار سازمان به یک فرد و عدم ارائه مستندات فنی
- عدم اطلاع از خرابی دیسک های ذخیره ساز تا زمان از کار افتادن کامل سیستم
- پیکربندی های غیراستاندارد بدون برنامه بازگشت (Rollback Plan)
- نداشتن برنامه مشخص برای سناریوهای باج افزاری و Disaster Recovery
مزایای واگذاری به شرکت های متخصص:
- دسترسی به دانش تیمی در زمینه های سیسکو، مایکروسافت، لینوکس و امنیت
- استقرار سامانه های مانیتورینگ اختصاصی مانند Zabbix و PRTG
- تعهد قانونی در قالب قرارداد و بندهای خسارت عدم انجام تعهدات
- کاهش هزینه های سربار اداری، بیمه و استخدام پرسنل ثابت
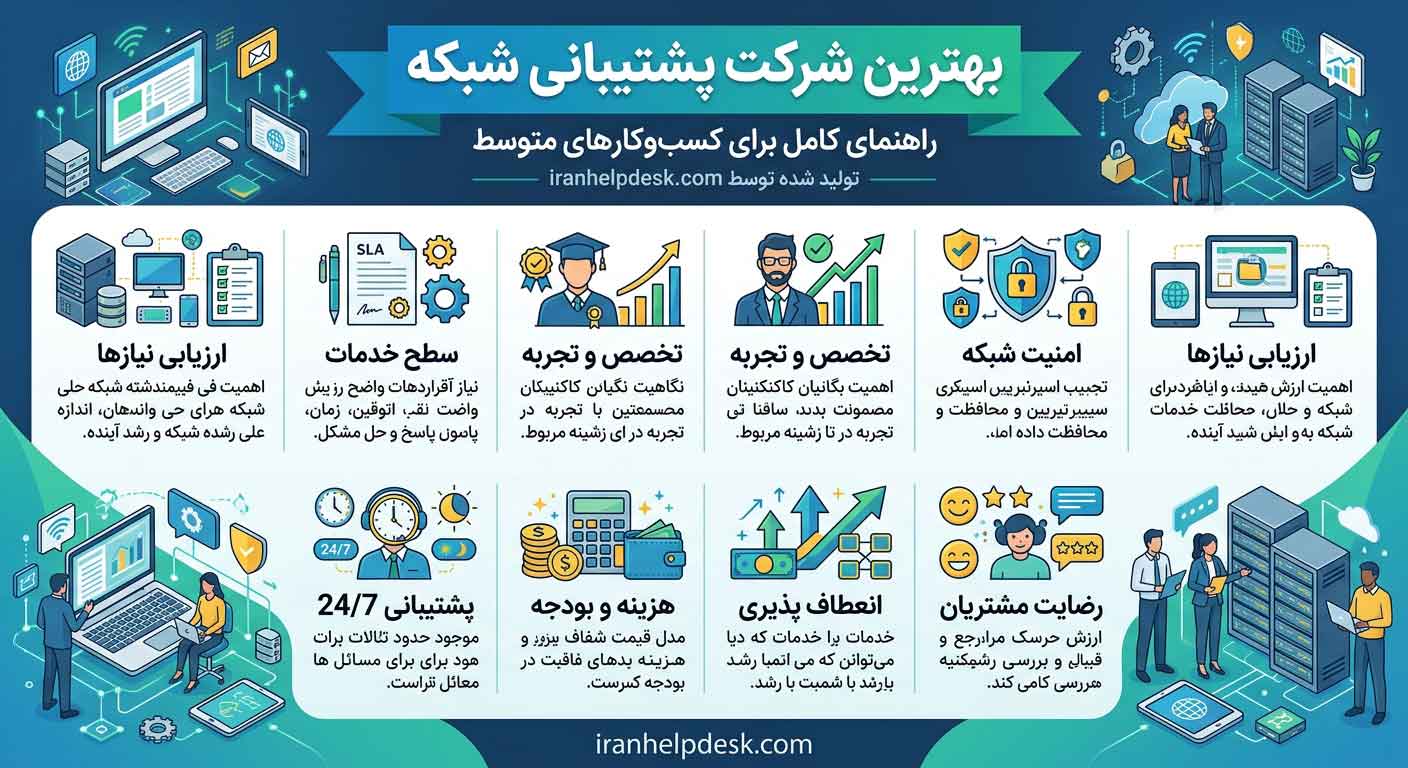
مهم ترین معیارها در نحوه انتخاب شرکت پشتیبانی شبکه
زمانی که با پروپوزال های مختلف از شرکت های خدمات شبکه روبرو می شوید، باید توانایی فنی آنها را بر مبنای پنج رکن بنیادین مهندسی زیرساخت بسنجید. هرگونه نقص در این پنج بخش، پایداری شبکه را به مخاطره می اندازد:
۱. سرویس های پایه هویتی و آدرس دهی (Identity & Core Services)
قلب تپنده مدیریت دسترسی در سیستم های تحت ویندوز، سرویس دایرکتوری مایکروسافت یعنی Active Directory Domain Services (AD DS) است. پیکربندی صحیح پالیسی های گروهی (Group Policy Management)، رعایت ساختار سازمانی در واحدهای سازمانی (Organizational Units)، تفکیک دسترسی مدیران با معماری Tiering و مدیریت سرویس نام دامنه یا DNS برای رزولوشن صحیح آدرس ها جزو وظایف ابتدایی تیم پشتیبان است. همچنین سرویس تخصیص خودکار آدرس ها یعنی DHCP باید دارای مکانیزم Failover باشد تا از تعارض آدرس های IP جلوگیری به عمل آید. برای مطالعه استانداردهای مدیریت دسترسی و امنیت اکتیودایرکتوری، مستندات رسمی Microsoft Learn - Active Directory Overview مرجع بسیار ارزشمندی است.
۲. لایه سوییچینگ، ترانکینگ و مسیریابی (LAN & WAN)
یکی از بزرگترین مشکلات کسب و کارهای متوسط، وجود یک شبکه مسطح (Flat Network) است که در آن ترافیک سیستم های اداری، پرینترها، دوربین های مداربسته، ترافیک صوتی VoIP و سرورها همگی در یک Broadcast Domain قرار دارند. این ساختار علاوه بر ایجاد ترافیک سنگین و کندی، خطر شیوع ویروس ها را به شدت بالا می برد. تیم پشتیبان موظف است با طراحی اصولی شبکه های محلی مجازی یعنی VLAN، جداسازی ترافیک، راه اندازی پروتکل های جلوگیری از لوپ مانند RSTP و اولویت بندی بسته های حساس به تاخیر از طریق مکانیزم های QoS، زیرساختی ایزوله و پرسرعت ایجاد نماید.
۳. امنیت پیرامونی و فایروال نسل جدید (Network Security & NGFW)
فایروال (Firewall) فقط ابزاری برای بستن پورت ها نیست؛ بلکه باید به عنوان یک دروازه بازرسی عمیق بسته ها (Deep Packet Inspection)، کنترل دسترسی کاربران بر مبنای هویت، جلوگیری از نفوذ (IPS) و فیلترینگ ترافیک مخرب وب عمل کند. شرکت مجری باید ترافیک ورودی و خروجی را دائما تحلیل نموده و اتصال شعب و کاربران دورکار را از طریق تونل های رمزنگاری شده مانند IPsec یا SSL-VPN استاندارد برقرار کند. راهنماهای مرجع شرکت Cisco - Next-Generation Firewalls رویکردهای نوین دیواره های آتش را با دقت تشریح می کنند.
۴. حفاظت از داده ها، پشتیبان گیری و بازیابی بحران (Backup & Disaster Recovery)
تهیه نسخه پشتیبان (Backup) بدون تست منظم بازگردانی داده ها، یک توهم خطرناک امنیتی است. شرکت خدمات دهنده باید قانون استاندارد 3-2-1 بکاپ را اجرا نماید: سه نسخه از داده ها، روی دو رسانه ذخیره سازی متفاوت، با حداقل یک نسخه خارج از محل اصلی سازمان یا در فضای ایزوله غیرقابل تغییر (Immutable Backup). نرم افزارهای تخصصی مانند Veeam Backup & Replication باید به گونه ای پیکربندی شوند که شاخص زمان بازیابی (RTO) و شاخص نقطه بازیابی (RPO) مد نظر مدیران کسب و کار کاملا محقق گردد.
۵. مانیتورینگ بلادرنگ و ثبت لاگ (Observability & Logging)
یک تیم متخصص قبل از تماس کاربران از بروز نقص فنی باخبر می شود. این قابلیت به واسطه پروتکل های استاندارد نظیر SNMP، پایش وضعیت پورت های سوییچ، مصرف پردازنده و رم سرورها، وضعیت فضای دیسک ها، حرارت رک و سلامت خطوط اینترنت از طریق سنسورهای نرم افزاری فراهم می شود. برای شناخت مفاهیم پایش و استانداردهای لاگین می توان به پایگاه های تخصصی نظیر Cloudflare Learning - Network Protocols مراجعه کرد.
جدول ارزیابی و ماتریس تصمیم گیری برای سنجش پیمانکاران شبکه
هنگام بررسی و مصاحبه با پیمانکاران، از ماتریس زیر برای سنجش فنی و عملیاتی آنها استفاده نمایید. این جدول سنجه های شفافی در اختیار شما می گذارد تا پیشنهادها را بدون ابهام مقایسه کنید:
| شاخص ارزیابی | رویکرد شرکت های ضعیف و سنتی | رویکرد شرکت های استاندارد و پیشرو | سطح اولویت |
|---|---|---|---|
| قرارداد سطح خدمات (SLA) | استفاده از عبارات کلی مثل «در اسرع وقت» بدون تعیین زمان عددی و تعهد خسارت | تعیین دقیق زمان پاسخ اولیه (Response Time) و زمان رفع نهایی (Resolution Time) بر مبنای اولویت تیکت | بحرانی |
| پایش و مانیتورینگ | عدم استقرار سامانه؛ انتظار برای اعلام خرابی از سوی پرسنل کارفرما | نصب مانیتورینگ اختصاصی با ارسال هشدارهای آنی پیامکی و تلگرامی پیش از وقوع خاموشی سراسری | بحرانی |
| فرایند مستندسازی | نگهداری اطلاعات در ذهن کارشناس؛ عدم ارائه نقشه کابل کشی، دیاگرام منطقی و جدول IP | ارائه مستند کامل LLD (Low-Level Design)، جدول آدرس دهی IP، لیست سخت افزارها و فایل های تنظیمات پشتیبان | بسیار بالا |
| مدیریت رمزها و دسترسی | استفاده از پسوردهای پیش فرض، اکانت های ادمین اشتراکی بدون لاگ ثبت رخداد | پیاده سازی Password Vault سازمانی، تفکیک دقیق دسترسی ها و احراز هویت دو مرحله ای (2FA/MFA) | بسیار بالا |
| تست بازیابی بکاپ | اکتفا به وضعیت موفقیت ظاهری جاب های بکاپ بدون اجرای آزمایشی | تست دوره ای ماهانه بازیابی ماشین های مجازی در محیط ایزوله (Sandbox) و ثبت صورتجلسه صحت داده | بسیار بالا |
| مدیریت تغییرات (Change Mgmt) | اعمال آپدیت ها و تغییرات روتینگ در ساعات کاری اداری بدون پشتیبان گیری قبلی | تعریف پنجره نگهداری (Maintenance Window)، تست اولیه در محیط آزمایشگاهی و تدوین سناریوی Rollback | متوسط |
| اعزام کارشناس در تهران | محدودیت نیروی حضوری و تاخیر چند روزه در اعزام تکنسین برای مشکلات فیزیکی | تیم آنکال (On-Call) مستقر در تهران با زمان رسیدن کمتر از ۲ الی ۴ ساعت در موارد اضطراری سخت افزاری | ضروری محلی |
نیاز به عیب یابی فوری و بهینه سازی زیرساخت شبکه سازمان خود دارید؟
کارشناسان مرکز مهندسی شبکه عصر ارتباط (ایران هلپ دسک) با بیش از ۱۵ سال تجربه در راه اندازی، ممیزی امنیتی و پشتیبانی فنی شبکه های سازمانی، آماده ارائه خدمات جامع و عقد قراردادهای پشتیبانی متناسب با مقیاس کسب و کار شما هستند.
چک لیست ۱۲ مرحله ای برای نحوه انتخاب شرکت پشتیبانی شبکه
پیش از امضای هرگونه قرارداد رسمی، این مراحل ۱۲ گانه را همراه با تیم فنی پیشنهادی پیمانکار مرور کنید تا از هماهنگی توانمندی آنها با نیازهای زیرساختی خود اطمینان حاصل فرمایید:
- مرحله ۱: ممیزی فیزیکی اتاق سرور و رک ها: بررسی وضعیت آرایش کابل ها (پچ پنل)، سیستم اعلام و اطفاء حریق، سنسورهای رطوبت و دما، سیستم های خنک کننده اتاق سرور و سلامت باتری های یو پی اس (UPS).
- مرحله ۲: بررسی استانداردهای پسیو و فیبر نوری: تست فلوک کابل های شبکه برای اطمینان از پهنای باند واقعی، بررسی پچ کوردهای فیبر نوری و ماژول های SFP جهت رفع افت سیگنال در ترانک های اصلی.
- مرحله ۳: بازبینی ساختار اکتیودایرکتوری و FSMO Roles: اطمینان از سلامت ساختار دامین، عدم وجود خطاهای همگام سازی Replication بین دامین کنترلرها و حذف اشیاء نامعتبر از ساختار دایرکتوری.
- مرحله ۴: تحلیل و تفکیک لایه های سوییچینگ: تفکیک VLAN سرورها، کامپیوترهای کاربران، تلفن های IP، دوربین ها و اینترنت مهمان با تنظیم دقیق پروتکل های
802.1Qبر روی پورت های ترانک. - مرحله ۵: ارزیابی سیاست های فایروال و کنترل لایه ۷: غیرفعال کردن تمامی پورت های بلااستفاده به ویژه پورت های پرخطر مانند RDP (3389) از روی اینترنت و جایگزینی آن با پروتکل های امن VPN مجهز به MFA.
- مرحله ۶: ممیزی سیستم تلفنی ویپ (VoIP): بهینه سازی سرورهای تلفنی نظیر ایزابل، استریسک یا سیسکو CUCM، تفکیک ترافیک سیگنالینگ SIP و صوت RTP برای جلوگیری از افت کیفیت مکالمات و اکو شدن صدا.
- مرحله ۷: تحلیل استراتژی پشتیبان گیری ماشین های مجازی: بازبینی ساختار بکاپ های افزایشی (Incremental) و ترکیبی (Synthetic Full)، تست سرعت نوشتن بر روی ذخیره سازها و فعال سازی مکانیزم های ضد حذف.
- مرحله ۸: پیاده سازی سامانه مانیتورینگ جامع: اضافه کردن تمامی سوییچ های مدیریتی، رادیوهای وایرلس، سرورهای فیزیکی و ماشین های مجازی به سامانه مانیتورینگ با هشدارهای لحظه ای.
- مرحله ۹: ایمن سازی سیستم های نهایی (Endpoint Protection): استقرار آنتی ویروس های تحت شبکه با کنسول مرکزی مدیریتی و پیکربندی ماژول های ضد باج افزار و مسدودسازی فلش مموری ها در صورت لزوم.
- مرحله ۱۰: ایجاد بستر اشتراک فایل امن (File Server): تنظیم مجوزهای امنیتی NTFS و Share بر مبنای اصل حداقل اختیارات (Least Privilege) و اعمال سهمیه مصرف هارد (Disk Quota).
- مرحله ۱۱: تنظیم پنجره نگهداری و نصب وصله های امنیتی: برنامه ریزی هفتگی یا ماهانه جهت دریافت و نصب آخرین Patch های امنیتی سیستم عامل های ویندوز و لینوکس با حفظ پایداری سرویس ها.
- مرحله ۱۲: تدوین شناسنامه جامع شبکه و کتابچه بحران: تدوین مستندات نهایی شامل جدول کامل پورت ها، دیاگرام ارتباطی، اطلاعات لایسنس ها و راهنمای اقدامات اضطراری در زمان بحران (Disaster Recovery Runbook).
اشتباهات متداول و نکات کلیدی در نحوه انتخاب شرکت پشتیبانی شبکه
تجربه بیش از یک دهه در عیب یابی صدها شبکه سازمانی نشان می دهد که کارفرمایان معمولا در تله چهار اشتباه بزرگ زیر گرفتار می شوند:
۱. پذیرش قراردادهای بدون شاخص عددی (SLA مبهم)
اگر در قرارداد مشخص نشده باشد که در صورت قطع شدن خط اینترنت یا از دسترس خارج شدن سرور حسابداری، تیم پشتیبان ظرف چه مدت زمانی (مثلا حداکثر ۳۰ دقیقه ریموت یا ۲ ساعت حضوری) باید ورود کند، هیچ اهرم فشاری برای پاسخگو کردن پیمانکار نخواهید داشت.
۲. غفلت از مالکیت رمزها و اسناد فنی
تمام پسوردهای Master، لایسنس ها، حساب های کاربری کلاد و فایل های پشتیبان کانفیگ باید منحصرا در اختیار کارفرما باشد و پیمانکار تنها مجاز به استفاده از اکانت های مشخص باشد. انحصار رمزها در دست شرکت پشتیبان، ریسک قفل شدن سازمان را به همراه دارد.
۳. عدم جداسازی وظایف پشتیبانی نرم افزار مالی از زیرساخت شبکه
تیم های پشتیبانی شبکه مسئول برقراری پایداری بستر، سیستم عامل، دسترسی و سخت افزار هستند. نباید وظایف مربوط به ورود داده ها، گزارش گیری داخلی نرم افزارهای مالی یا اشکالات پایگاه داده داخلی نرم افزارها با وظایف زیرساختی شبکه خلط شود؛ این مرزبندی باید در قرارداد شفاف گردد.
۴. بی توجهی به پوشش فیزیکی پشتیبانی در تهران
در شهرهای بزرگ نظیر تهران، ترافیک شهری و مسافت می تواند اعزام کارشناس را دچار اختلال شدید کند. سازمان هایی که نیازمند خدمات پشتیبانی هستند باید حتما مطمئن شوند که شرکت خدمات دهنده توانایی پوشش حضوری سریع در مناطق مختلف صنعتی و تجاری تهران را داراست.
نمونه سناریوهای عملیاتی: عیب یابی سیستماتیک مشکلات پرتکرار شبکه
تیم های مجرب پشتیبانی هنگام بروز بحران به جای کارهای سلیقه ای، بر اساس متدولوژی های اثبات شده مهندسی عمل می کنند. در ادامه چند سناریوی واقعی را مرور می کنیم:
سناریوی اول: کندی فراگیر شبکه و اختلال در دسترسی به فایل سرور
هنگامی که کاربران از کندی باز شدن فایل ها گلایه می کنند، فرایند استاندارد عیب یابی لایه به لایه به این شرح است:
- بررسی فیزیکی و پورت ها: پایش وضعیت پورت های سوییچ به منظور شناسایی خطاهای CRC و پکت های دور ریخته شده (Drops) که ناشی از خرابی کابل پچ کورد یا ماژول است.
- بررسی ترافیک برودکست و لوپ: رصد وضعیت پروتکل Spanning-Tree روی سوییچ ها و اطمینان از عدم وجود سوییچ های رومیزی غیرمجاز در محیط اداری که لوپ شبکه ایجاد کرده اند.
- بررسی زمان پاسخگویی DNS: اجرای دستور
nslookupبرای سنجش تاخیر سرور DNS داخلی؛ تاخیر در DNS مستقیما به عنوان کندی شبکه توسط کاربر نهایی حس می شود. - پایش بار سرور: بررسی صف دیسک (Disk Queue Length) و استفاده از مموری در فایل سرور به منظور شناسایی گلوگاه های سخت افزاری.
سناریوی دوم: صدای یک طرفه یا قطعی مکالمات در خطوط SIP Trunk
مشکلات صوتی معمولا ناشی از تنظیمات نادرست در لایه های روتینگ و امنیت است:
- غیرفعال سازی SIP ALG: فعال بودن مکانیزم های Application Layer Gateway در روترها و مودم ها هدرهای پروتکل SIP را دستکاری کرده و به قطعی صدا منجر می شود. غیرفعال سازی این قابلیت در اولین گام الزامی است.
- تنظیم صف های اولویت (QoS): تعریف سیاست های CBWFQ بر روی روتر تا در زمان دانلود فایل توسط کاربران، ترافیک پروتکل های RTP و صوتی با افت بسته (Packet Loss) مواجه نشوند.
پرسش های متداول در زمینه نحوه انتخاب شرکت پشتیبانی شبکه
۱. تفاوت اصلی استخدام کارشناس شبکه مقیم با برون سپاری چیست؟
استخدام کارشناس مقیم علاوه بر حقوق بالا، بیمه، سنوات و فضای اداری، سازمان را وابسته به یک تخصص فردی محدود می کند که با مرخصی یا استعفای وی سیستم دچار بحران می شود. در مقابل، عقد قرارداد برون سپاری هزینه ها را به طور متوسط ۴۰ تا ۶۰ درصد کاهش داده و دسترسی پایدار به تیمی از کارشناسان ارشد در حوزه های مجازی سازی، امنیت، سیسکو و مایکروسافت را به همراه مانیتورینگ تضمین می نماید.
۲. در قرارداد سطح خدمات (SLA)، زمان استاندارد پاسخگویی به حوادث چقدر است؟
در استانداردهای حرفه ای، حوادث به سه سطح تقسیم می شوند: حوادث بحرانی یا Critical (مانند خاموشی کل سرورها یا قطع کامل اینترنت) با زمان پاسخ ریموت کمتر از ۱۵ دقیقه و اعزام فوری کمتر از ۲ ساعت؛ حوادث با اهمیت متوسط یا High (مانند قطعی شبکه یک دپارتمان خاص) با پاسخگویی زیر ۱ ساعت؛ و درخواست های عادی یا Low (نظیر تعریف دسترسی یا کاربر جدید) ظرف حداکثر ۴ الی ۸ ساعت کاری انجام می شوند.
۳. پیمانکار پشتیبانی چگونه امنیت اطلاعات محرمانه ما را تضمین می کند؟
یک شرکت معتبر پیش از آغاز هرگونه همکاری، قرارداد جامع عدم افشای اطلاعات (Non-Disclosure Agreement یا NDA) را با تعیین ضمانت های اجرایی قانونی امضا می کند. علاوه بر این، از نظر فنی با پیاده سازی سیستم ثبت وقایع (Audit Logging)، استفاده از کلیدهای اختصاصی و مسدودسازی خروجی های پرخطر، امنیت داده های سازمان تضمین می گردد.
۴. آیا پشتیبانی شبکه شامل نگهداری و عیب یابی سرورهای ابری و مجازی سازها هم می شود؟
بله؛ خدمات مدرن و استاندارد تمام پلتفرم های مجازی سازی نظیر VMware vSphere ESXi، Microsoft Hyper-V، Proxmox و همچنین ارتباطات هیبریدی با سرورهای ابری، کلودهای پشتیبان و سیستم های مدیریت کانتینر را پوشش می دهد.
۵. چک لیست تحویل نهایی مستندات شبکه از شرکت قبلی باید شامل چه مواردی باشد؟
این اسناد باید شامل: نقشه توپولوژی لایه ۲ و لایه ۳ شبکه، لیست کامل آی پی های تخصیص یافته به تجهیزات، اطلاعات کاربری و دسترسی به سوییچ ها، روترها، فایروال ها و دامین کنترلر، ساختار بکاپ گیری و پسورد رمزگذاری فایل های پشتیبان، نقشه پچ پنل ها و اطلاعات خطوط اینترنت و مخابرات باشد.
زیرساخت پایدار، امنیت اطلاعات و آرامش خاطر سازمان شما
انتخاب یک شریک مطمئن برای نگهداری شبکه، تصمیم اساسی برای بقا و رشد پایدار کسب و کار شماست. کارشناسان ما در مرکز پشتیبانی عصر ارتباط آماده هستند تا با بررسی ساختار فعلی، گزارش ممیزی دقیقی از نقاط آسیب پذیر شبکه تان ارائه دهند و زیرساختی استاندارد، ایزوله و پرسرعت برای شما فراهم آورند.
ورود به صفحه خدمات پشتیبانی شبکه و دریافت مشاوره مهندسی