7 لایه امنیت شبکه در برابر باج افزار برای شرکت ها
۷ لایه امنیتی حیاتی برای جلوگیری از باج افزار در شبکه شرکت ها
ریشه اصلی آلودگی به باج افزار در شرکت های فاقد واحد IT، نه هوشمندی هکرها، بلکه نبود تفکیک در دسترسی ها و باز ماندن درگاه های ورودی ساده نظیر ریموت دسکتاپ (RDP) و پیوست های آلوده ایمیل است. پایدارترین روش محافظت، متکی نبودن به یک آنتی ویروس ساده و استقرار راهبرد دفاع در عمق (Defense in Depth) در هفت لایه شامل لبه اینترنت، دسترسی از راه دور، تفکیک دسترسی پرسنل، آنتی ویروس تحت شبکه، پالایش ایمیل، پشتیبان گیری آفلاین و مدیریت آسیب پذیری است. با این رویکرد، حتی اگر خطای انسانی در یک لایه رخ دهد، لایه های بعدی مانع از توقف عملیات کسب و کار و از بین رفتن داده های مالی می شوند.
چرا باج افزار به کابوس مدیران شرکت های متوسط و کوچک تبدیل شده است؟
در شرکت هایی که تمرکز اصلی روی فروش، بازرگانی یا تولید است و واحد IT مستقل و تمام وقت وجود ندارد، مدیریت شبکه معمولا به یک مسئول دفتر یا پیمانکار پاره وقت سپرده می شود. مهاجمان سایبری دقیقا از همین نقطه ضعف ساختاری آگاه هستند. آنها می دانند که شرکت های بزرگ بودجه های میلیاردی برای امنیت کنار گذاشته اند، در حالی که دفاتر کاری کوچک و متوسط اطلاعات مالی، اسناد حسابداری، قراردادها و پایگاه داده مشتریان بسیار با ارزشی دارند، اما دیواره های دفاعی آنها به شدت نفوذپذیر است.
بر اساس گزارش های تحلیلی مراجع معتبر جهانی از جمله تحلیل تخصصی باج افزار شرکت IBM، بخش عمده ای از باج افزارها دیگر به صورت تصادفی عمل نمی کنند. مهاجم ابتدا از طریق یک پورت باز یا یک ایمیل فیشینگ وارد یکی از کامپیوترهای عادی سازمان می شود، روزها در سکوت شبکه را شناسایی می کند، سرور حسابداری یا فایل سرور مرکزی را می یابد، فایل های پشتیبان متصل به شبکه را پاک می کند و در نهایت تمام داده ها را رمزگذاری می نماید. در چنین شرایطی، مدیر عامل با پیامی روبرو می شود که برای بازگرداندن حیات شرکت، تقاضای هزاران دلار باج می کند.
کالبدشکافی عملکرد باج افزار و اثرات مالی توقف عملیات شرکت
وقتی فایل های یک شرکت قفل می شوند، هزینه واقعی صرفا مبلغ احتمالی باج نیست؛ بلکه هزینه توقف کامل فروش، سردرگمی پرسنل، عدم امکان صدور فاکتور رسمی، خدشه دار شدن اعتبار نزد مشتریان و جرایم تاخیر در تعهدات قانونی است. مطابق گزارش راهنمای شناخت باج افزار Trend Micro، میانگین زمان توقف کسب و کارها پس از حمله باج افزاری بین ۱۰ تا ۲۱ روز کاری است. برای شرکتی که هر روز تاخیر در آن به معنای ده ها میلیون تومان زیان عملیاتی است، این رخداد می تواند منجر به ورشکستگی کامل شود.
مسیر نفوذ باج افزار معمولا یک زنجیره چهار مرحله ای است: دسترسی اولیه (Initial Access)، تثبیت موقعیت و ارتقای دسترسی (Privilege Escalation)، حرکت جانبی در شبکه شرکت (Lateral Movement) و در نهایت رمزگذاری و تخریب نسخه های پشتیبان. اگر در سازمان شما تنها به نصب یک آنتی ویروس رایگان اکتفا شده باشد، مهاجم با عبور از آن، کل زیرساخت را فلج خواهد کرد. چاره کار در بهره گیری از ساختار چند لایه در قالب خدمات امنیت شبکه مهندسی شده است.
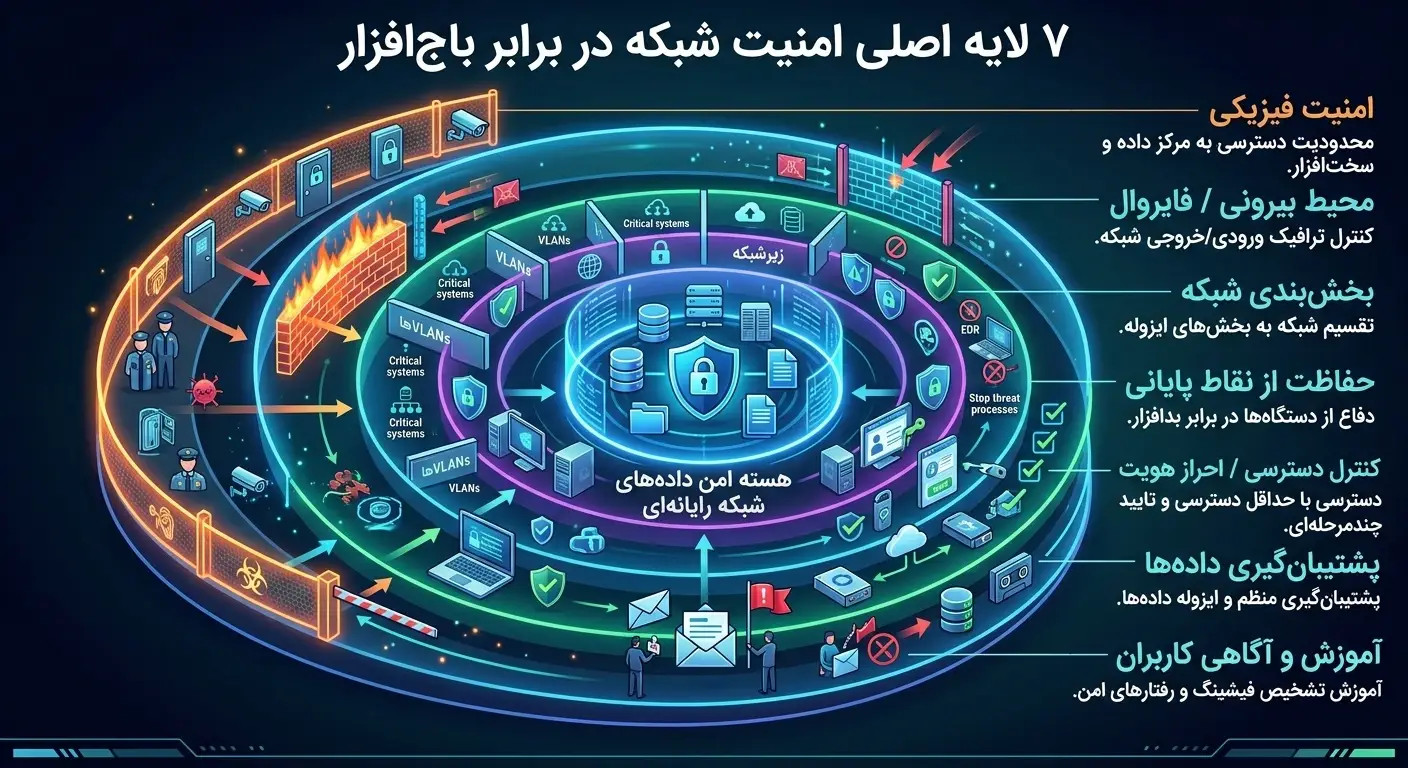
اینفوگرافیک: ۷ لایه سپر دفاعی شبکه شرکت ها در برابر باج افزار
رویکرد دفاع در عمق (Defense in Depth) شرکت عصر ارتباط برای سازمان های فاقد واحد IT
پایش ترافیک ورودی، مسدودسازی آی پی های مخرب خارجی و جلوگیری از ورود بسته های مشکوک پیش از رسیدن به سوئیچ ها.
حذف RDP مستقیم روی اینترنت، استفاده از تانل رمزنگاری شده و الزام احراز هویت دو مرحله ای برای ارتباط پرسنل دورکار.
جداسازی کامل سرور حسابداری، پرسنل اداری، شبکه وای فای مهمان و دوربین ها برای جلوگیری از سرایت آلودگی بین بخش ها.
اسکن ابری فایل های ضمیمه، تشخیص صفحات فیشینگ و بلاک کردن لینک های ناشناس پیش از کلیک کارمندان.
شناسایی رفتارهای مشکوک نظیر رمزگذاری ناگهانی فایل ها توسط پردازش های پس زمینه و متوقف سازی آنی فرایند مخرب.
حذف دسترسی Administrator محلی از پرسنل عادی برای جلوگیری از نصب نرم افزارهای غیرمجاز و اجرای اسکریپت ها.
سپر نهایی کسب و کار؛ ذخیره سازی نسخه های پشتیبان به صورت رمزنگاری شده و مستقل از شبکه اصلی طبق استاندارد ۳-۲-۱.
بررسی گام به گام هفت لایه امنیتی و تست های کاربردی برای مدیران اداری
لایه ۱: حفاظت از لبه شبکه با فایروال های نسل جدید (NGFW)
مودم های ساده مخابراتی یا مودم های فیبر نوری خانگی به هیچ وجه دیواره آتش مناسبی برای کسب و کارها نیستند. در شرکت های استاندارد، اتصال اینترنت ابتدا وارد یک فایروال سخت افزاری یا روتر برد مدیریتی (نظیر میکروتیک، فورتی گیت یا سوفوس) می شود. این دستگاه وظیفه دارد جلوی اسکن های مداوم اینترنتی را بگیرد. چنانچه از بسترهای پرسرعت استفاده می کنید، می توانید جزئیات مدیریت خطوط ارتباطی را در بخش پشتیبانی اینترنت فیبر نوری مشاهده فرمایید.
تست بی خطر برای مدیر اداری: بررسی کنید که آیا هنگام باز کردن مرورگر و تایپ آدرس IP استاتیک شرکت از خارج از دفتر، پنل مودم یا روتر بدون مانع باز می شود یا خیر. اگر باز شود، شبکه شما برای هر هکر مبتدی در دسترس است و باید فورا پورت های مدیریت روتر از سمت اینترنت مسدود شوند.
لایه ۲: ساماندهی ورود از راه دور و خفه کردن پورت ۳۳۸۹
بزرگ ترین کانال ورود باج افزار به شرکت های ایرانی، فعال بودن ریموت دسکتاپ ویندوز بر روی اینترنت با همان پورت پیش فرض ۳۳۸۹ است تا حسابدار یا مدیر بتواند از منزل کار کند. روبات های مهاجم با حملات Brute Force در کمتر از چند روز پسورد سرور را حدس زده و وارد می شوند. راهکار صحیح، ایجاد تونل های امن اختصاصی (VPN) و پیاده سازی احراز هویت دومرحله ای است.
لایه ۳: بخش بندی داخلی شبکه (VLAN Segmentation)
در بسیاری از شرکت ها تمام دستگاه ها (از کامپیوتر آبدارخانه، لپ تاپ مهمان، موبایل های متصل به وای فای تا سرور اصلی مالی) در یک رنج IP قرار دارند. وقتی باج افزار وارد یکی از لپ تاپ ها می شود، مثل آتش در جنگل خشک به بقیه کامپیوترها سرایت می کند. تفکیک شبکه به این معنی است که سیستم های اداری نتوانند بدون مجوز به لایه های حیاتی دسترسی پیدا کنند. تنظیم این موارد به صورت بنیادی در دسته خدمات شبکه و سرور قرار می گیرد.
لایه ۴: سپر محافظتی ایمیل های سازمانی
فیشینگ هنوز موثرترین راه فریب کارمندان است. ایمیلی با عنوان فاکتور تسویه حساب یا ابلاغیه قضایی ارسال می شود که حاوی یک فایل زیپ یا اکسل دارای ماکروهای مخرب است. فعال سازی سرویس های آنتی اسپم و اسکن پیوست ها در سرور ایمیل یا میل سرورهای ابری، بار خطای انسانی را به حداقل می رساند.
لایه ۵: راهکارهای نوین دفاع از کلاینت ها (EDR)
آنتی ویروس های سنتی که فقط بر اساس دیتابیس فایل های شناخته شده کار می کنند، در برابر باج افزارهای روز صفر کارایی ندارند. راهکارهای مدرن حفاظت اندپوینت و EDR سوفوس با تحلیل رفتاری سیستم عامل عمل می کنند. اگر برنامه ای شروع به رمزگذاری انبوه فایل ها یا دستکاری رجیستری ویندوز کند، EDR فرایند را فورا می کشد و فایل های آسیب دیده را به صورت خودکار بازگردانی می کند.
لایه ۶: اصل کمترین دسترسی (Principle of Least Privilege)
کارمندان فروش، بازرگانی یا تدارکات برای انجام امور روزمره هیچ نیازی به دسترسی Administrator روی سیستم خود ندارند. زمانی که دسترسی کاربر در سطح Standard باشد، حتی اگر روی فایل آلوده ای کلیک کند، سیستم عامل به باج افزار اجازه تزریق کد به سرویس های حیاتی ویندوز را نخواهد داد.
لایه ۷: راهبرد پشتیبان گیری تغییرناپذیر (Immutable Backup)
این لایه بیمه عمر سازمان شماست. نسخه های پشتیبان نباید صرفا روی یک هارد اکسترنال متصل به همان سرور یا یک پوشه اشتراکی بدون رمز نگهداری شوند، چون باج افزار ابتدا همان ها را منهدم می کند. در قانون ۳-۲-۱، سه نسخه از داده ها روی دو نوع رسانه مجزا ذخیره می شود که حداقل یک نسخه آن کاملا آفلاین و جدا از شبکه است.
آیا اختلالات مکرر شبکه یا ریسک از دست رفتن داده ها زمان تیم شما را هدر می دهد؟
اگر شرکت شما واحد تخصصی IT ندارد، نباید امنیت دارایی های مالی خود را به شانس واگذار کنید. کارشناسان ارشد شرکت عصر ارتباط (ایران Help Desk) زیرساخت فعلی شما را ارزیابی کرده و راهکارهای متناسب با بودجه شرکت تان پیشنهاد می دهند.
دریافت مشاوره رایگان امنیت شبکهتحلیل عملیاتی ۱۰ کلمه کلیدی فرعی در مدیریت امنیت شرکت ها
برای مدیرانی که به دنبال پیاده سازی دقیق تر این مفاهیم هستند، بررسی جزئیات هر یک از نیازمندی های اجرایی ضروری است:
۱. امنیت شبکه اداری در برابر باج افزار
امنیت شبکه اداری در برابر باج افزار به مجموعه اقداماتی گفته می شود که چرخه ورود، انتشار و فعالیت بدافزارهای رمزگذار را مختل می کند. برای شرکت های با اندازه متوسط، این امر شامل حذف اشتراک گذاری های عمومی فایل ها (Open Shares)، رمزگذاری ترافیک بین شعب و بستن پروتکل های ناامن قدیمی نظیر SMBv1 می باشد که بستری برای نفوذ ویروس های خطرناکی مثل واناکرای بودند.
اجرای درست این راهبرد باعث می شود کارمندان بتوانند بدون نگرانی از تهدیدات خارجی به تبادل اطلاعات بپردازند، بدون اینکه خطر توقف کسب و کار متوجه سیستم اداری باشد.
۲. راهکار مقابله با قفل شدن فایل های شرکت
راهکار مقابله با قفل شدن فایل های شرکت ترکیبی از تمهیدات پیشگیرانه و اقدامات فوری است. نخستین اقدام در لحظه مواجهه با فایل های پسوند دار ناشناس، قطع بی درنگ کابل شبکه کامپیوتر آلوده و خاموش کردن وای فای آن است تا از گسترش بدافزار به سرورها جلوگیری شود.
در مرحله بعدی، سازمان هایی که ساختار مهندسی شده دارند، به جای تسلیم شدن در برابر خواسته مهاجمان، به سراغ بکاپ های مستقل خود رفته و در عرض چند ساعت سیستم ها را به وضعیت پیش از بحران برمی گردانند.
۳. بستن پورت های خطرناک در فایروال شرکت
بستن پورت های خطرناک در فایروال شرکت یعنی بستن تمام درگاه های غیرضروری ارتباطی که راه را برای روبات های اینترنتی باز می گذارند. پورت هایی مانند 3389 (ریموت دسکتاپ)، 445 و 139 (اشتراک فایل)، 21 (FTP) و 23 (تلنت) هرگز نباید به سوی آی پی های عمومی اینترنت فوروارد شوند.
تنظیم یک قانون ساده مسدودسازی در فایروال یا روتر دفتر، تا ۸۰ درصد از احتمال حملات کور و اتوماتیک به سیستم های داخلی شرکت جلوگیری می نماید.
۴. پشتیبان گیری امن برای جلوگیری از باج افزار
پشتیبان گیری امن برای جلوگیری از باج افزار فراتر از کپی کردن فایل ها روی یک فلش مموری است. باج افزارهای امروزی ابتدا نسخه های شادوکپی ویندوز (VSS) را از بین می برند و سپس به سراغ فضاهای اشتراکی متصل می روند.
بکاپ امن یعنی داده ها به وسیله نرم افزارهای استاندارد مانند Veeam در مخازنی ذخیره شوند که مجوز نوشتن فقط در اختیار کاربر اختصاصی سیستم پشتیبان گیر باشد و هاردها به صورت دوره ای از دسترس شبکه خارج شوند.
۵. تفکیک شبکه اداری و دسترسی کاربران
تفکیک شبکه اداری و دسترسی کاربران از طریق راه اندازی شبکه های مجازی (VLAN) انجام می شود. در این متد، شبکه پرسنل فروش و بازاریابی از شبکه بخش حسابداری، سرورهای پایگاه داده و تلفن های تحت شبکه ویپ جدا می شود.
با این کار، اگر کارمندی ناخواسته لینکی آلوده را باز کند، آلودگی در محدوده همان کلاینت محدود مانده و هرگز به سرور نرم افزار مالی و انبارداری سرایت نمی کند.
۶. امنیت ایمیل سازمانی و جلوگیری از فیشینگ
امنیت ایمیل سازمانی و جلوگیری از فیشینگ نیازمند پیکربندی دقیق رکوردهای احراز هویت دامنه مانند SPF، DKIM و DMARC در کنار آموزش پرسنل است. این تنظیمات مانع از آن می شود که هکرها ایمیل هایی با نام جعلی مدیر عامل یا مشتریان ارسال کنند.
علاوه بر این، برگزاری دوره های کوتاه چند دقیقه ای برای کارکنان درباره نحوه تشخیص آدرس های جعلی ارسال کننده، خطای انسانی سازمان را به شدت کاهش می دهد.
۷. آنتی ویروس تحت شبکه برای سرور شرکت
آنتی ویروس تحت شبکه برای سرور شرکت با نسخه های رایگان و خانگی کاملا متفاوت است. این سامانه ها دارای یک کنسول مدیریت مرکزی هستند که به مدیر شبکه اجازه می دهد وضعیت سلامت تمام سیستم ها را در یک قاب ببیند و آپدیت ها را بدون اشغال ترافیک اینترنت پرسنل توزیع کند.
این ابزارها قابلیت متوقف سازی آنی رفتارهای غیرعادی در سرورها را دارند و بلافاصله پس از مشاهده فعالیت مشکوک، کامپیوتر متخلف را از بقیه شبکه ایزوله می کنند.
۸. احراز هویت دو مرحله ای برای ریموت دسکتاپ
احراز هویت دو مرحله ای برای ریموت دسکتاپ راهکاری الزامی برای شرکت هایی است که پرسنل دورکار یا حسابدار پاره وقت دارند. با فعال سازی این قابلیت، حتی اگر پسورد سرور لو برود، ورود بدون تاییدیه پیامکی یا کد یکبار مصرف (TOTP) غیرممکن خواهد بود.
این اقدام فنی بسیار کم هزینه است اما یکی از مطمئن ترین سدها در برابر مهاجمان بین المللی به شمار می رود.
۹. چک لیست بازرسی امنیت سرور حسابداری
چک لیست بازرسی امنیت سرور حسابداری شامل مجموعه مراحلی است که برای اطمینان از سلامت با ارزش ترین سیستم اداری صورت می گیرد. مواردی نظیر نصب مداوم پچ های امنیتی ویندوز، بستن دسترسی اینترنت مستقیم برای سرور مالی، محدودسازی دسترسی های ریموت به آی پی های مشخص و تست ماهانه بازگردانی فایل های بکاپ در این فهرست قرار دارند.
انجام این بازرسی های دوره ای مانع از غافلگیری مدیران در روزهای پایانی ماه یا زمان بستن حساب ها می شود.
۱۰. برون سپاری امنیت IT برای شرکت های متوسط
برون سپاری امنیت IT برای شرکت های متوسط بهترین راهکار اقتصادی برای بهره مندی از دانش متخصصان با تجربه بدون تحمیل هزینه استخدام نیروی متخصص تمام وقت است. شرکت هایی که زیرساخت خود را به پیمانکاران متعهد می سپارند، از خدمات مانیتورینگ منظم، تهیه مداوم نسخه های پشتیبان و پشتیبانی در لحظه بهره مند می شوند.
برای بررسی اصول یک برون سپاری موفق، مطالعه مطلب راهنمای کامل انتخاب بهترین شرکت پشتیبانی شبکه می تواند دید جامعی به مدیران شرکت ها ارائه دهد.
جدول ماتریس عیب یابی: نشانه های اختلال، دلایل ریشه ای و اقدام مهندسی
| نشانه اختلال در دفتر کاری | علت ریشه ای در زیرساخت شبکه | اقدام موقت توسط مدیر داخلی | راهکار مهندسی و پایدار عصر ارتباط |
|---|---|---|---|
| تغییر پسوند فایل ها به نام های عجیب و عدم باز شدن نرم افزار مالی | نفوذ باج افزار و شروع فرایند رمزگذاری دیتابیس در سرور یا کلاینت ها | جدا کردن فوری کابل شبکه و خاموش کردن مودم جهت جلوگیری از ارتباط با سرور مهاجم | ایزوله سازی کامل، پاکسازی دیسک، بازیابی سرور از آخرین نسخه پشتیبان امن و تغییر ساختار شبکه |
| کندی غیرعادی و شدید سرور همراه با صدای بالای فن ها | اجرای اسکریپت های مخرب ماینینگ یا اسکنرهای پورت در پس زمینه ویندوز | بررسی تسک منیجر (Task Manager) و خاموش کردن دسترسی اینترنت سیستم | بررسی لاگ های امنیتی ویندوز، کشف مبدا نفوذ و پیاده سازی راهکار آنتی باج افزار EDR |
| قفل شدن مکرر اکانت کاربری پرسنل در ویندوز سرور | حمله Brute Force برای شکستن رمز عبور کاربران از طریق پورت های باز | تغییر موقت نام کاربری ادمین و قطع ارتباط ریموت تا تعیین تکلیف پورت ها | تغییر پورت های پیش فرض، راه اندازی فایروال با فیلتر IP و اجباری کردن احراز هویت دومرحله ای |
| باز شدن مداوم صفحات ناخواسته در مرورگر کارمندان | آلودگی کلاینت به ابزارهای تبلیغاتی مخرب و دستکاری تنظیمات DNS سیستم | ریست کردن تنظیمات مرورگر و اسکن کلاینت با ابزارهای ضد بدافزار | پیکربندی DNS امن در سطح میکروتیک یا فایروال و مسدودسازی دامنه های تبلیغاتی و آلوده |