تفاوت سرور فیزیکی و ابری و اصول پشتیبانی شبکه شرکت
تفاوت سرور فیزیکی و ابری و شیوه اصولی پشتیبانی شبکه و سرور
انتخاب میان سرور فیزیکی و سرور ابری یکی از تصمیم های مهم برای شرکت ها و سازمان هایی است که اطلاعات مالی، نرم افزارهای سازمانی، فایل های کاری، وب سایت یا سامانه های داخلی خود را روی زیرساخت فناوری اطلاعات اجرا می کنند. این انتخاب فقط به قیمت خرید سرور یا هزینه ماهانه سرویس ابری محدود نمی شود. امنیت، سرعت، امکان توسعه، کنترل روی داده ها، کیفیت پشتیبانی و میزان وابستگی به تامین کننده نیز باید همزمان بررسی شود.
در این مقاله، تفاوت سرور فیزیکی و ابری را از نگاه مدیریتی و فنی بررسی می کنیم و توضیح می دهیم که شیوه اصولی پشتیبانی شبکه و سرور چگونه باید باشد. هدف این است که مدیرعامل، مدیر مالی یا مدیر اداری بتواند بدون ورود به جزئیات پیچیده فنی، تصمیم دقیق تری برای زیرساخت سازمان بگیرد.
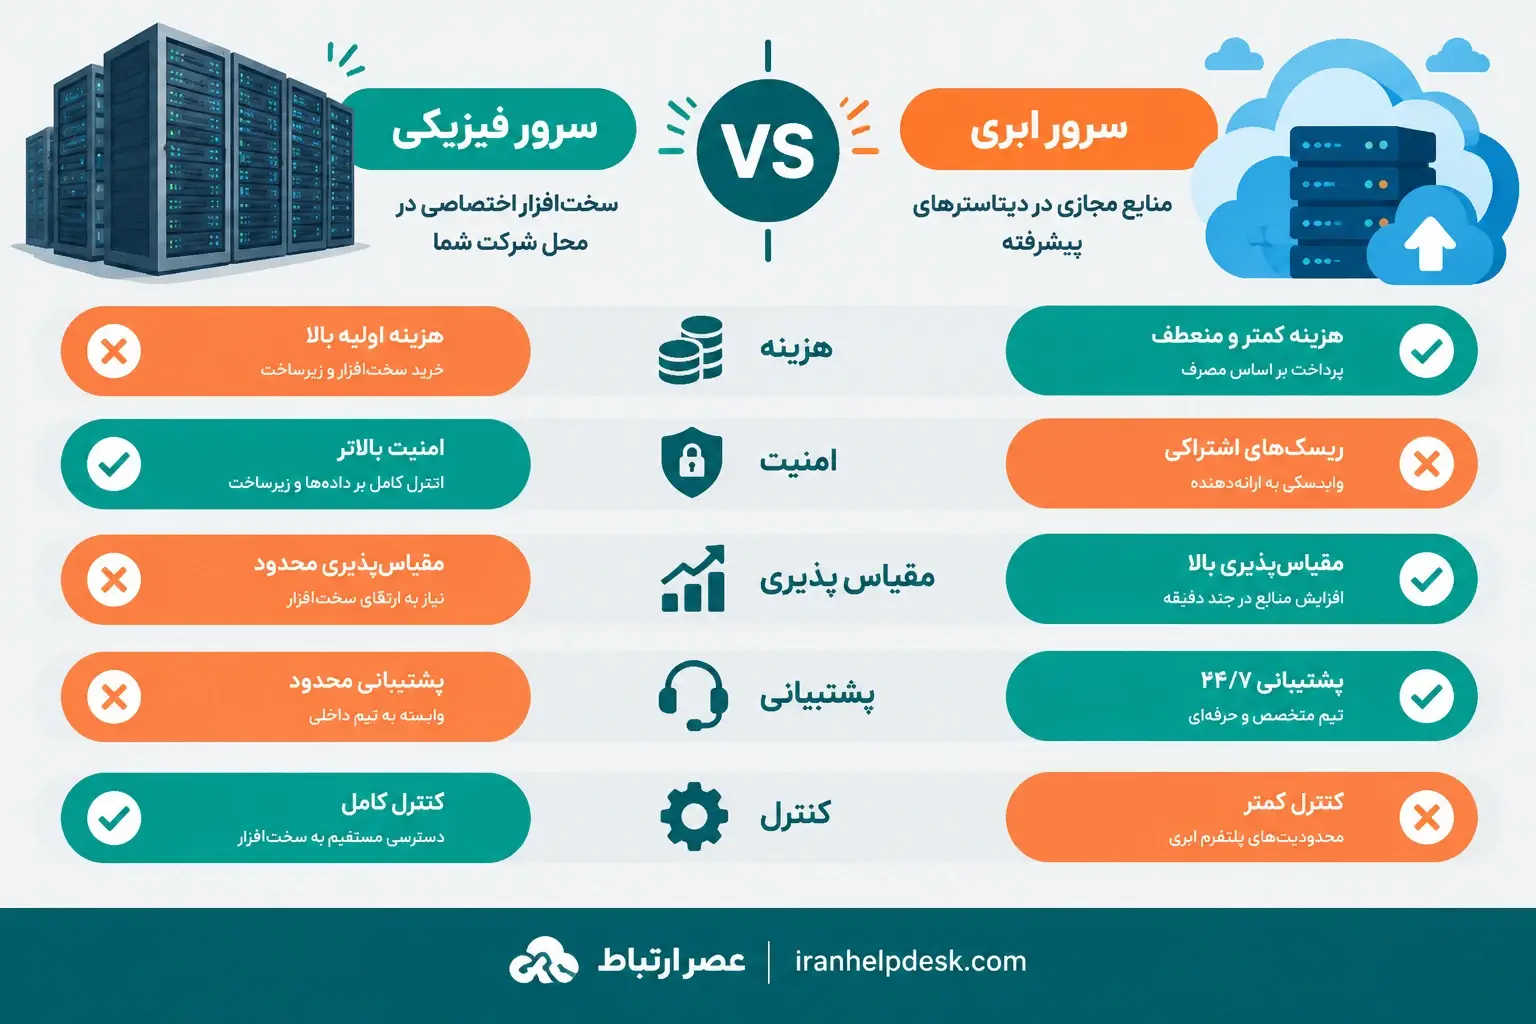 مقایسه سرور فیزیکی و سرور ابری از نظر هزینه، امنیت، مقیاس پذیری، پشتیبانی و کنترل
سرور فیزیکی و سرور ابری چیست؟
سرور فیزیکی
سرور فیزیکی یک دستگاه سخت افزاری واقعی است که در اتاق سرور سازمان، دیتاسنتر یا محل ارائه دهنده خدمات نگهداری می شود. پردازنده، حافظه RAM، دیسک، کنترلر RAID، کارت شبکه و سایر منابع به صورت مستقیم در اختیار سازمان قرار دارد. در مدل سرور اختصاصی، منابع دستگاه میان چند مشتری تقسیم نمی شود و سازمان کنترل بیشتری روی سیستم عامل، مجازی سازی، نرم افزارها و سیاست های امنیتی دارد.
سرورهای فیزیکی برندهایی مانند HPE و Dell معمولا برای اجرای سرویس های حساس، نرم افزارهای مالی، دیتابیس های بزرگ، سامانه های داخلی و محیط های مجازی سازی استفاده می شوند. مدیریت سلامت قطعات، وضعیت دیسک ها، دمای تجهیزات، باتری RAID، منبع تغذیه و درگاه های مدیریتی مانند iLO و iDRAC در این مدل اهمیت زیادی دارد.
سرور ابری
سرور ابری یک محیط پردازشی مجازی است که منابع آن از مجموعه ای از سرورها و تجهیزات ذخیره سازی در دیتاسنتر تامین می شود. کاربر معمولا به جای خرید سخت افزار، بابت میزان پردازنده، RAM، فضای ذخیره سازی، ترافیک و سرویس های مورد استفاده هزینه پرداخت می کند.
در سرور ابری، افزایش منابع معمولا سریع تر انجام می شود. برای نمونه، در صورت رشد تعداد کاربران، می توان RAM یا پردازنده را افزایش داد یا ماشین مجازی جدید ایجاد کرد. البته میزان این انعطاف به معماری ارائه دهنده، کیفیت دیتاسنتر، قرارداد خدمات و محدودیت های فنی پلتفرم بستگی دارد.
مقایسه سرور فیزیکی و ابری
مقایسه درست زمانی انجام می شود که نیاز واقعی کسب و کار مشخص باشد. یک شرکت کوچک با چند کاربر و یک نرم افزار حسابداری، الزاما به همان زیرساختی نیاز ندارد که یک سازمان با چند شعبه، دیتابیس بزرگ و الزامات سختگیرانه امنیتی به آن نیاز دارد.
| معیار | سرور فیزیکی | سرور ابری |
|---|---|---|
| هزینه اولیه | بالا؛ شامل خرید سرور، تجهیزات شبکه، UPS و فضای نگهداری | کمتر؛ معمولا بر اساس مصرف یا اشتراک ماهانه |
| هزینه بلند مدت | در مصرف پایدار می تواند اقتصادی باشد، اما هزینه نگهداری و قطعات دارد | در مصرف متغیر مناسب است، اما هزینه مداوم وابسته به مصرف ایجاد می کند |
| کنترل | کنترل کامل روی سخت افزار و نرم افزار | کنترل نرم افزاری بالا، اما وابستگی به پلتفرم ارائه دهنده |
| مقیاس پذیری | نیازمند خرید قطعه یا سرور جدید | معمولا سریع تر و ساده تر |
| امنیت | مسئولیت مستقیم سازمان یا تیم پشتیبان | ترکیبی از مسئولیت ارائه دهنده و مشتری |
| دسترسی به سخت افزار | مستقیم و قابل مدیریت | غیر مستقیم و وابسته به دیتاسنتر |
| ریسک خرابی | خرابی قطعه می تواند سرویس را متوقف کند، مگر این که افزونگی وجود داشته باشد | به معماری دیتاسنتر و سطح افزونگی ارائه دهنده وابسته است |
| پشتیبانی | نیازمند تیم داخلی یا قرارداد پشتیبانی تخصصی | نیازمند بررسی همزمان سیستم عامل، شبکه و تعهدات ارائه دهنده |
تفاوت هزینه سرور فیزیکی و ابری
مقایسه هزینه خرید سرور فیزیکی با مبلغ ماهانه سرور ابری، به تنهایی نتیجه دقیقی ایجاد نمی کند. برای سرور فیزیکی باید هزینه خرید دستگاه، دیسک های مناسب، RAID، UPS، رک، سیستم سرمایش، برق، اینترنت، قطعات یدکی و پشتیبانی را در نظر گرفت. همچنین هزینه ارتقا و جایگزینی قطعات در سال های بعد باید در برآورد مالی لحاظ شود.
در سرور ابری، هزینه اولیه معمولا کمتر است، اما پرداخت به صورت مستمر ادامه دارد. هزینه منابع اضافه، فضای ذخیره سازی، ترافیک، IP، بکاپ، لایسنس سیستم عامل و خدمات پشتیبانی ممکن است جداگانه محاسبه شود. بنابراین برای تصمیم درست، باید هزینه کل مالکیت در یک بازه چند ساله مقایسه شود.
تفاوت امنیت و کنترل در سرور فیزیکی و ابری
تصور رایج این است که سرور ابری همیشه امن تر از سرور فیزیکی یا برعکس، سرور فیزیکی همیشه امن تر است. این گزاره به صورت مطلق درست نیست. امنیت به طراحی معماری، کنترل دسترسی، به روز رسانی، تنظیمات فایروال، کیفیت بکاپ، ثبت لاگ و نحوه مدیریت کاربران بستگی دارد.
در سرور فیزیکی، سازمان کنترل بیشتری روی محل نگهداری، مسیر دسترسی، تجهیزات امنیتی و سیاست های داخلی دارد. در مقابل، مسئولیت بیشتری نیز متوجه سازمان است. اگر سیستم عامل به روز نشود، حساب های مدیریتی بدون کنترل باقی بمانند یا بکاپ آزمایش نشود، فیزیکی بودن سرور مزیت امنیتی ایجاد نمی کند.
در سرور ابری، بخشی از امنیت فیزیکی، برق، سرمایش و زیرساخت دیتاسنتر بر عهده ارائه دهنده است. اما تنظیمات سیستم عامل، رمزهای عبور، نرم افزارها، دسترسی کاربران و اطلاعات ذخیره شده همچنان به عهده مشتری باقی می ماند. قرارداد باید مسئولیت هر طرف را شفاف کند.
موارد ضروری برای امنیت هر دو مدل
- استفاده از رمز عبور قوی و احراز هویت چند مرحله ای در حساب های حساس
- حذف حساب های بلااستفاده و محدود کردن دسترسی مدیران
- بستن پورت ها و سرویس های غیر ضروری
- به روز رسانی سیستم عامل، نرم افزارها و تجهیزات امنیتی
- ثبت و بررسی لاگ های ورود و رخدادهای مهم
- جداسازی شبکه کاربران، سرورها و تجهیزات مدیریتی در صورت امکان
- تهیه بکاپ مستقل و تست دوره ای بازیابی
تفاوت عملکرد و مقیاس پذیری
سرور فیزیکی در صورتی که به درستی طراحی شود، عملکرد ثابت و قابل پیش بینی ارائه می دهد. این ویژگی برای دیتابیس ها، نرم افزارهای سازمانی و پردازش هایی که به منابع پایدار نیاز دارند اهمیت دارد. البته عملکرد نهایی به نوع پردازنده، تعداد هسته ها، مقدار RAM، نوع دیسک، RAID و تنظیمات نرم افزاری وابسته است.
سرور ابری امکان افزایش منابع را با سرعت بیشتری فراهم می کند. این ویژگی برای وب سایت ها، فروشگاه های اینترنتی، پروژه های فصلی و کسب و کارهایی که رشد یا نوسان منابع دارند مناسب است. با این حال، افزایش منابع همیشه به معنای افزایش عملکرد نیست. گلوگاه ممکن است در دیسک، شبکه، دیتابیس، نرم افزار یا محدودیت پلتفرم ایجاد شده باشد.
شیوه اصولی پشتیبانی شبکه و سرور
پشتیبانی سرور فقط زمانی که سیستم از کار افتاد آغاز نمی شود. رویکرد حرفه ای شامل مجموعه ای از فعالیت های پیشگیرانه، پایش مستمر، مستندسازی، مدیریت تغییر و آمادگی برای بازیابی است. در سازمان هایی که واحد IT مستقل ندارند، قرارداد پشتیبانی باید این مسئولیت ها را به صورت شفاف مشخص کند.
۱. شناخت و مستندسازی زیرساخت
نخستین مرحله، تهیه فهرست دقیق تجهیزات، سرورها، ماشین های مجازی، نرم افزارها، آدرس های شبکه، سرویس های حیاتی، حساب های مدیریتی و وابستگی های هر سرویس است. بدون مستندات، عیب یابی به حدس و آزمون تبدیل می شود و احتمال خطای انسانی افزایش پیدا می کند.
در مستندات باید مشخص شود هر سرویس روی کدام سرور اجرا می شود، چه کسانی به آن دسترسی دارند، محل بکاپ کجاست، آخرین تغییر چه زمانی انجام شده و در صورت توقف سرویس، چه واحدهایی تحت تاثیر قرار می گیرند.
۲. مانیتورینگ منابع و سرویس ها
مانیتورینگ باید CPU، RAM، فضای ذخیره سازی، دما، وضعیت دیسک ها، ترافیک شبکه و سرویس های مهم را پوشش دهد. صرفا روشن بودن سرور به معنای سالم بودن آن نیست. ممکن است سرور روشن باشد اما دیتابیس، سرویس فایل، DNS یا نرم افزار مالی از کار افتاده باشد.
ابزارهایی مانند Zabbix و PRTG می توانند برای پایش منابع و ارسال هشدار استفاده شوند. هشدارها باید قابل اقدام باشند و برای هر رخداد، سطح اهمیت، فرد مسئول و روش پاسخگویی مشخص شود.
۳. نگهداری پیشگیرانه
بررسی فضای خالی دیسک، سلامت RAID، ظرفیت بکاپ، تاریخ انقضای لایسنس ها، وضعیت پچ های امنیتی و عملکرد سرویس ها باید به شکل منظم انجام شود. در سرور فیزیکی، وضعیت فن، منبع تغذیه، باتری RAID و سلامت دیسک ها نیز باید بررسی شود.
در سرور مجازی و ابری، تخصیص بیش از اندازه CPU و RAM، رشد فایل های موقت، Snapshot های قدیمی و مصرف غیرعادی منابع می تواند باعث افت عملکرد شود. نگهداری پیشگیرانه باید این موارد را قبل از ایجاد اختلال شناسایی کند.
۴. بکاپ و بازیابی
بکاپ زمانی ارزشمند است که قابل بازیابی باشد. اجرای موفق یک Job بکاپ، به تنهایی تضمین نمی کند که فایل یا دیتابیس در زمان بحران قابل استفاده باشد. بازیابی آزمایشی باید در بازه های مشخص انجام شود و مدت زمان بازگردانی نیز ثبت شود.
الگوی ۳-۲-۱ یکی از روش های شناخته شده برای کاهش ریسک است: سه نسخه از داده، روی دو نوع رسانه و حداقل یک نسخه در محل جداگانه نگهداری شود. برای اطلاعات مهم، نسخه ای غیر قابل تغییر یا جدا از شبکه نیز می تواند در برابر باج افزارها مفید باشد.
۵. مدیریت دسترسی و امنیت
همه کاربران نباید دسترسی مدیریتی داشته باشند. دسترسی باید بر اساس نقش، نیاز کاری و مدت زمان مشخص اعطا شود. حساب های قدیمی کارکنان خارج شده باید غیرفعال شوند و دسترسی پیمانکاران نیز پس از پایان کار بررسی شود.
تغییر رمزهای مدیریتی، بررسی لاگ ها، محدود کردن دسترسی از اینترنت و استفاده از VPN برای مدیریت راه دور، بخشی از کنترل های پایه هستند. اجرای این موارد باید با مستندسازی و تایید مسئول سازمان انجام شود.
۶. به روز رسانی کنترل شده
به روز رسانی بدون برنامه می تواند باعث ناسازگاری نرم افزار یا توقف سرویس شود. از طرف دیگر، به تاخیر انداختن طولانی مدت پچ های امنیتی نیز ریسک نفوذ را افزایش می دهد. روش مناسب این است که ابتدا وابستگی ها بررسی شود، از اطلاعات بکاپ تهیه شود، زمان مناسب برای تغییر انتخاب شود و نتیجه پس از اجرا کنترل شود.
۷. گزارش دهی و شاخص های عملکرد
مدیر سازمان باید بداند زیرساخت در چه وضعیتی قرار دارد. گزارش ماهانه می تواند شامل رخدادهای مهم، زمان قطعی، وضعیت بکاپ، هشدارهای امنیتی، اقدامات انجام شده، ظرفیت مصرفی و پیشنهادهای اصلاحی باشد.
شاخص هایی مانند زمان پاسخگویی، زمان رفع مشکل، تعداد رخدادهای تکراری، درصد موفقیت بکاپ و میزان دسترس پذیری، ارزیابی کیفیت پشتیبانی را ساده تر می کنند. قرارداد پشتیبانی باید سطح خدمات و مسئولیت ها را به صورت قابل اندازه گیری مشخص کند.
جدول عیب یابی سرور و شبکه
| نشانه مشکل | علت های احتمالی | اقدام اولیه | اقدام تخصصی |
|---|---|---|---|
| سرور روشن نمی شود | برق، منبع تغذیه، UPS یا خرابی سخت افزار | بررسی برق و چراغ های هشدار | بررسی لاگ سخت افزار، منبع تغذیه و کنترلر مدیریتی |
| کندی عمومی سیستم | مصرف بالای CPU، RAM یا دیسک | بررسی Task Manager یا ابزار مانیتورینگ | تحلیل پردازش ها، سرویس ها، دیسک و گلوگاه نرم افزاری |
| پر شدن فضای دیسک | لاگ ها، فایل های موقت، بکاپ یا رشد دیتابیس | شناسایی پوشه های پرحجم | تنظیم نگهداری لاگ، انتقال داده و اصلاح برنامه بکاپ |
| قطع شدن سرویس مالی | توقف دیتابیس، شبکه، لایسنس یا سرویس نرم افزار | بررسی وضعیت سرویس های وابسته | تحلیل Event Log، دیتابیس و وابستگی های نرم افزار |
| موفق نبودن بکاپ | کمبود فضا، قطع مقصد، تغییر رمز یا خطای نرم افزار | بررسی گزارش آخرین Job | رفع ریشه خطا و اجرای تست بازیابی |
| دسترسی غیر عادی | رمز ضعیف، حساب آلوده یا پورت باز | محدود کردن دسترسی مشکوک | تحلیل لاگ، تغییر رمز، بررسی بدافزار و اصلاح فایروال |
کدام سرور برای سازمان شما مناسب است؟
سرور فیزیکی معمولا مناسب است اگر:
- به کنترل کامل روی سخت افزار و محل نگهداری نیاز دارید.
- مصرف منابع شما پایدار و قابل پیش بینی است.
- اطلاعات حساس باید در زیرساخت اختصاصی نگهداری شود.
- نرم افزار سازمانی به سخت افزار اختصاصی یا تاخیر کم نیاز دارد.
- امکان تامین فضای مناسب، برق، سرمایش و پشتیبانی وجود دارد.
سرور ابری معمولا مناسب است اگر:
- هزینه اولیه پایین و راه اندازی سریع برای شما مهم است.
- مصرف منابع در طول زمان تغییر زیادی دارد.
- نیاز دارید منابع را بدون خرید سخت افزار افزایش دهید.
- تیم داخلی برای نگهداری سخت افزار ندارید.
- ارائه دهنده، SLA مشخص، بکاپ و پشتیبانی پاسخگو ارائه می کند.
راهکار ترکیبی
بسیاری از سازمان ها به جای انتخاب کامل یکی از این دو مدل، از معماری ترکیبی استفاده می کنند. برای نمونه، دیتابیس یا فایل های حساس روی سرور داخلی قرار می گیرد و وب سایت، سامانه پشتیبان یا سرویس های قابل توسعه در فضای ابری اجرا می شود. این روش می تواند تعادل مناسبی میان کنترل، هزینه و انعطاف ایجاد کند؛ البته طراحی شبکه، امنیت ارتباط میان محیط ها و برنامه بازیابی باید از ابتدا مشخص باشد.
چرا برون سپاری پشتیبانی شبکه و سرور اهمیت دارد؟
شرکت هایی که واحد IT مستقل ندارند، معمولا با یک نیروی عمومی یا پیمانکار موردی مشکلات خود را حل می کنند. این روش ممکن است برای رفع یک ایراد ساده کافی باشد، اما برای مدیریت مستمر سرور، بکاپ، امنیت، شبکه و بازیابی ریسک زیادی دارد.
برون سپاری به یک تیم تخصصی، امکان دسترسی به تجربه چند کارشناس در حوزه های مختلف را فراهم می کند. در این مدل، مسئولیت ها، زمان پاسخگویی، محدوده خدمات و روش گزارش دهی در قرارداد مشخص می شود. در نتیجه مدیران به جای واکنش به خرابی های تکراری، تصویر روشن تری از وضعیت زیرساخت خواهند داشت.
خدمات پشتیبانی سرور ایران هلپ دسک شامل پایش منابع، نگهداری سرورهای فیزیکی و مجازی، بکاپ، امنیت، عیب یابی و پشتیبانی از محیط های Windows، Linux، VMware و HPE است.
سوالات متداول درباره سرور فیزیکی و ابری
آیا سرور ابری همیشه ارزان تر از سرور فیزیکی است؟
خیر. سرور ابری معمولا هزینه اولیه کمتری دارد، اما هزینه آن به صورت ماهانه و بر اساس منابع ادامه پیدا می کند. اگر مصرف منابع سازمان ثابت و بلند مدت باشد، سرور فیزیکی ممکن است در مجموع اقتصادی تر باشد. برای پاسخ دقیق باید هزینه کل مالکیت، پشتیبانی، برق، قطعات و بکاپ مقایسه شود.
کدام مدل امنیت بیشتری دارد؟
هیچ مدل به صورت خودکار امن نیست. امنیت به طراحی، کنترل دسترسی، به روز رسانی، فایروال، لاگ، بکاپ و کیفیت مدیریت بستگی دارد. سرور فیزیکی کنترل مستقیم بیشتری ایجاد می کند و سرور ابری معمولا از زیرساخت امنیتی دیتاسنتر بهره می برد. در هر دو مدل، پیکربندی اشتباه می تواند باعث نفوذ شود.
آیا با داشتن سرور ابری به پشتیبانی نیاز نداریم؟
همچنان به پشتیبانی نیاز دارید. ارائه دهنده معمولا مسئول زیرساخت دیتاسنتر و بستر مجازی سازی است، اما سیستم عامل، نرم افزارها، کاربران، تنظیمات امنیتی، بکاپ و عملکرد سرویس های سازمانی باید مدیریت شوند.
آیا سرور فیزیکی به بکاپ جداگانه نیاز دارد؟
بله. RAID جایگزین بکاپ نیست. RAID در برابر خرابی بعضی دیسک ها کمک می کند، اما در برابر حذف اشتباهی، باج افزار، آتش سوزی، خرابی سیستم عامل یا آسیب دیتاسنتر محافظت کامل ایجاد نمی کند. بکاپ باید روی مقصد مستقل نگهداری و دوره ای بازیابی شود.
برای شرکت کوچک بدون واحد IT چه گزینه ای بهتر است؟
پاسخ به تعداد کاربران، نرم افزارهای مورد استفاده، حساسیت اطلاعات، بودجه و کیفیت اینترنت بستگی دارد. در برخی شرکت ها سرور ابری ساده تر است و در برخی دیگر یک سرور فیزیکی یا ترکیبی مناسب تر خواهد بود. مهم تر از مدل انتخابی، وجود پشتیبانی منظم، بکاپ سالم و مسیر مشخص برای رفع اختلال است.
پشتیبانی حرفه ای سرور شامل چه مواردی می شود؟
پشتیبانی حرفه ای باید شامل شناخت و مستندسازی زیرساخت، مانیتورینگ، نگهداری پیشگیرانه، مدیریت دسترسی، به روز رسانی، بکاپ، تست بازیابی، عیب یابی، گزارش دهی و برنامه واکنش به بحران باشد. صرفا حضور کارشناس پس از خرابی، پشتیبانی کامل محسوب نمی شود.
جمع بندی
تفاوت سرور فیزیکی و ابری در نحوه تامین منابع، میزان کنترل، ساختار هزینه، مقیاس پذیری و مسئولیت نگهداری دیده می شود. سرور فیزیکی کنترل و عملکرد اختصاصی بیشتری ارائه می دهد، اما خرید و نگهداری آن به سرمایه گذاری و نیروی متخصص نیاز دارد. سرور ابری راه اندازی سریع تر و انعطاف بیشتری دارد، اما سازمان به کیفیت، قرارداد و پایداری ارائه دهنده وابسته است.
انتخاب درست باید بر اساس نیاز واقعی کسب و کار انجام شود، نه صرفا تبلیغات یا قیمت اولیه. در هر دو مدل، پشتیبانی شبکه و سرور، مانیتورینگ، مدیریت امنیت و بکاپ سالم، عناصر اصلی پایداری هستند. سازمانی که این موارد را جدی نگیرد، حتی با بهترین سخت افزار یا گران ترین سرویس ابری نیز در برابر قطعی و از دست رفتن اطلاعات آسیب پذیر خواهد بود.
برای بررسی وضعیت سرور و شبکه سازمان مشاوره بگیرید
برای انتخاب میان سرور فیزیکی، سرور ابری یا راهکار ترکیبی، وضعیت فعلی زیرساخت شما باید از نظر منابع، امنیت، بکاپ و پشتیبانی بررسی شود.
تلفن های تماس: ۸۶۱۹۶۰۵۴، ۸۶۱۹۶۵۷۱
واتساپ: ۰۹۱۲۳۰۱۱۴۷۲
منابع پیشنهادی برای مطالعه بیشتر: ConnectWise Blog و HPE Servers