طراحی، پسیو، اکتیو و پشتیبانی یکپارچه IT سازمانی

خدمات زیرساخت شبکه؛ طراحی، اجرا و راه‌اندازی شبکه سازمانی

ایران هلپ دسک مجری تخصصی خدمات زیرساخت شبکه: از کابل‌کشی ساخت‌یافته و پسیو تا راه‌اندازی رک، سرور، سوئیچ، روتر، فایروال و ارتباط امن دفاتر و شعب، با هدف تضمین پایداری کسب‌وکار شما.

  • کابل‌کشی ساخت‌یافته، آرایش تخصصی رک و خدمات پسیو شبکه
  • پیکربندی پیشرفته تجهیزات اکتیو: سوئیچ، روتر، فایروال و MikroTik
  • پیاده‌سازی ارتباط امن بین دفاتر (VPN)، تفکیک ترافیک (VLAN) و Wi-Fi پایدار
خط کارشناسی: ۸۶۱۹۶۵۷۱ | موبایل/پشتیبانی: ۰۹۱۲۳۰۱۱۴۷۲
کارشناسان خدمات زیرساخت شبکه و اتاق سرور ایران هلپ دسک

خدمات زیرساخت شبکه چیست؟

زیرساخت شبکه در واقع ستون فقرات ارتباطی و بستر اصلی تبادل داده در هر مجموعه کاری به شمار می رود. هنگامی که یک مجموعه قصد راه اندازی یا بازسازی سیستم های ارتباطی خود را دارد، همکاری با یک شرکت طراحی شبکه کامپیوتری مجرب کمک می کند تا تمامی فرآیندهای مالی، اداری، نرم افزارهای یکپارچه و ارتباطات پرسنل با بالاترین ضریب اطمینان و کمترین اختلال در دسترس قرار گیرند.

مدیران سازمان ها پیش از صرف هزینه های اجرایی سنگین، با دریافت مشاوره طراحی شبکه سازمانی دید شفافی نسبت به نیازمندی های حال و آینده کسب و کار خود به دست می آورند. در یک مدل مهندسی شده، زیرساخت شبکه شامل چند لایه اساسی است:

  • زیرساخت فیزیکی و پسیو: مسیرهای کابل کشی ساختاریافته، کیستون ها، پچ پنل ها و رک های استاندارد که پایه ارتباطات کابلی هستند.
  • تجهیزات فعال یا اکتیو: سوئیچ ها، روترها و سرورهایی که کار انتقال و مدیریت بسته های اطلاعاتی را بر عهده دارند.
  • زیرساخت منطقی: طرح آدرس دهی IP، تفکیک دسترسی واحدها و بهینه سازی جریان تبادل داده ها در شبکه.
  • شبکه بی سیم یا وایرلس: استقرار اکسس پوینت های پوشش دهنده در نقاط مختلف محیط کار برای اتصال پایدار و بدون وقفه.
  • امنیت شبکه: دیواره های آتش و تنظیم سیاست های دسترسی به منظور محافظت از داده ها در مقابل تهدیدات و حملات شبکه ای.
خدمات نصب شبکه وایرلس و تجهیزات ارتباطی سازمانی

خدمات زیرساخت شبکه ایران هلپ دسک شامل چه مواردی است؟

۱

نیازسنجی و طراحی شبکه

ارائه تخصصی خدمات نیازسنجی شبکه شرکت‌ها با ارزیابی متراژ محیط کاری، تعداد کاربران و نرم افزارهای کاربردی، اولین گام برای اجرای یک طراحی شبکه سازمانی حرفه‌ای و قابل توسعه بر اساس نیازهای واقعی است.

۲

کابل کشی و زیرساخت Passive

اجرای کابل کشی منظم، داکت کشی استاندارد و آرایش حرفه ای رک با استفاده از تجهیزات باکیفیت شرکت هایی چون Legrand تا مسیرهای فیزیکی انتقال داده دچار افت کیفیت یا نویز نشوند.

۳

تجهیزات Active شبکه

تامین، نصب و کانفیگ سوئیچ ها، روترها و دستگاه های مرکزی بر مبنای حجم تبادل اطلاعات سازمان جهت تضمین پایداری ارتباطات داخلی میان سیستم ها و سرورها.

۴

شبکه Wi-Fi سازمانی

طراحی و نصب اکسس پوینت های پوشش دهنده در نقاط کلیدی، جداسازی دسترسی کارکنان از مهمانان و بهینه سازی سیگنال برای جلوگیری از تداخل فرکانسی و افت سرعت.

۵

Routing و Switching

تنظیم مسیرهای هوشمند انتقال داده، اولویت بندی ترافیک برای نرم افزارهای کاربردی و مهار تداخل داده ها جهت روان نگه داشتن تبادل فایل ها و تماس های سازمانی.

۶

MikroTik و Firewall

پیاده سازی روترها و دیواره های آتش بر پایه تجهیزات MikroTik جهت مدیریت پهنای باند کاربران، جلوگیری از نفوذ و پایش دسترسی های متصل به اینترنت.

۷

VLAN و Segmentation

جداسازی ترافیک بخش های مختلف نظیر حسابداری، مدیریت، فروش و کارکنان با هدف کنترل دسترسی، کاهش بار غیرضروری روی سوئیچ ها و بهبود امنیت درونی.

۸

VPN و ارتباط شعب

ایجاد تونل های ارتباطی رمزنگاری شده میان دفتر مرکزی، کارگاه ها، انبارها و نیروهای دورکار به منظور دسترسی امن و مستقیم به پایگاه های داده و نرم افزارها.

۹

مانیتورینگ و مدیریت شبکه

راه اندازی سیستم های پایش آنلاین برای آگاهی سریع از وضعیت ترافیک، بار پردازشی سرورها و هشدار زودهنگام در صورت بروز اختلال در خطوط یا تجهیزات.

۱۰

توسعه و ارتقای زیرساخت

بررسی دوره ای کارایی شبکه، تعویض یا ارتقای تجهیزات مستهلک و افزایش ظرفیت های ارتباطی همزمان با گسترش شعب یا افزایش تعداد کاربران سازمان.

نیاز به مشاوره یا بررسی زیرساخت شبکه مجموعه خود دارید؟

کارشناسان ایران هلپ دسک برای بررسی نیازمندی ها و ارائه بهترین راهکارها جهت پیاده سازی یا ارتقای شبکه سازمانی در کنار شما هستند.

خدمات زیرساخت و طراحی شبکه سازمانی

دامنه اجرای هر پروژه متناسب با ابعاد شرکت شما تنظیم می شود. خدمات زیر به صورت یکپارچه یا فازهای مستقل توسط کارشناسان ایران هلپ دسک اجرا می گردند.

نقطه شروع اصولی

نیازسنجی و نقشه زیرساخت

بررسی دقیق کاربران، سیستم ها، اتاق ها و حجم ترافیک داده. پیاده سازی خدمات نیازسنجی شبکه شرکت‌ها برای دستیابی به یک طراحی شبکه سازمانی حرفه‌ای پیش از هرگونه هزینه خرید تجهیزات.

نیازسنجی نقشه فیزیکی برآورد توسعه
بستر استاندارد

کابل کشی ساخت یافته

کابل کشی کابل شبکه مس و فیبر نوری، داکت کشی، ترانکینگ، پچ پنل، شماره گذاری دقیق سرخط ها با رعایت استانداردهای برندهای لگراند و نکسنس همراه با تست فلوک.

کابل شبکه و فیبر پسیو شبکه لیبل گذاری نودها
مرکز داده و اتاق سرور

رک و اتاق سرور

آرایش تخصصی رک ایستاده و دیواری، مدیریت عبور کابل ها، چیدمان سرورها، راه اندازی سیستم برق اضطراری UPS و سیستم های خنک کننده اتاق سرور به عنوان خدمات شرکت طراحی شبکه کامپیوتری.

آرایش رک UPS و برق اضطراری تهویه سرور
پایداری ارتباطات

سوئیچینگ و مسیریابی شبکه

پیکربندی سوئیچ های لایه دسترسی و مرکزی، جداسازی شبکه ها با VLAN، تعریف روتینگ پیشرفته و اولویت بندی ترافیک نرم افزارهای مالی و اتوماسیون اداری بدون کندی سرعت.

سوئیچینگ لایه ۲ و ۳ تقسیم بندی VLAN کنترل ترافیک QoS
ارتباط بدون سیم

وای فای سازمانی و پوشش اکسس پوینت

پوشش کامل طبقات بدون نقطه کور و قطعی سیگنال، اتصال همزمان ده ها کاربر، سوییچ نرم بین اکسس پوینت ها و جداسازی کامل اینترنت مهمان از شبکه داخلی سازمان.

اکسس پوینت سقفی رومینگ یکپارچه شبکه مهمان ایزوله
امنیت اطلاعات

فایروال، امنیت و ذخیره ساز

پیکربندی دیواره آتش روترهای میکروتیک یا فورتی نت، کنترل مصرف پهنای باند اینترنت، برقراری تونل امن VPN میان شعب و پیکربندی دستگاه های ذخیره سازی تحت شبکه SAN و NAS.

فایروال سخت افزاری تونل امن VPN شعب استوریج تحت شبکه

نیاز به مشاوره یا بررسی ساختار شبکه دارید؟

پیش از تصمیم گیری برای خرید قطعات یا جابجایی شبکه، با تیم پشتیبانی فنی ایران هلپ دسک برای بررسی نقشه راه مشورت کنید.

خدمات تخصصی شبکه و زیرساخت سازمانی

اجرای زیرساخت شبکه شرکت ها با تمرکز بر پایداری، امنیت و توسعه پذیری

زیرساخت شبکه برای هر شرکت، بستر اصلی ارتباط میان کاربران، سرورها، نرم افزارهای سازمانی، تجهیزات امنیتی و سرویس های ارتباطی است. زمانی که این بستر به شکل غیر اصولی طراحی یا اجرا شود، مشکلاتی مانند قطعی شبکه، کاهش سرعت، اختلال در دسترسی به فایل ها، ناپایداری اینترنت، اختلال تلفن تحت شبکه و افزایش هزینه های پشتیبانی به وجود می آید.

راهکار کامل برای تجهیز شبکه شرکت ها

ایران هلپ دسک خدمات طراحی، اجرا، بازسازی و پشتیبانی شبکه را برای شرکت ها، سازمان ها، دفاتر اداری، مجموعه های چند طبقه و کسب و کارهای در حال توسعه ارائه می دهد. هدف ما فقط نصب چند تجهیز یا کابل کشی چند مسیر نیست؛ بلکه ایجاد یک زیرساخت پایدار است که بتواند نیازهای فعلی و توسعه آینده مجموعه را پاسخ دهد.

این خدمات شامل بررسی وضعیت فعلی، طراحی توپولوژی، تامین تجهیزات شبکه سازمانی، اجرای کابل کشی، نصب رک، راه اندازی سوئیچ، روتر، فایروال، اکسس پوینت، سرور، ذخیره ساز و پیاده سازی سیاست های امنیتی است.

  • طراحی متناسب با تعداد کاربران و نوع فعالیت شرکت
  • استفاده از تجهیزات متناسب با بودجه و ظرفیت سازمان
  • کاهش قطعی و هزینه های تعمیرات مکرر
  • تحویل مستندات و نقشه نهایی شبکه
خدمات پسیو شبکه و اجرای زیرساخت شبکه شرکت ها
فرآیند اجرای پروژه

مراحل اجرای زیرساخت شبکه به صورت کامل و کنترل شده

هر پروژه شبکه با توجه به شرایط ساختمان، تعداد کاربران، نوع تجهیزات، سرویس های مورد استفاده و برنامه توسعه شرکت طراحی می شود. اجرای پروژه بدون بررسی اولیه می تواند باعث انتخاب تجهیزات نامناسب، افزایش هزینه و ایجاد اختلال در آینده شود. به همین دلیل، پروژه های ایران هلپ دسک بر اساس مراحل مشخص زیر اجرا می شوند.

01

بازدید و نیازسنجی

در مرحله اول، وضعیت ساختمان، اتاق سرور، تعداد کاربران، تعداد طبقات، مسیرهای عبور کابل، وضعیت برق و نیازهای ارتباطی شرکت بررسی می شود. هدف این مرحله، شناخت دقیق شرایط واقعی پروژه است.

02

بررسی شبکه فعلی

تجهیزات موجود، رک، کابل ها، سوئیچ ها، روتر، فایروال، اکسس پوینت ها و مشکلات جاری شبکه ارزیابی می شوند تا مشخص شود کدام بخش قابل استفاده است و کدام قسمت باید اصلاح یا جایگزین شود.

03

طراحی توپولوژی شبکه

نقشه فیزیکی و منطقی شبکه طراحی می شود. در این نقشه، ارتباط میان کاربران، سرورها، اتاق های کاری، تجهیزات امنیتی، اینترنت و شعب مختلف مشخص خواهد شد.

04

انتخاب تجهیزات

تجهیزات بر اساس تعداد کاربران، حجم ترافیک، نوع سرویس ها، نیاز امنیتی و بودجه شرکت انتخاب می شوند. انتخاب درست از خرید تجهیزات ضعیف یا گران تر از نیاز جلوگیری می کند.

05

طراحی مسیر کابل

مسیر عبور کابل های شبکه، برق، فیبر نوری و ارتباطات دیگر مشخص می شود. فاصله از کابل برق، دسترسی برای تعمیرات و امکان توسعه آینده در این مرحله در نظر گرفته می شود.

06

کابل کشی ساخت یافته

کابل کشی با استفاده از کابل های استاندارد Cat6، Cat6A یا فیبر نوری انجام می شود. رعایت شعاع خمش، جلوگیری از کشش بیش از حد و تفکیک مسیرها برای حفظ کیفیت ارتباط ضروری است.

07

نصب رک و تجهیزات پسیو

رک، پچ پنل، کیستون، فیس پلیت، پچ کورد، مدیریت کابل و تجهیزات برق در محل مناسب نصب می شوند. آرایش صحیح رک، عیب یابی و توسعه شبکه را ساده تر می کند.

08

نصب سوئیچ و تجهیزات اکتیو

سوئیچ ها، روترها، فایروال ها، کنترلرها و گیت وی ها در رک نصب و مطابق نقشه شبکه به یکدیگر متصل می شوند. ظرفیت پورت، توان پردازشی و قابلیت مدیریت تجهیزات بررسی می شود.

09

راه اندازی سرور و ذخیره ساز

سرورها، استوریج و سرویس های سازمانی مانند فایل سرور، سرور حسابداری، اکتیو دایرکتوری و پشتیبان گیری در شبکه قرار می گیرند و دسترسی کاربران بر اساس نیاز شغلی تنظیم می شود.

10

پیکربندی VLAN و IP

آدرس دهی شبکه، تقسیم بندی کاربران، تفکیک واحدها و ایجاد VLAN انجام می شود. این کار باعث افزایش امنیت، کنترل بهتر ترافیک و جلوگیری از دسترسی غیر ضروری کاربران خواهد شد.

11

تنظیم فایروال و امنیت

قوانین دسترسی، ارتباط اینترنت، VPN، کنترل سایت ها، دسترسی مهمان و ارتباط میان شبکه های مختلف در فایروال تنظیم می شود تا اطلاعات سازمان در برابر تهدیدهای داخلی و خارجی محافظت شود.

12

راه اندازی وای فای سازمانی

محل نصب اکسس پوینت ها، قدرت سیگنال، تداخل فرکانسی و تعداد کاربران همزمان بررسی می شود. شبکه مهمان نیز از شبکه داخلی شرکت جدا شده و دسترسی آن محدود می شود.

13

تست و کنترل کیفیت

مسیرهای کابل، سرعت ارتباط، تاخیر، packet loss، عملکرد سوئیچ ها، فایروال، وای فای و دسترسی به سرورها تست می شود. در پروژه های لازم، تست فلوک نیز انجام خواهد شد.

14

مستندسازی شبکه

نقشه رک، شماره پورت ها، مسیر کابل ها، آدرس تجهیزات، اطلاعات پیکربندی و دسترسی های مدیریتی ثبت می شوند تا تیم IT در آینده بتواند شبکه را سریع تر مدیریت و عیب یابی کند.

15

تحویل و پشتیبانی

پس از تایید عملکرد شبکه، پروژه تحویل کارفرما می شود. در صورت نیاز، قرارداد پشتیبانی شبکه و سرور برای پایش، رفع مشکل، نگهداری و توسعه زیرساخت تنظیم خواهد شد.

خدمات پسیو شبکه

خدمات Passive شبکه برای ایجاد زیرساختی منظم و قابل اعتماد

خدمات پسیو شبکه، پایه فیزیکی ارتباطات سازمان را تشکیل می دهد. اگر کابل کشی، رک، پچ پنل و اتصالات به شکل استاندارد اجرا نشوند، بهترین سرورها و گران ترین تجهیزات اکتیو نیز نمی توانند عملکرد مطلوبی داشته باشند. اجرای پسیو شبکه باید با توجه به شرایط ساختمان، میزان ترافیک، تعداد کاربران و نیازهای آینده شرکت انجام شود.

اجرای کابل کشی و آرایش رک

خدمات ما شامل کابل کشی شبکه، اجرای فیبر نوری، نصب رک ایستاده و دیواری، نصب پچ پنل، کیستون، فیس پلیت، ترانکینگ، داکت، پچ کورد و مدیریت کابل است.

تمامی مسیرها با لیبل مشخص می شوند تا در زمان قطعی یا جابجایی کاربران، تیم پشتیبانی بتواند مسیر مورد نظر را بدون آزمون و خطای طولانی شناسایی کند.

در پروژه های حساس، سلامت ارتباطات با تجهیزات تست تخصصی بررسی می شود تا کیفیت واقعی کابل کشی پیش از تحویل پروژه مشخص باشد.

تامین تجهیزات شبکه سازمانی

تامین تجهیزات شبکه باید براساس اصالت کالا، سازگاری فنی، ظرفیت مورد نیاز و امکان پشتیبانی انجام شود. انتخاب صرفا براساس قیمت می تواند در آینده باعث قطعی، افت سرعت و افزایش هزینه های نگهداری شود.

ایران هلپ دسک تجهیزات مورد نیاز پروژه را متناسب با شرایط شرکت پیشنهاد می دهد و قبل از خرید، تعداد پورت ها، استاندارد کابل، توان PoE، قابلیت مدیریت و امکان توسعه بررسی می شود.

این رویکرد به شرکت کمک می کند سرمایه خود را برای تجهیزاتی هزینه کند که واقعا در عملکرد و توسعه شبکه نقش دارند.

تجهیزکاربرد در سازمانارزش اجرایی برای شرکت
کابل Cat6ارتباط کاربران، پرینترها، تلفن های تحت شبکه و تجهیزات اداریمناسب برای بیشتر دفاتر و شرکت ها با امکان انتقال پایدار داده
کابل Cat6Aارتباطات پرسرعت، دیتاسنتر و محیط های پرترافیکمناسب برای شرکت هایی که به پهنای باند بیشتر و توسعه آینده نیاز دارند
فیبر نوریارتباط میان طبقات، ساختمان ها و رک های اصلیانتقال داده با سرعت بالا و مقاومت بیشتر در برابر نویز و فاصله
رک شبکهنگهداری منظم و ایمن تجهیزات شبکه و سرورافزایش نظم، تهویه بهتر و کاهش آسیب فیزیکی به تجهیزات
Patch Panelمرتب سازی و مدیریت کابل های ورودی به رکتسهیل عیب یابی و جلوگیری از جابجایی بی نظم کابل ها
کیستون و فیس پلیتایجاد اتصال استاندارد در محل کار کاربرانافزایش کیفیت اتصال و ظاهر منظم شبکه در محیط اداری
مدیریت کابلهدایت پچ کوردها و کابل های داخل رکبهبود گردش هوا و کاهش زمان تعمیر و نگهداری
تست فلوکبررسی کیفیت و استاندارد بودن مسیرهای کابلارائه گزارش دقیق برای اطمینان از کیفیت اجرای زیرساخت

برای شبکه شرکت خود به یک ارزیابی فنی دقیق نیاز دارید؟

وضعیت شبکه، رک، کابل کشی و تجهیزات اکتیو شرکت خود را به تیم فنی ایران هلپ دسک بسپارید تا راهکار مناسب، قابل اجرا و متناسب با بودجه شما پیشنهاد شود.

خدمات اکتیو شبکه

فروش و نصب تجهیزات Active برای مدیریت بهتر شبکه

تجهیزات اکتیو وظیفه انتقال، مدیریت، مسیریابی و کنترل ترافیک شبکه را بر عهده دارند. انتخاب و نصب این تجهیزات باید توسط متخصص انجام شود، زیرا پیکربندی نادرست می تواند باعث کندی شبکه، قطع ارتباط کاربران، ضعف امنیتی و اختلال در سرویس های سازمانی شود.

سوئیچ شبکه

سوئیچ، کاربران و تجهیزات مختلف را در شبکه داخلی به یکدیگر متصل می کند. انتخاب سوئیچ باید براساس تعداد پورت، سرعت پورت، قابلیت مدیریتی، پشتیبانی از VLAN و توان PoE انجام شود.

برای شرکت های متوسط و بزرگ، استفاده از سوئیچ مدیریتی امکان کنترل بهتر ترافیک و تفکیک واحدهای سازمانی را فراهم می کند.

روتر و مسیریاب

روتر ارتباط میان شبکه داخلی، اینترنت، شعب و ارتباطات راه دور را مدیریت می کند. تجمیع چند خط اینترنت، VPN، مسیریابی و کنترل پهنای باند از قابلیت های مهم روتر سازمانی است.

پیش از خرید روتر باید تعداد کاربران، سرعت اینترنت و حجم ارتباطات همزمان بررسی شود.

فایروال سازمانی

فایروال وظیفه کنترل ارتباطات ورودی و خروجی، محدود کردن دسترسی های غیر مجاز، ایجاد VPN، ثبت رویدادهای امنیتی و کاهش ریسک حملات اینترنتی را بر عهده دارد.

ظرفیت پردازش فایروال باید متناسب با سرعت اینترنت و حجم ترافیک سازمان انتخاب شود.

Access Point

اکسس پوینت برای ایجاد پوشش وای فای در محیط شرکت استفاده می شود. جانمایی صحیح و تنظیم قدرت سیگنال برای جلوگیری از نقطه کور و تداخل فرکانسی اهمیت زیادی دارد.

در شرکت های پرتردد بهتر است از تجهیزات سازمانی با قابلیت مدیریت مرکزی استفاده شود.

کنترلر شبکه

کنترلر، مدیریت متمرکز اکسس پوینت ها و تجهیزات بی سیم را فراهم می کند. تنظیمات یکپارچه، کنترل کاربران و مشاهده وضعیت نقاط دسترسی از مزایای آن است.

برای شرکت های چند طبقه و مجموعه هایی با تعداد زیاد اکسس پوینت، کنترلر مدیریت شبکه را ساده تر می کند.

Gateway و ارتباطات

گیت وی برای ارتباط میان شبکه های مختلف، تلفن تحت شبکه، خطوط SIP و سرویس های ارتباطی استفاده می شود و می تواند در توسعه مرکز تماس شرکت نقش مهمی داشته باشد.

سازگاری گیت وی با تجهیزات مخابراتی و نرم افزارهای سازمانی قبل از خرید بررسی می شود.
وای فای سازمانی

راه اندازی وای فای سازمانی برای پوشش کامل دفتر و ساختمان

وای فای شرکت با مودم خانگی تفاوت دارد. در محیط سازمانی، تعداد کاربران همزمان، جلسات آنلاین، سیستم های ابری، تلفن های همراه، لپ تاپ ها و تجهیزات هوشمند باعث افزایش با

برآورد هزینه‌های اجرایی پروژه سال ۱۴۰۵

تعرفه خدمات زیرساخت شبکه (پسیو و اکتیو)

برآورد هزینه‌های اجرای شبکه به دو بخش مجزای پسیو (زیرساخت فیزیکی، کابل‌کشی و مسیرها) و اکتیو (نصب و کانفیگ نرم‌افزاری و سخت‌افزاری تجهیزات ارتباطی) تقسیم می‌شود. مقادیر جدول زیر خلاصه‌ای از میانگین نرخ دستمزد اجرای خدمات بر اساس استانداردها و عرف بازار فناوری اطلاعات است.

تعرفه خدمات پسیو شبکه و فیبر نوری
عنوان خدمت پسیوواحد سنجشبازه تعرفه (تومان)توضیحات تکمیلی
کابل‌کشی Cat6 در مسیر آمادهمتر طول۲۵٬۰۰۰ الی ۴۵٬۰۰۰داخل داکت، لوله یا بستر از پیش تعبیه‌شده
کابل‌کشی با نصب ترانکینگمتر طول۶۰٬۰۰۰ الی ۱۲۰٬۰۰۰شامل نصب تراک، پارتیشن و کابل‌گذاری استاندارد
کابل‌کشی سقفی یا سینی کابلمتر طول۴۰٬۰۰۰ الی ۸۰٬۰۰۰بسته‌بندی، مهار و هدایت در سقف کاذب یا لدر
نصب و راه‌اندازی کامل هر نودهر نود کاری۹۰٬۰۰۰ الی ۱۰۰٬۰۰۰شامل کشش کابل، کیستون، پریز و سوکت انتهایی
سوکت‌زنی RJ45 / سربندی کیستونهر سر۴٬۰۰۰ الی ۱۵٬۰۰۰پانچ دقیق طبق استاندارد رنگ‌بندی T568A/B
ترمینیشن پچ‌پنل شبکههر پورت۴٬۰۰۰ الی ۱۰٬۰۰۰پانچ، آرایش دسته‌کابل‌ها و لیبل‌گذاری پورت
نصب و آرایش رک دیواریهر دستگاه۷۰٬۰۰۰ الی ۱۸۰٬۰۰۰نصب شاسی، مهار به دیوار و چیدمان پچ‌پنل و سوییچ
نصب و چیدمان رک ایستادههر دستگاه۱۰۰٬۰۰۰ الی ۳۵۰٬۰۰۰مونتاژ، تراز رک، مدیریت کابل‌های افقی و عمودی
فیوژن فیبر نوریهر کور (Core)۱۲٬۰۰۰ الی ۲۵٬۰۰۰جوش حرارتی با افت استاندارد و نصب کریمپ
نصب ODF و باکس فیبرهر دستگاه۳۰٬۰۰۰ الی ۲۵۰٬۰۰۰نصب پیگتیل‌ها، آداپتورها و مرتب‌سازی کاست
تست فلوک سرتیفیکیت (Fluke)هر لینک۱۵۰٬۰۰۰ الی ۲۵۰٬۰۰۰تست پرمننت و چنل همراه با چاپ گراف و متراژ دقیق
تست OTDR فیبر نوریهر لینک۶۰۰٬۰۰۰ الی ۱٬۵۰۰٬۰۰۰تحلیل افت مسیر و عیب‌یابی نقاط شکستگی تار فیبر
تعرفه خدمات اکتیو و کانفیگ تجهیزات شبکه
عنوان خدمت اکتیوواحد سنجشبازه تعرفه (تومان)توضیحات تکمیلی
پیکربندی پایه سوییچ شبکههر دستگاه۴۰۰٬۰۰۰ الی ۱٬۲۰۰٬۰۰۰تنظیمات IP مدیریتی، پسورد، آپدیت فریمور و SSH
پیاده‌سازی شبکه مجازی (VLAN)پروژه‌ای / سناریو۱٬۵۰۰٬۰۰۰ الی ۴٬۰۰۰٬۰۰۰تفکیک ترافیک دپارتمان‌ها، اینترفیس‌ها و Trunking
پیکربندی روتر و مسیربندی (Router)هر دستگاه۳٬۰۰۰٬۰۰۰ الی ۸٬۰۰۰٬۰۰۰روتینگ، NAT، لودبالانسینگ و Failover خطوط اینترنت
تنظیمات فایروال و امنیت لبههر دستگاه۶٬۰۰۰٬۰۰۰ الی ۱۸٬۰۰۰٬۰۰۰تعریف پالیسی، مسدودسازی پورت، VPN امن و زون‌بندی
نصب و پیکربندی اکسس‌پوینت (AP)هر دستگاه۳۰۰٬۰۰۰ الی ۷۰۰٬۰۰۰اتصال به شبکه، تنظیم SSID و اعمال رمزنگاری
طراحی یکپارچه شبکه بی‌سیم سازمانیپروژه‌ای۳٬۰۰۰٬۰۰۰ الی ۱۰٬۰۰۰٬۰۰۰کنترلر مرکزی، رومینگ پیوسته و مدیریت کانال‌های رادیویی
💡 ضوابط موثر در برآورد نهایی صورت‌وضعیت پروژه‌ها

تعرفه‌های فوق نرخ پایه دستمزد هستند. هزینه نهایی متناسب با عواملی نظیر حجم کار، موقعیت جغرافیایی، شرایط فیزیکی محیط (سختی مسیر، ارتفاع سقف و ساعت کاری شبانه یا تعطیل) تعدیل می‌گردد. در پروژه‌های مقیاس کامل، هزینه‌های بالاسری نظیر استهلاک ابزار، مدیریت، ایاب و ذهاب و تست‌های فنی به فاکتور نهایی اضافه می‌شود.

ثبت درخواست بازدید و استعلام دقیق هزینه پروژه

شبکه کابلی یا Wi-Fi؛ کدام برای سازمان مناسب است؟

انتخاب میان بستر کابل اترنت و بستر ارتباط بی سیم یکی از تصمیم های بنیادی در لایه دسترسی (Access Layer) زیرساخت است. در محیط های سازمانی، مقایسه این دو فناوری بر اساس معیارهای عملیاتی شامل تاخیر (Latency)، پهنای باند موثر (Throughput)، امنیت در لایه فیزیکی و هزینه چرخه حیات انجام می شود. شبکه های کابلی بستر فیزیکی اختصاصی و کنترل شده ایجاد می کنند، در حالی که شبکه های بی سیم از بستر مشترک فرکانس رادیویی (RF) بهره می برند که طبیعتا تحت تاثیر عوامل محیطی، تداخل امواج و رفتار انتشار امواج الکترومغناطیسی قرار دارد.

ویژگیشبکه کابلی (Ethernet)شبکه بی سیم (Wi-Fi سازمانی)
پایداریبسیار بالا؛ مصون از تداخل الکترومغناطیسی محیطی در صورت استفاده از کابل شیلددار، بدون نوسان سیگنال و Packet Loss ناچیز.مشروط؛ تحت تاثیر تداخل کانال ها (Co-channel Interference)، موانع فیزیکی ساختمان، تداخل فرکانسی و تراکم کلاینت ها.
سرعت و تاخیرپهنای باند تضمین شده متقارن و تمام دوطرفه (Full-Duplex) تا ۱۰Gbps بر روی کابل های Cat6A و بالاتر، تاخیر کمتر از ۱ میلی ثانیه.اشتراکی و نیمه دوطرفه (Half-Duplex)؛ سرعت موثر با افزایش تعداد کاربران و فاصله افت می کند، تاخیر به مراتب متغیرتر است.
امنیتامنیت پیش فرض بالا در لایه فیزیکی؛ برای نفوذ نیاز به دسترسی حضوری و اتصال مستقیم به پورت سوئیچ یا پچ پنل وجود دارد.پخش سیگنال فراتر از محدوده فیزیکی؛ نیازمند رمزنگاری سخت گیرانه مانند WPA3-Enterprise، احراز هویت ۸۰۲.۱X و جداسازی ترافیک.
جابه جاییمحدود؛ اتصال کاملا وابسته به حضور نود شبکه و طول پچ کورد بوده و جابه جایی میز کار نیازمند تغییرات فیزیکی است.بسیار بالا؛ امکان حرکت پرسنل در تمامی بخش ها بدون قطع نشست های ارتباطی، جلسات ویدیویی و دسترسی به فایل ها.
هزینه اجراهزینه اولیه بالاتر در بستر پسیو به دلیل مصرف حجم بالای کابل کشی، ترانکینگ، پچ پنل، سوئیچ های متراکم و نیروی اجرایی.هزینه تجهیزات اکتیو اکسس پوینت و کنترلر بالاتر است، اما نیاز به کابل کشی گسترده تا تمامی میزها را کاهش می دهد.
کاربرد اصلیسرورها، سوئیچ های توزیع، دوربین های نظارتی، تلفن های اداری VoIP ثابت و ایستگاه های کاری تیم های فنی و مالی.لپ تاپ های سازمانی، تبلت ها، گوشی های هوشمند، تجهیزات انبارداری سیار، اتاق های کنفرانس و دسترسی مهمان.
معماری ترکیبی Wired + Wireless؛ راهکار واقع بینانه سازمان ها

انتخاب بین کابل و وای فای یک تصمیم صفر و یکی نیست و مقایسه مطلق آنها نتیجه مهندسی درستی به همراه ندارد. در ساختار استاندارد شبکه سازمانی، بهترین و پایدارترین کارایی زمانی حاصل می شود که این دو مکمل یکدیگر باشند. تجهیزات حساس، سرورها، سیستم های پردازشی سنگین، ایستگاه های کاری ثابت با انتقال حجم بالای داده و تلفن های تحت شبکه، روی بستر امن و پرسرعت کابلی مستقر می شوند؛ در مقابل، لایه پویای سازمان با استفاده از بستر وای فای مدیریت شده، انعطاف پذیری پرسنل و دسترسی سریع بدون وابستگی به میز را فراهم می کند. ستون فقرات یک وای فای کارآمد سازمانی، خود نیازمند یک بستر کابلی مهندسی شده و پایدار در لایه اکسس است.

طراحی شبکه Wi-Fi سازمانی

پیاده سازی یک شبکه بی سیم تجاری با راه اندازی اکسس پوینت های خانگی کاملا متفاوت است. در فضاهای سازمانی، شبکه باید توانایی سرویس دهی به ده ها کلاینت همزمان در هر زون، جابه جایی بدون افت کیفیت، ایزوله سازی کامل جریان داده ها و جلوگیری از دسترسی های غیرمجاز را داشته باشد.

یک طراحی اصولی با ارزیابی دقیق ابعاد فیزیکی و امواج رادیویی محیط آغاز شده و بر مبنای توزیع هوشمند بار پردازشی میان نقاط دسترسی شکل می گیرد.
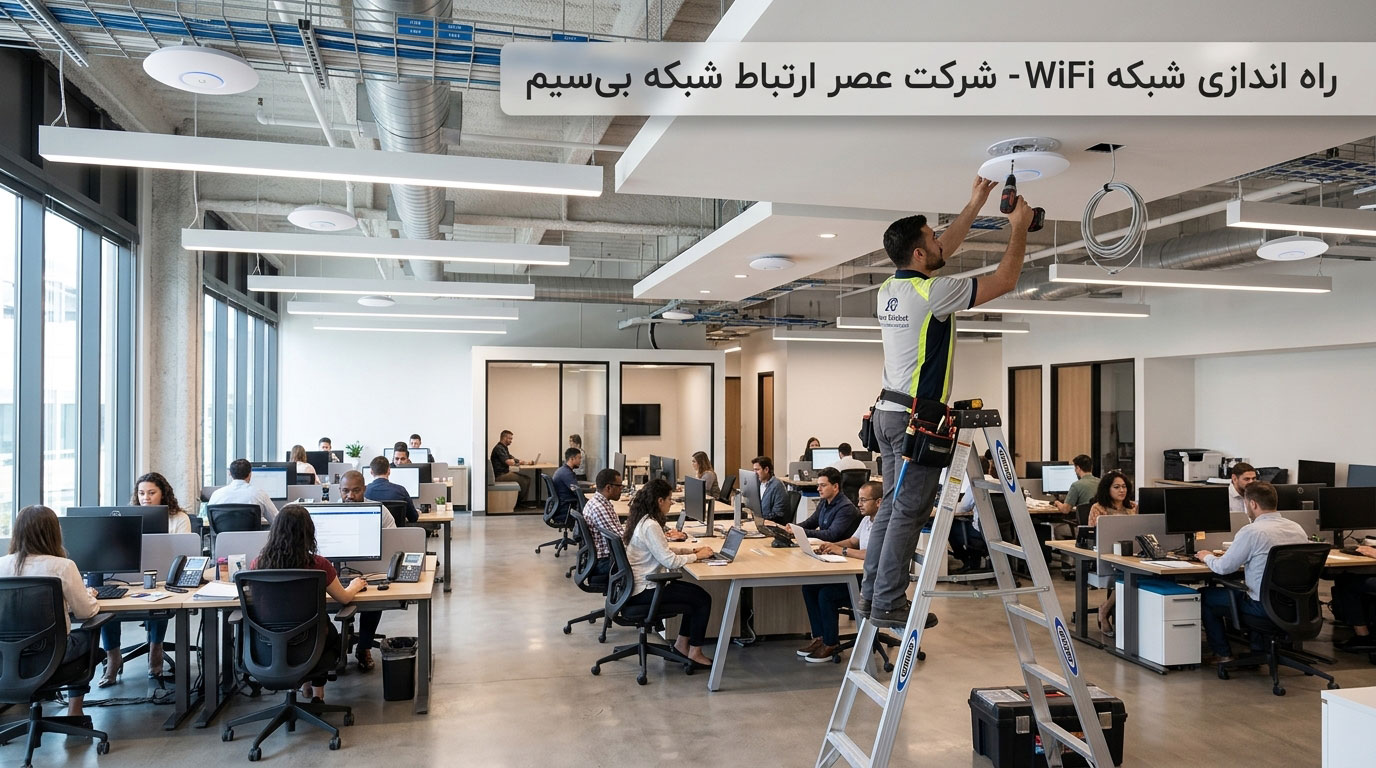
طراحی و راه اندازی اکسس پوینت و شبکه وای فای سازمانی Wi-Fi Enterprise
Site Survey

امکان سنجی و تحلیل محیط رادیویی

سنجش دقیق تداخلات فرکانسی موجود، ضخامت و جنس تیغه ها، بازتاب امواج و ساختار معماری فضا پیش از خرید تجهیزات، جهت تعیین تعداد دقیق نقاط دسترسی و محل نصب بهینه.

Access Point

اکسس پوینت های رده Enterprise

استفاده از تجهیزات صنعتی دو بانده یا سه بانده (Wi-Fi 6/6E) با تکنولوژی MU-MIMO و Beamforming برای تمرکز سیگنال روی کاربران فعال و مدیریت توان ارسال رادیویی.

Controller

مدیریت متمرکز و کنترلر شبکه

مدیریت اکسس پوینت ها به صورت متمرکز از طریق کنترلر سخت افزاری یا ابری جهت همگام سازی خودکار کانال ها، توان امواج رادیویی (RRM)، مانیتورینگ متمرکز و اعمال سریع خط مشی ها.

Seamless Roaming

رومینگ یکپارچه و بدون وقفه

پیاده سازی پروتکل های استانداردی نظیر 802.11k/v/r جهت سوئیچ خودکار کاربر بین اکسس پوینت ها حین حرکت در ساختمان، بدون قطع شدن تماس های صوتی و تصویری تحت وب.

Coverage & Capacity

تعادل میان پوشش و ظرفیت

محاسبه شبکه نه صرفا بر اساس متراژ مساحت تحت پوشش (Coverage)، بلکه بر اساس حداکثر تعداد دستگاه های فعال در هر سالن (Capacity Planning) جهت جلوگیری از اشباع پهنای باند هوا (Airtime).

VLAN & Guest Network

تفکیک ترافیک و شبکه مهمان

جداسازی کامل SSIDها و برقراری تگ های VLAN؛ اینترنت مهمان با محدودیت پهنای باند و پرتال لاگین کاملا ایزوله شده و هیچ دسترسی به سرورها و شبکه محلی داخلی ندارد.

Authentication

احراز هویت استاندارد 802.1X

حذف پسوردهای عمومی و اشتراکی (PSK) و پیاده سازی WPA2/WPA3-Enterprise متصل به سرورهای RADIUS یا اکتیودایرکتوری برای احراز هویت انفرادی و لاگین کارمندان با حساب شخصی.

Security & Isolation

امنیت و ایزولاسیون کلاینت ها

فعال سازی Client Isolation به منظور مسدودسازی اسکن و نفوذ دستگاه ها به یکدیگر در بستر بی سیم، جلوگیری از ورود اکسس پوینت های ناشناس (Rogue AP) و دفع حملات جعل ARP.

امنیت زیرساخت و حفاظت داده ها

امنیت در زیرساخت شبکه

امنیت اطلاعات یک ماژول الحاقی یا نرم افزاری نیست که پس از راه اندازی کابل ها و سوئیچ ها به مجموعه اضافه شود، بلکه یک اصل بنیادین در معماری زیرساخت است که باید از نخستین دقایق طراحی نقشه شبکه (Security by Design) لحاظ گردد. نادیده گرفتن تدابیر امنیتی در لایه های فیزیکی و پیوند داده، آسیب پذیری هایی ایجاد می کند که گران ترین فایروال های نرم افزاری نیز قادر به پوشش آن نخواهند بود. در طراحی مدرن، امنیت در تمامی لایه های ارتباطی از سوئیچ های دسترسی تا روترهای لبه تعبیه می شود.

01

فایروال و کنترل ترافیک (Firewall)

استقرار فایروال های نسل جدید (NGFW) در لبه شبکه جهت بازرسی عمیق بسته ها (DPI)، شناسایی و مسدودسازی نفوذ (IPS/IDS) و جلوگیری از ورود بدافزارها و ترافیک های مشکوک به شبکه داخلی.

02

بخش بندی شبکه و VLAN بندی

تفکیک ترافیک بخش های مالی، اداری، سرورها و دوربین ها از طریق شبکه های مجازی محلی (VLAN) جهت جلوگیری از انتشار بدافزارها و محدودسازی دسترسی کلاینت های عادی به هسته مرکزی.

03

کنترل دسترسی (Access Control)

پیاده سازی پروتکل 802.1X، استاندارد Port Security و لیست های کنترل دسترسی (ACL) روی سوئیچ ها برای اطمینان از این که فقط سیستم های احراز هویت شده به درگاه های شبکه متصل می شوند.

04

میکروسگمنتیشن (Network Segmentation)

ایجاد ریزبخش های امنیتی در محیط های دیتاسنتری و مجازی سازی شده برای به حداقل رساندن حرکت عرضی (Lateral Movement) نفوذگران در صورت آلوده شدن یکی از سرورها.

05

ارتباطات امن رمزشده (VPN)

راه اندازی تونل های ارتباطی امن IPsec و WireGuard جهت اتصال شعب به دفتر مرکزی و پیکربندی SSL-VPN با احراز هویت دو مرحله ای جهت دسترسی ایمن دورکاران به زیرساخت.

06

مدیریت حساب ها و سطوح دسترسی

پیاده سازی اصل حداقل دسترسی (Principle of Least Privilege)، یکپارچه سازی لاگین تجهیزات با سرورهای RADIUS/TACACS+ و غیرفعال سازی پورت ها و نام های کاربری پیش فرض تجهیزات.

07

ثبت و تحلیل متمرکز لاگ ها (Log)

هدایت تمامی رخدادها و لاگ های تجهیزات شبکه به یک سرور متمرکز Syslog جهت پایش رفتارهای مشکوک، تحلیل وقایع امنیتی و انطباق با الزامات ممیزی و بازرسی.

08

پایش امنیتی و مانیتورینگ

نظارت پیوسته بر رفتارهای ترافیکی غیرعادی، تغییرات ناگهانی در استفاده از پهنای باند و تلاش های ناموفق ورود به تجهیزات به منظور خنثی سازی سریع تهدیدات سایبری.

09

به روزرسانی فرمور تجهیزات

نگهداری سیستم عامل سوئیچ ها، روترها و اکسس پوینت ها در بالاترین سطح پایداری و امنیت، همراه با پچ منظم حفره های امنیتی بر اساس بولتن های سازندگان معتبر.

اجرای صحیح این الزامات نیازمند بررسی تخصصی معماری فعلی سازمان شماست. جهت ارزیابی آسیب پذیری ها و پیاده سازی خط مشی های سخت گیرانه، می توانید از خدمات اختصاصی امنیت شبکه و پشتیبانی سرور استفاده نمایید تا ساختار داده ای مجموعه در برابر هرگونه تهدید ایمن سازی شود.

نیاز به ممیزی و بازطراحی امنیتی زیرساخت شبکه دارید؟

کارشناسان ارشد امنیت و زیرساخت ما آماده بررسی پیکربندی فایروال ها، سوئیچ ها و ارائه راهکارهای استاندارد جداسازی ترافیک هستند.

پایش مداوم و پایداری سرویس ها

مانیتورینگ و مدیریت زیرساخت شبکه

مدیریت واکنشی (Reactive) که در آن تیم فنی تنها پس از تماس کاربران و اعلام قطعی دست به کار می شود، یکی از پرهزینه ترین رویکردها در مدیریت فناوری اطلاعات است. سیستم مانیتورینگ حرفه ای امکان مدیریت پیشگیرانه (Proactive) را فراهم می کند. یک مانیتورینگ استاندارد، وضعیت سلامت تک تک تجهیزات، لینک های ارتباطی و سرویس ها را به صورت لحظه ای اندازه گیری کرده و کارشناسان را پیش از بروز بحران مطلع می سازد.

UP

دسترس پذیری (Availability)

سنجش ۲۴ ساعته پایداری پورت ها، سوئیچ ها، روترها و سرورها از طریق پروتکل های ICMP و SNMP جهت محاسبه دقیق شاخص Uptime شبکه و اعلام آنی قطعی ها.

BW

مصرف پهنای باند (Bandwidth)

تحلیل جریان های ترافیکی بر پایه NetFlow و sFlow برای مشخص کردن این که کدام دپارتمان یا نرم افزار بیشترین حجم پهنای باند را مصرف می کند و جلوگیری از اشباع لینک ها.

HW

منابع سخت افزاری (CPU & RAM)

پایش میزان درگیری پردازنده و حافظه سوئیچ ها، روترها و سرورها؛ افزایش ناگهانی CPU می تواند نشانه ای از حملات، لوپ های شبکه یا پردازش های سنگین و معیوب باشد.

IF

وضعیت اینترفیس ها (Interface)

ثبت خطاهای سخت افزاری روی پورت ها نظیر CRC Errors، Discards و وضعیت Flapping که نشان دهنده خرابی پچ کورد، نویز محیطی یا نقص در ماژول های فیبر نوری است.

QoS

تاخیر و افت بسته (Latency & Packet Loss)

ارزیابی شاخص های حیاتی کیفیت ارتباط برای سرویس های حساسی چون VoIP و ویدیو کنفرانس؛ نوسان در تاخیر (Jitter) و گم شدن بسته ها کیفیت مکالمات را نابود می کند.

AL

سیستم هشدار هوشمند (Alerting)

ارسال خودکار هشدارهای طبقه بندی شده از طریق پیامک، ایمیل و پیام رسان ها به تیم مهندسی به محض عبور هر یک از شاخص ها از آستانه های تعیین شده (Thresholds).

مانیتورینگ چه مشکلاتی را پیش از توقف سرویس شناسایی می کند؟

یک سامانه پایش پیشرفته قادر است رفتارهای غیرعادی زیرساخت را مدت ها قبل از بروز خاموشی کامل شناسایی کند:

  • شناسایی نشت حافظه و اشباع پردازشی: پیش از کرش کردن سیستم عامل روتر یا فایروال به دلیل کمبود منابع سخت افزاری.
  • کشف عیوب فیزیکی کابل کشی و پچ کوردها: با مشاهده افزایش تدریجی خطاهای CRC روی اینترفیس های سوئیچ پیش از قطعی کامل پورت.
  • هشدار پایان ظرفیت ذخیره سازی و پهنای باند: پیش بینی زمان تکمیل ترافیک و هارد دیسک ها جهت اقدام به موقع برای توسعه.
  • تشخیص حلقه های ترافیکی (Loop): مهار طوفان های برودکست (Broadcast Storm) در لحظات اولیه شکل گیری در سطح سوئیچ ها.
مقیاس پذیری و آینده نگری

توسعه و ارتقای زیرساخت شبکه

سازمان های پویا همواره در حال رشد هستند. زیرساخت شبکه باید به نحوی طراحی و به روزرسانی شود که توسعه کسب و کار با کندی یا توقف فعالیت های روزمره مواجه نگردد. هر سناریوی توسعه نیازمند اقدامات فنی دقیق و مهندسی شده است:

01

افزایش پرسنل و کاربران

توسعه نودهای شبکه، افزایش پورت های لایه دسترسی (Access Switches)، اصلاح جداول تخصیص DHCP و بازنگری در ساب نت های IP بدون تداخل با سایر بخش ها.

02

اضافه شدن شعب جدید

پیاده سازی معماری های ارتباطی چند نقطه ای نظیر SD-WAN یا تونل های Site-to-Site VPN بر بستر اینترنت و MPLS جهت اشتراک امن اتوماسیون اداری و پایگاه های داده.

03

توسعه سرورها و مجازی سازی

استقرار بستر مجازی سازی مبتنی بر VMware ESXi یا Proxmox، پیکربندی کارت های شبکه ۱۰Gbe و سوییچ های اختصاصی SAN/NAS Storage برای جابه جایی سریع ماشین ها.

04

افزایش و تجمیع پهنای باند

پیاده سازی متدهای لود بالانسینگ (Load Balancing) روی چند خط اینترنت از اپراتورهای مختلف به همراه ساختار Failover خودکار برای تضمین پایداری ارتباط.

05

توسعه وای فای سازمانی

افزایش اکسس پوینت های تحت کنترلر مرکزی (Wi-Fi 6) با تنظیم مجدد فرکانس های رادیویی جهت جلوگیری از تداخل کانال ها و حفظ رومینگ بدون قطعی در سالن های جدید.

06

مهاجرت به بستر فیبر نوری

جایگزینی کابل های مسی میان رک های توزیع و رک اصلی دیتاسنتر با کابل های فیبر نوری چند حالته (Multi-Mode) یا تک حالته (Single-Mode) جهت دستیابی به پهنای باند ۱۰ تا ۱۰۰ گیگابیت.

عیب یابی و حل چالش های متداول

مشکلات رایج زیرساخت شبکه و راهکار آنها

در زیرساخت های فناوری اطلاعات مجموعه ای از خطاهای رایج وجود دارند که در صورت عدم ریشه یابی صحیح، راندمان کاری کل مجموعه را مختل می سازند. در ادامه علل فنی ۱۰ چالش پر تکرار و متد استاندارد رفع آنها بررسی شده است:

۱. قطعی های مکرر و ناگهانی شبکه حیاتی
علت های احتمالی:

نقص در منبع تغذیه سوئیچ، کابل کشی بی کیفیت و قطعی فیزیکی، آسیب دیدگی پچ کوردها یا گرمای بیش از حد در رک سرور.

رویکرد رفع مشکل:

تست فلوک خطوط، جایگزینی پچ کوردهای استاندارد کارخانه ای، استقرار UPS آنلاین در رک و تعبیه فن های تهویه هوشمند.

۲. کندی عمومی در باز کردن فایل ها و نرم افزارها عملکرد
علت های احتمالی:

مذاکره اشتباه سرعت پورت (Duplex Mismatch)، بار سنگین پردازشی روی سوئیچ های هسته یا تداخل در پروتکل های لایه دو.

رویکرد رفع مشکل:

تنظیم صریح پورت ها روی حالت Full-Duplex، بررسی جدول لاگ های سوئیچ، مانیتورینگ پهنای باند و ارتقای سوئیچ های قدیمی.

۳. گم شدن بسته های داده (Packet Loss) کیفیت
علت های احتمالی:

نویز الکترومغناطیسی شدید ناشی از عبور کابل شبکه از کنار کابل برق سه فاز، معیوب بودن ماژول فیبر نوری یا اشباع بافر سوئیچ.

رویکرد رفع مشکل:

اصلاح مسیر کابل کشی با کابل های شیلددار SFTP، تست توان نوری فرستنده ها (SFP DOM) و تفکیک مسیر برق از دیتا.

۴. ضعف سیگنال و قطعی مداوم Wi-Fi بی سیم
علت های احتمالی:

تداخل کانال های همسایه (Co-channel)، جانمایی اشتباه اکسس پوینت ها پشت موانع فلزی/بتنی و عدم پشتیبانی از پروتکل رومینگ.

رویکرد رفع مشکل:

انجام Site Survey رادیویی، تنظیم فرکانس ۵ گیگاهرتز با کانال های غیر هم پوشان و فعال سازی مدیریت متمرکز توان ارسال اکسس پوینت ها.

۵. طوفان های انتشاری و حلقه های شبکه (Loop) حیاتی
علت های احتمالی:

اتصال اشتباه دو کابل بین سوئیچ ها توسط پرسنل، نبود پروتکل Spanning Tree یا تنظیمات نادرست در لایه سوئیچینگ.

رویکرد رفع مشکل:

پیکربندی دقیق پروتکل های RSTP یا MSTP روی تمام سوئیچ ها و فعال سازی قابلیت های امنیتی BPDU Guard و Loop Guard روی پورت های اکسس.

۶. تداخل آدرس های شبکه (IP Conflict) پیکربندی
علت های احتمالی:

ست کردن دستی آدرس IP روی سیستم ها بدون اطلاع ادمین یا وجود دو سرور DHCP فعال در یک محدوده شبکه (Rogue DHCP).

رویکرد رفع مشکل:

فعال سازی قابلیت DHCP Snooping روی سوئیچ ها، ایجاد بازه های مجزای IP و مدیریت متمرکز آدرس ها از طریق سرور DHCP اصلی.

۷. خرابی و فریز شدن پورت های سوئیچ سخت افزار
علت های احتمالی:

نوسانات ولتاژ برق، عدم اتصال سیستم ارتینگ ساختمان به رک، خرابی چیپست های داخلی یا شوک های الکتریسیته ساکن.

رویکرد رفع مشکل:

پیاده سازی شین ارت استاندارد برای تمام رک ها، استفاده از استابلایزر و جایگزینی سوئیچ های آسیب دیده با مدل های دارای لایه محافظتی.

۸. اشباع پهنای باند اینترنت ترافیک
علت های احتمالی:

دانلودهای حجیم غیرکاری، به روزرسانی همزمان سیستم عامل ها در شبکه یا فعالیت بات نت ها و ترافیک های مخرب ناشناخته.

رویکرد رفع مشکل:

تنظیم خط مشی های مدیریت پهنای باند (QoS)، محدودسازی ترافیک های دانلودی روی فایروال و راه اندازی سرور محلی WSUS جهت به روزرسانی ویندوزها.

۹. خطرات امنیتی و نفوذ در لایه داخلی امنیت
علت های احتمالی:

وجود پورت های فعال بدون نظارت در محیط سازمان، نبود سیستم های ایزولاسیون و استفاده از کلمات عبور پیش فرض سازنده.

رویکرد رفع مشکل:

غیرفعال کردن تمامی پورت های بدون استفاده، تغییر کلیه پسوردها به رمزهای پیچیده و ایزوله سازی کامل شبکه مهمان از هسته کاری.

۱۰. عدم مستندسازی نقشه ها و برچسب گذاری کابل ها مدیریت
علت های احتمالی:

توسعه های شتاب زده و غیر اصولی بدون ثبت در دیاگرام، نامشخص بودن اتصال کابل ها در پچ پنل و آشفتگی فیزیکی در رک.

رویکرد رفع مشکل:

شماره گذاری و لیبل زنی دقیق دو سر کابل ها طبق استاندارد TIA-606، آرایش مجدد رک و ثبت نقشه های لایه فیزیکی و منطقی در نرم افزار Visio.

ارزیابی و تحویل استاندارد پروژه

چک لیست زیرساخت شبکه

یک پروژه زیرساخت شبکه استاندارد زمانی به عنوان یک دارایی پایدار برای کسب و کار شناخته می شود که تمامی اجزای پسیو و اکتیو آن بر پایه ضوابط مهندسی پیاده سازی و ممیزی شده باشند. تحویل اصولی شبکه مانع از هدررفت بودجه های آتی سازمان برای رفع عیوب پنهان می گردد. چک لیست تخصصی زیر، مبنای ارزیابی سلامت و آمادگی عملیاتی زیرساخت شبکه در لایه های مختلف است:

نقشه شبکه (Network Topology)

تدوین کامل دیاگرام های فیزیکی و منطقی (Logical & Physical Topology) بر اساس استانداردهای TIA/EIA جهت شفافیت کامل مسیرهای ارتباطی سازمان.

برنامه ریزی آدرس دهی (IP Plan)

ساختاردهی علمی ساب نت ها (Subnetting)، تفکیک بازه های IP استاتیک برای سرورها و چاپگرها و پیکربندی اسکوپ های داینامیک DHCP با کمترین میزان هدررفت آدرس.

استانداردسازی رک (Rack Architecture)

جانمایی دقیق یونیت ها، آرایش حرفه ای کابل ها با مدیریت کابل افقی و عمودی، استقرار سیستم تهویه و فن های هوشمند به همراه اتصال کامل شین ارتینگ.

بستر کابل کشی ساخت یافته (Cabling)

استفاده از کابل های شبکه تمام مس (Cat6/Cat6A) با رعایت فواصل مجاز از خطوط برق، تست فلوک چنل و پرمننت تمامی نودها جهت تضمین پهنای باند گیگابیتی.

ترمینیشن و پچ پنل (Patch Panel)

سربندی اصولی کیستون ها روی پچ پنل های استاندارد، کدگذاری رنگی و شماره گذاری دقیق مطابق با پورت های پریز کاربران جهت خطایابی آنی خطوط.

سوئیچینگ و دسترسی (Switch Configuration)

کانفیگ سوئیچ های لایه دسترسی و توزیع، فعال سازی پروتکل های جلوگیری از لوپ (RSTP)، ترانک بندی پورت ها و فعال سازی قابلیت Port Security برای کنترل اتصالات.

مسیریابی و گیت وی (Router Setup)

تعریف روت های استاتیک و داینامیک، لود بالانسینگ هوشمند چند خط اینترنت، پیاده سازی Failover خودکار و مدیریت تخصیص بهینه پهنای باند سازمانی.

دیواره آتش و امنیت لبه (Firewall)

راه اندازی فایروال های سخت افزاری و لبه ای، بازرسی بسته های داده، مسدودسازی پورت های پرخطر، تفکیک زون های شبکه و جلوگیری از دسترسی های غیرمجاز بیرونی.

شبکه بی سیم سازمانی (Enterprise Wi-Fi)

استقرار اکسس پوینت های نسل جدید تحت مدیریت کنترلر مرکزی، ایجاد پوشش یکنواخت بدون نقطه کور و برقراری رومینگ یکپارچه پرسنل بدون قطعی نشست های کاری.

تفکیک ترافیک با شبکه مجازی (VLAN)

جداسازی کامل ترافیک دپارتمان های حساس مانند مالی، مدیریت، منابع انسانی، پرسنل عادی، دوربین های مداربسته و شبکه مهمان از هسته اصلی سرورها.

ارتباطات امن راه دور (VPN Tunnels)

ایجاد تونل های ارتباطی رمزنگاری شده Site-to-Site میان شعب، کارخانه و دفتر مرکزی به همراه دسترسی ایمن Client-to-Site برای پرسنل دورکار.

سخت گیری و ایمن سازی (Hardening & Security)

تغییر تمامی گذرواژه ها و پورت های پیش فرض مدیریتی، غیرفعال سازی سرویس های ناامن مانند Telnet و HTTP و محدودسازی دسترسی های ادمین به IPهای مشخص.

سامانه پایش لحظه ای (Monitoring System)

نصب و راه اندازی نرم افزارهای مانیتورینگ متمرکز مبتنی بر پروتکل SNMP جهت پایش دائمی سلامت سخت افزارها، ترافیک اینترفیس ها و ارسال هشدارهای آنی خرابی.

پشتیبان گیری از پیکربندی (Backup)

برقراری رویه خودکار جهت تهیه نسخه های پشتیبان دوره‌ای از تنظیمات و کانفیگ تمامی سوئیچ ها، روترها و فایروال ها روی فضای ذخیره سازی ایزوله.

مستندات و برچسب گذاری (Documentation)

ارائه شناسنامه کامل تجهیزات، فایل های بک آپ کانفیگ، جدول تخصیص پورت ها و لیبل گذاری صنعتی تمامی رک ها و کابل ها برای سهولت در مدیریت های آتی.

پایداری عملیاتی و تداوم کسب و کار

پشتیبانی و نگهداری زیرساخت شبکه

پیاده سازی و تحویل فیزیکی شبکه پایان کار نیست، بلکه آغاز چرخه حیات زیرساخت فناوری اطلاعات در سازمان شماست. حتی پیشرفته ترین تجهیزات و استانداردترین کابل کشی ها نیز بدون نگهداری منظم و پایش مداوم، به تدریج در اثر تغییرات انسانی، استهلاک محیطی و تهدیدات امنیتی دچار افت راندمان یا توقف ناگهانی می شوند. تداوم کارایی شبکه نیازمند نظارت فعال، مدیریت تغییرات و رسیدگی دوره ای به بخش های مختلف است:

Periodic

نگهداری و سرویس های دوره ای

بررسی وضعیت فیزیکی رک ها، تست سلامت سیستم های سرمایشی، پاکسازی گرد و غبار تجهیزات، بررسی کابل های ارتباطی و اطمینان از عملکرد بی نقص باتری های پشتیبان برق (UPS).

Live Monitor

پایش پیوسته وضعیت زیرساخت

مانیتورینگ بی وقفه بار پردازشی تجهیزات اکتیو، میزان درگیری حافظه، دمای عملیاتی پردازنده ها و رصد نوسانات ترافیکی برای جلوگیری از توقف پیش بینی نشده سرویس های حیاتی.

Troubleshoot

عیب یابی و رفع سریع خرابی ها

کشف ریشه ای اختلالات شبکه ای نظیر قطعی پورت ها، افت سرعت ارتباط با پایگاه های داده، تداخل آدرس ها یا خطاهای رادیویی و بازگرداندن سیستم به حالت نرمال در سریع ترین زمان ممکن.

Change Mgmt

مدیریت تغییرات و جابه جایی ها

اعمال منظم تغییرات در جدول پورت ها، جابه جایی نودهای کاری پرسنل، تخصیص سطوح دسترسی جدید و بازپیکربندی سوئیچ ها بدون ایجاد تداخل در ساختار منطقی شبکه.

Scaling

توسعه گام به گام همگام با رشد

برنامه ریزی فنی برای اضافه کردن واحدهای جدید به سازمان، افزایش پرسنل، افزودن سوئیچ های جدید یا اتصال بستر فیبر نوری با حفظ بالاترین هماهنگی با زیرساخت پیشین.

Firmware

بررسی سلامت سخت افزار و فرمور

ارزیابی منظم وضعیت عملکردی روترها و سوئیچ ها، به روزرسانی نسخه های پایدار سیستم عامل تجهیزات و نصب وصله های امنیتی برای مهار باگ های سخت افزاری و نرم افزاری.

Audit

ممیزی و ارزیابی امنیت شبکه

پایش لاگ های فایروال، بررسی مسدود بودن پورت های باز ناشناخته، بازنگری در دسترسی کاربران و حصول اطمینان از ایزوله بودن کامل زون های مهمان از دیتاسنتر داخلی.

Recovery

تست و راستی آزمایی نسخه های پشتیبان

بررسی صحت فایل های بک آپ گرفته شده از تنظیمات تجهیزات شبکه و اجرای آزمایشی فرایند بازیابی (Disaster Recovery Test) جهت اطمینان از بالا آمدن فوری تجهیزات در زمان بحران.

مدیریت ساختاریافته در قالب توافق نامه سطح خدمات (SLA)

برای سازمان ها و کسب و کارهایی که نیازمند نظارت مستمر، زمان پاسخگویی تضمین شده در بحران ها و حضور منظم کارشناسان ارشد شبکه هستند، این خدمات در قالب سطوح مختلف پشتیبانی ارائه می گردد. جزئیات تعهدات اجرایی، مدل های حضور حضوری و ریموت و بندهای حقوقی این تعهدات را می توانید در صفحه تخصصی قرارداد پشتیبانی شبکه و سرور مشاهده و بررسی فرمایید.

پرسش‌های متداول در اجرای خدمات شبکه

۱. تفاوت دقیق خدمات شبکه پسیو و اکتیو در چیست؟
خدمات پسیو (Passive) به بخش زیرساخت فیزیکی شبکه گفته می‌شود که شامل کابل‌کشی، نصب ترانکینگ، آرایش رک، کیستون و پریزهاست که به برق نیاز ندارند. خدمات اکتیو (Active) به بخش تجهیزات الکترونیکی و نرم‌افزاری گفته می‌شود؛ شامل تنظیمات روتر، سوییچ، فایروال، کانفیگ VLANها، و پیاده‌سازی سرویس‌های مدیریت پهنای باند و مانیتورینگ.
۲. چرا برای استعلام قیمت پروژه حتماً نیاز به بازدید حضوری است؟
هزینه‌های کابل‌کشی و زیرساخت به شدت تحت تاثیر مسیرهای عبوری، متراژ دقیق کابل‌کشی، ارتفاع سقف، موانع فیزیکی (مانند نیاز به داکت‌کشی خاص یا سوراخ‌کاری‌های دشوار) و تعداد طبقات است. بازدید حضوری کمک می‌کند تا نقشه شبکه به‌درستی ترسیم شده و برآورد مواد مصرفی و زمان اجرایی با کمترین خطا محاسبه شود.
۳. آیا مستندات شبکه (Network Documentation) پس از اتمام کار ارائه می‌شود؟
بله؛ ارائه مستندات یکی از ارکان اصلی تحویل پروژه در مجموعه ماست. این مستندات شامل نقشه فیزیکی و منطقی (Topology)، جدول آدرس‌دهی IP Plan، لیست پورت‌ها و پریزها، و فایل‌های پشتیبان تنظیمات تجهیزات اکتیو است که برای مدیریت‌های آتی شبکه توسط تیم شما ضروری است.
۴. چه زمانی باید از فیبر نوری به جای کابل‌های مسی (Cat6/Cat7) استفاده کرد؟
فیبر نوری در مواردی که فاصله بین نقاط شبکه از ۱۰۰ متر فراتر می‌رود، در محیط‌های با نویز الکترومغناطیسی شدید (مانند کارخانه‌ها کنار دستگاه‌های صنعتی بزرگ) و یا زمانی که نیاز به پهنای باند گیگابیتی و بالاتر برای لینک‌های اصلی (Backbone) بین طبقات یا ساختمان‌ها وجود دارد، انتخاب الزامی است.
۵. ضرورت عقد قرارداد پشتیبانی پس از راه‌اندازی شبکه چیست؟
تحویل شبکه پایان راه نیست. شبکه یک موجود زنده است که نیاز به پایش، آپدیت‌های امنیتی، مدیریت تغییرات، تهیه نسخه پشتیبان (Backup) و عیب‌یابی آنی دارد. قرارداد پشتیبانی (SLA) تضمین می‌کند که در صورت بروز اختلال، کارشناسان ما طبق زمان‌بندی توافق شده در محل حاضر یا به صورت ریموت، مشکل را رفع کنند.
۶. آیا شبکه فعلی ما قابلیت ارتقا بدون تخریب زیرساخت را دارد؟
در بسیاری از موارد، بله. اگر زیرساخت کابل‌کشی استاندارد باشد، می‌توان با جایگزینی تجهیزات اکتیو (مانند سوییچ‌های مدیریتی)، استفاده از تکنولوژی VLAN برای تفکیک ترافیک، و پیاده‌سازی اکسس‌پوینت‌های جدید، شبکه را ارتقا داد. در بررسی اولیه، تیم فنی ما امکان‌سنجی استفاده از زیرساخت فعلی را به شما اعلام می‌کند.
۷. عوامل اصلی تعیین‌کننده زمان اجرای پروژه چه مواردی هستند؟
زمان اجرا به پیچیدگی معماری، تعداد نودها (Nodes)، دسترسی به محیط (اجرا در ساعات کاری یا خارج از ساعات کاری برای عدم تداخل با پرسنل) و حجم عملیات‌های نرم‌افزاری و کانفیگ‌ها بستگی دارد. ما همواره تلاش می‌کنیم با ارائه یک برنامه زمان‌بندی (Gantt Chart)، پروژه را در سریع‌ترین و دقیق‌ترین زمان ممکن به بهره‌برداری برسانیم.
۸. تفاوت خدمات شبکه برای شرکت‌های کوچک با سازمان‌های بزرگ چیست؟
در سازمان‌های بزرگ، اولویت بر پایداری (Redundancy)، امنیت لایه‌ای، جداسازی زون‌ها و مانیتورینگ متمرکز است که نیازمند تجهیزات پیشرفته‌تر و طراحی ساختاریافته‌تر است. در شرکت‌های کوچک‌تر، تمرکز بر بهینه‌سازی بودجه، کاربری آسان و سادگی در مدیریت شبکه است. راهکارهای ما برای هر دو دسته، بر اساس نیازسنجی دقیق مقیاس‌بندی می‌شود.