تجهیزات شبکه، سرور و زیرساخت فناوری اطلاعات
مشاوره، تامین و فروش تجهیزات مورد نیاز شبکه و زیرساخت IT سازمان ها؛ از سوئیچ و فایروال تا سرور، ذخیره ساز تحت شبکه و راهکارهای امنیتی
تجهیزات شبکه چیست و چه تجهیزاتی برای یک سازمان لازم است؟
تجهیزات شبکه مجموعهای از ادوات سختافزاری و زیرساختی است که امکان ارتباط پایدار، انتقال امن دادهها و اشتراکگذاری منابع دیجیتال را در یک مجموعه فراهم میسازد. سازمانها بسته به مقیاس عملیاتی، تعداد کاربران و حساسیت سرویسها به سختافزارهای ارتباطی، پردازشی و ذخیرهسازی نظیر سوئیچ، روتر، فایروال، سرور سازمانی و سیستمهای محافظتی رک نیاز دارند تا تداوم کسبوکار بدون قطعی تضمین شود.
تجهیزات شبکه و زیرساخت IT شامل چه تجهیزاتی است؟
زیرساخت فناوری اطلاعات هر کسبوکار از مجموعهای هماهنگ از ادوات ارتباطی، سرورهای پردازشی، سامانههای ذخیرهسازی داده و تجهیزات امنیت شبکه تشکیل شده است. شناخت دقیق دستهبندی این تجهیزات به مدیران شبکه و واحدهای تدارکات کمک میکند بر اساس نیاز واقعی و نرخ مقیاسپذیری سازمان اقدام به انتخاب و خرید کنند.
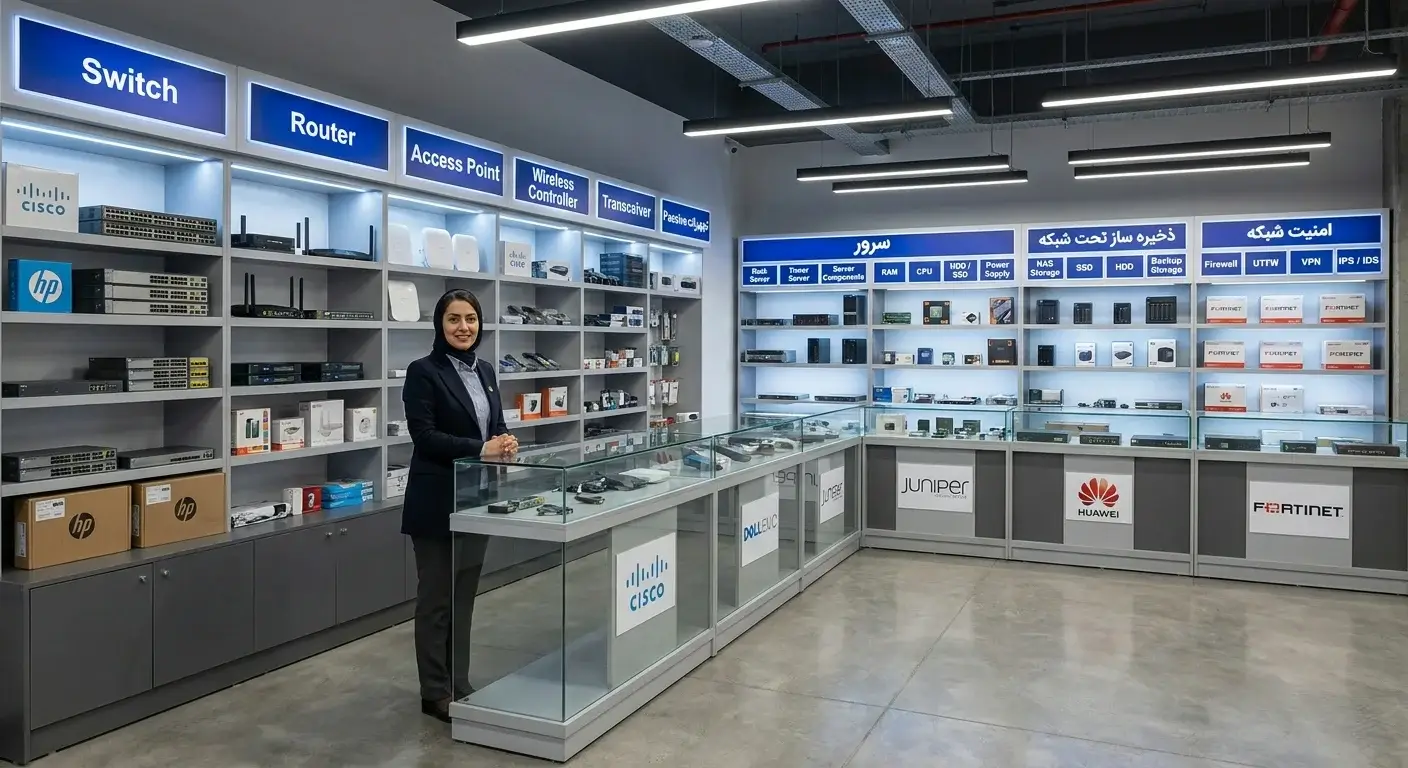
تجهیزات شبکه
بستر انتقال بستهها و ارتباطات داخلی و بینشعب
- Switch
- Router
- Access Point
- Wireless Controller
- Transceiver
- تجهیزات Passive
سرور
بستر محاسباتی، پردازش ابری و مجازیسازی متمرکز
- Rack Server
- Tower Server
- Server Components
- RAM
- CPU
- RAID
- HDD / SSD
- Power Supply
ذخیره ساز تحت شبکه
پشتیبانگیری منظم، آرشیو دادهها و یکپارچگی فایلها
- NAS
- Storage
- RAID
- SSD
- HDD
- Backup Storage
امنیت شبکه
سپر محافظتی لبه شبکه، دیواره آتش و پایش تهدیدات
- Firewall
- UTM
- NGFW
- VPN
- IPS / IDS
امنیت Endpoint
حفاظت از کلاینتها، ایستگاههای کاری و مدیریت نرمافزاری
- آنتی ویروس تحت شبکه
- Endpoint Security
- Central Management
تجهیزات رک و دیتاسنتر
ساماندهی فیزیکی، مدیریت کابل و تأمین برق بدون وقفه
- Rack
- PDU
- UPS
- Patch Panel
- Cable Management
خرید تجهیزات شبکه برای شرکتها و سازمانها
خرید تجهیزات شبکه نباید صرفاً یک تصمیم مبتنی بر کمترین قیمت تمامشده باشد. خرید سختافزار ارزان یا ناسازگار، به مرور زمان هزینههای پنهان نگهداری، قطعیهای مکرر سرویس و دوبارهکاری در ارتقا را به سازمان تحمیل میکند. انتخاب اصولی تجهیزات بر مبنای برآورد دقیق ظرفیت، بار کاری و توسعهپذیری انجام میشود.
تعداد کاربران و ایستگاههای کاری
تخمین دقیق کلاینتهای فعال، دستگاههای متصل همزمان و توزیع بار در ساعات اوج کاری سازمان.
سرعت شبکه و حجم ترافیک
نیازمندی به پورتهای گیگابیت، ۱۰ گیگابیت یا فیبر نوری بر پایه حجم تبادل فایل، پایگاههای داده و بکآپ.
تعداد سرورها و توزیع شعب
اتصال ایمن دفاتر فرعی، ارتباطات امن سایتبهسایت (Site-to-Site VPN) و پشتیبانی از مراکز پردازش داده.
تفکیک منطقی شبکه (VLAN)
جداسازی ترافیک بخشهای مالی، مهمان، دوربینها و سرورها جهت مدیریت بهینه ترافیک و مهار انتشار بدافزار.
تأمین توان روی کابل (PoE Budget)
محاسبه توان مصرفی تلفنهای VoIP، دوربینهای نظارتی و اکسسپوینتها برای پرهیز از کابلکشی مجزای برق.
افزونگی و پایداری (Redundancy)
استفاده از منابع تغذیه ماژولار دوبل (Dual PSU)، لینکهای پشتیبان و مسیرهای موازی بدون نقطه شکست منفرد.
الزامات و سیاستهای امنیتی
پشتیبانی از پروتکلهای احراز هویت لایه دسترسی (802.1X)، پایش بستهها و ممانعت از نفوذ در لبه شبکه.
قابلیت توسعه (Scalability)
امکان الحاق پورتها، ماژولهای توسعه، و امکان همنشینی (Stacking) برای همگامی با رشد حداقل ۳ تا ۵ سال آتی سازمان.
پشتیبانی، خدمات و تأمین قطعات
دسترسی به تیم پشتیبان فنی، بهروزرسانی مداوم فریمور و امکان جایگزینی سریع قطعات معیوب در صورت بروز بحران.
سوئیچ شبکه؛ لایه مرکزی تبادل داده سازمانی
سوئیچ شبکه چیست؟
سوئیچ شبکه (Network Switch) قطعه سختافزاری محوری در لایه دسترسی و توزیع است که دستگاههای متصل درون شبکه نظیر رایانهها، سرورها، چاپگرها و سیستمهای نظارتی را به یکدیگر پیوند داده و بستههای داده را بر اساس آدرسهای فیزیکی سختافزار (MAC Address) مستقیماً و با کمترین تأخیر به مقصد نهایی هدایت میکند.
انواع سوئیچ شبکه بر پایه معماری و کاربری
سوئیچ غیرمدیریتی
تجهیزات Plug-and-Play بدون نیاز به کانفیگ؛ مناسب شبکههای ساده و بدون نیاز به جداسازی ترافیک.
سوئیچ مدیریتی
قابلیت کنترل کامل، پایش پهنای باند، مانیتورینگ SNMP، امنسازی پورتها و مدیریت از طریق Web/CLI.
سوئیچ دارای PoE
انتقال همزمان برق و داده روی کابل شبکه استاندارد؛ ایدهآل برای تجهیزاتی مثل دوربینها و اکسسپوینتها.
سوئیچ لایه ۲
سوئیچینگ مبتنی بر سختافزار در لایه Data Link با تکیه بر جدول MAC و پشتیبانی استاندارد از VLANها.
سوئیچ چندلایه / لایه ۳
ترکیب سرعت سوئیچینگ لایه ۲ با قابلیتهای مسیریابی IP (Routing) و پروتکلهای داینامیک درون شبکه سازمانی.
سوئیچ ماژولار استکپذیر
امکان اتصال فیزیکی چند دستگاه سوئیچ و مدیریت یکپارچه آنها به عنوان یک یونیت مجازی واحد با پهنای باند داخلی بالا.
سوئیچ مراکز داده (Data Center)
تجهیزات فوقسریع با تأخیر نزدیک به صفر، پشتیبانی از اتصالات 25G/40G/100G، خنکسازی پیشرفته و جریان هوای بهینه در رک دیتاسنتر.
چگونه سوئیچ شبکه مناسب انتخاب کنیم؟
در فرآیند انتخاب و خرید سوئیچ، مهندسان زیرساخت باید فاکتورهای فنی زیر را بهدقت مطابقت دهند:
| نوع سوئیچ | کاربرد اصلی | مناسب برای |
|---|---|---|
| Unmanaged | ایجاد ارتباطات محلی ساده و اتصال پرینترها و رایانهها بدون نیاز به تنظیمات | دفاتر کوچک، شعب تکاتاقه، کارگاهها و محیطهای خانگی |
| Managed | مدیریت ترافیک، مانیتورینگ مستمر پهنای باند، ایزولهسازی بخشها و کنترل امنیت | شرکتها، موسسات، شعب اداری متوسط و سازمانهای در حال رشد |
| PoE | تأمین توان الکتریکی و انتقال دیتا بدون کشیدن خط برق مستقل برای کلاینتها | اکسسپوینتهای بیسیم (AP)، تلفنهای تحت شبکه (IP Phone) و دوربینهای نظارتی |
| Layer 3 | مسیریابی پرسرعت میان VLANها (Inter-VLAN Routing) و کاهش بار روتر مرکزی | شبکههای سازمانی، دفاتر مرکزی بزرگ، کارخانجات و دیتاسنترها |
خرید تجهیزات شبکه برای شرکتها و سازمانها
هشدار خرید تجهیزات: انتخاب تجهیزات صرفاً بر مبنای «پایینترین قیمت» یکی از پرهزینهترین اشتباهات سازمانهاست. سختافزار ناکارآمد موجب گلوگاه (Bottleneck)، قطعیهای مکرر سرویسها، آسیبپذیریهای امنیتی و در نهایت تحمیل دوباره هزینههای ارتقا در کمتر از یک سال میشود.
تعداد کاربران و ایستگاهها
محاسبه دقیق کاربران همزمان و پرسنل رو به رشد جهت انتخاب توان پردازشی (CPU/RAM) روتر و سوئیچهای شبکه.
تعداد سیستمها و اندپوینتها
تطبیق درگاههای فعال با مجموع PCها، لپتاپها، پرینترها و دستگاههای فیزیکی متصل به لایه دسترسی (Access).
نرخ تبادل و پهنای باند پورتها
سنجش نیاز به پورتهای گیگابیت، 10G یا فیبر نوری آپلینک متناسب با سرعت انتقال داده و حذف تأخیرات ارتباطی.
حجم ترافیک داده و استریم
بررسی جریان ترافیک نرمافزارهای یکپارچه ERP، استریمهای مدیا و انتقال فایلهای حجیم به پایگاه داده داخلی.
سرورها و مجازیسازی
سازگاری زیرساخت با زیرسیستمهای VMware ESXi، بکپلین سوئیچهای کور و استوریجهای پرسرعت دیتاسنتری.
شعب راه دور و دورکاری (VPN)
توانمندی روتر مرکزی در پردازش تونلهای سختافزاری IPsec/WireGuard و برقراری ارتباط با شعب و کارمندان ریموت.
جداسازی شبکه با VLAN
لزوم تفکیک ترافیک اداری، دوربین مداربسته، شبکه مهمان و سرورهای مالی با سوئیچهای مدیریتی لایه ۲ و لایه ۳.
تأمین توان الکتریکی PoE
محاسبه بودجه توانی کل (PoE Budget) برای پشتیبانی کامل از تلفنهای سانترال، آیپی فونها و اکسسپوینتها.
افزونگی و پایداری (Redundancy)
تجهیز به منابع تغذیه دوبل (Dual Power)، پروتکلهای STP/LACP و خطوط اینترنت پشتیبان جهت بقای عملیاتی سیستم.
معماری امنیت و فایروال
بررسی قابلیتهای احراز هویت پورت 802.1X، پیشگیری از حملات نفوذ (IPS) و دیوارههای آتش بومی یا سازمانی مانند Fortinet.
توسعهپذیری (Scalability)
پشتیبانی تجهیزات از استک شدن (Stackable) و قابلیت ارتقا بدون نیاز به تعویض و دور انداختن دستگاههای فعلی.
گارانتی و خدمات پشتیبانی تخصصی
دسترسی به تیم فنی کارآزموده جهت اجرای تنظیمات دقیق، عیبیابی دورهای و تضمین تأمین قطعات یدکی شبکه.
نیاز به انتخاب دقیق و استعلام قیمت تجهیزات دارید؟
کارشناسان زیرساخت ایران هلپدسک آماده بررسی ترافیک شبکه و تدوین لیست تجهیزات استاندارد سازمان شما هستند.
سوئیچ شبکه
راهنمای جامع، انواع، معیارهای انتخاب و جدول تطبیقی سوئیچهای شبکه سازمانی
سوئیچ شبکه چیست؟
سوئیچ شبکه (Network Switch) یک سختافزار کلیدی در لایه ۲ و ۳ مدل OSI است که چندین دستگاه نظیر رایانهها، سرورها، پرینترها و اکسسپوینتها را در یک شبکه محلی (LAN) به یکدیگر متصل میکند. سوئیچ با خواندن آدرس MAC، بستههای داده را به صورت هوشمند و بدون تداخل تنها به پورت مقصد تحویل میدهد و پهنای باند را بهینه میسازد.
انواع سوئیچ شبکه
Managed Switch
دارای رابط کاربری CLI/Web، قابلیت تنظیم VLAN، مانیتورینگ SNMP، کنترل ترافیک (QoS) و ابزارهای امنیتی کامل.
Unmanaged Switch
بدون نیاز به پیکربندی، آماده اتصال سریع، مناسب برای شبکههای کوچک محلی و کلاینتهای محدود بدون تفکیک ترافیک.
PoE Switch
انتقال همزمان برق و دیتا روی کابل شبکه؛ حذف کابلکشی برق برای تلفنهای VoIP، دوربینهای مداربسته و اکسسپوینتها.
Layer 2 Switch
فوروارد فریمها بر پایه جدول MAC Address، پشتیبانی از تفکیک پورتها با VLAN و پروتکلهای پیشگیری از لوپ STP.
Layer 3 Switch
ترکیب سوئیچینگ لایه ۲ با روتینگ سختافزاری IP؛ هدایت ترافیک بین VLANها بدون ایجاد بار اضافه روی روتر مرکزی.
Stackable Switch
امکان اتصال فیزیکی چند سوئیچ و مدیریت تمام آنها به صورت یک دستگاه لاجیکال با یک نشانی IP مدیریتی مشترک.
Data Center Switch
سوئیچهای بسیار قدرتمند با پورتهای 25G/40G/100G، تاخیر فوقالعاده پایین (Ultra-low Latency)، پشتیبانی از معماری Spine-Leaf و پروتکلهای VXLAN.
جدول مقایسه سریع انواع سوئیچهای شبکه
راهنمای انتخاب سریع| نوع سوئیچ | کاربرد اصلی | مناسب برای |
|---|---|---|
| Unmanaged | شبکه ساده، اتصال کلاینتها بدون کانفیگ | دفاتر کوچک، هومآفیس و مصارف خانگی |
| Managed | مدیریت ترافیک، مانیتورینگ و امنیت شبکه | شرکتها، سازمانها و ادارات |
| PoE | برقرسانی مستقیم به تجهیزات تحت شبکه | اکسسپوینت (AP)، تلفنهای IP Phone، دوربین مداربسته |
| Layer 3 | مسیریابی سختافزاری (Routing) و ارتباط بین VLANها | شبکههای سازمانی بزرگ، دانشگاهها، بیمارستانها |
چگونه سوئیچ شبکه مناسب انتخاب کنیم؟ (معیارهای کلیدی)
برآورد دقیق درگاههای فعال براساس کلاینتها، سرورها و اکسسپوینتها با در نظر گرفتن ۲۰٪ ظرفیت خالی رزرو (مدلهای ۸، ۱۶، ۲۴ یا ۴۸ پورت).
انتخاب پورتهای Gigabit (10/100/1000) برای کاربران و پورتهای 10G/25G Multi-Gigabit برای سرورها، ذخیرهسازها و امور پردازشی سنگین.
محاسبه مجموع توان وات مورد نیاز تجهیزات بر پایه استانداردهای PoE (15.4W)، +PoE (30W) یا ++PoE (تا 90W) برای پایداری همزمان تغذیه تجهیزات.
درگاههای اختصاصی فیبر نوری (SFP/SFP+) با سرعت ۱ تا ۱۰ گیگابیت جهت اتصال سوئیچهای Access به سوئیچ Core بدون اشغال پورتهای معمولی.
قابلیت دستهبندی و ایزولهسازی بخشهای مالی، مدیریت، پرسنل، مهمان و دوربینها جهت افزایش امنیت و محدودسازی دامنه برودکست.
امکان روتینگ مستقیم پکتها با سرعت سختافزاری (Wire-speed) در سطح خود سوئیچ، بدون نیاز به هدایت ترافیک به سمت روتر مرکزی.
برخورداری از دسترسی امن SSH، پروتکلهای احراز هویت RADIUS/TACACS+، مانیتورینگ ترافیک پورت (Port Mirroring) و لاگگیری سیستمی.
مجهز بودن به منابع تغذیه ماژولار و دوبل (Dual Power Supply)، فنهای ماژولار تعویض گرم (Hot-swap) و پروتکلهای STP پایدار.
پشتیبانی از فناوری Stacking فیزیکی برای افزایش بیوقفه پورتها همگام با توسعه شرکت بدون دگرگونی در توپولوژی لایه دو شبکه.
سرور و تجهیزات سرور
راهنمای فنی شناخت معماری، انواع شاسی، قطعات کلیدی و مسیر اصولی انتخاب سرور سازمانی
سرور چیست؟
سرور (Server) یک کامپیوتر سازمانی قدرتمند و دائمروشن (24/7) با قطعات دارای تلورانس خطای بالا (Fault-Tolerant) است که وظیفه پردازش، ذخیرهسازی و سرویسدهی به کلاینتها، پایگاههای داده، نرمافزارهای یکپارچه سازمانی و ماشینهای مجازی را در شبکه بر عهده دارد. برخلاف سیستمهای دسکتاپ، سرورها برای پاسخگویی پیوسته به بار کاری سنگین و جلوگیری از توقف کسبوکار (Downtime) طراحی شدهاند.

انواع سرور
سرور رکمونت (Rack Server)
طراحیشده برای نصب در رکهای استاندارد ۱۹ اینچ؛ بالاترین تراکم پردازشی، خنککاری ماژولار و کابلکشی مهندسی در اتاقهای سرور و دیتاسنترها.
سرور ایستاده (Tower Server)
مشابه کیسهای کامپیوتری با قطعات کلاس سرور؛ نویز صوتی پایین، مناسب برای دفاتر، شعبات، محیطهای کاری بدون رک و شرکتهای با فضای محدود.
هاست مجازیسازی (Virtualization Host)
پیکربندی سختافزاری متمرکز بر حافظه رم فوقالعاده بالا، هستههای متعدد CPU و I/O پرسرعت جهت میزبانی دهها ماشین مجازی مستقل روی یک شاسی فیزیکی.
هنگام خرید سرور چه مواردی مهم است؟
تعداد هستههای واقعی، فرکانس پایه و بوست، میزان کش L3 و قابلیت پشتیبانی از پیکربندی تکسوکت یا دوسوکت همگام با نوع نرمافزارها.
استفاده از رمهای ECC Registered برای اصلاح خودکار خطاهای بیتی، باس ارتباطی، تعداد کانالها و ظرفیت ماژولهای اسلات مادربرد.
رید کنترلر سختافزاری با کش اختصاصی و خازن محافظ باتری (FBWC) برای پیادهسازی سطوح امنیتی RAID 1, 5, 6, 10 بدون افت کارایی.
درایوهای Enterprise کلاس با اینترفیس SAS، SATA و NVMe با شاخص استقامت (Endurance) و نرخ IOPS متناسب با بانکهای اطلاعاتی.
درگاههای چندگانه 1GbE و 10GbE/25GbE با قابلیت NIC Teaming و تجمیع پهنای باند برای برقراری ارتباط بدون گلوگاه با سوئیچها.
پاورهای ماژولار دارای رده بازدهی پلاتینیوم یا تیتانیوم با امکان تعویض گرم (Hot-Plug) جهت جلوگیری از خاموشی در هنگام نوسان یا تعویض خط برق.
حذف نقطه تکی خرابی (SPOF) از طریق منابع تغذیه دوبل (1+1)، فنهای ماژولار پشتیبان و پشتیبانی از تکنولوژیهای High Availability.
پشتیبانی مادربرد و چیپست از دستورالعملهای سختافزاری مجازیسازی (VT-x / AMD-V و SR-IOV) جهت اجرای بینقص هایپروایزرها.
امکان اتصال درگاههای اختصاصی جهت تبادل داده با ذخیرهسازهای SAN/NAS و پشتیبانی از مکانیزمهای اسنپشات و کپی آفسایت بدون تاخیر کاری.
سرور مناسب شرکت را چگونه انتخاب کنیم؟
مسیر مهندسی برای جلوگیری از اتلاف بودجه و انتخاب متوازن سختافزار بر پایه نیاز واقعی:
تعیین تعداد پرسنل و سرویسهای در حال اجرا
تفکیک پردازش دیتابیس، وب، یا فایلسرور
محاسبه فرکانس و رم با ذخیره رشد ۲ ساله
تخمین حجم مورد نیاز با دیسکهای SAS یا NVMe
ایجاد امنیت داده در برابر سوختن هارد
تطبیق پهنای باند سرور با سوئیچهای شبکه
پاور دوبل و فنهای کمکی برای پایداری 24/7
برنامهریزی مخزن و متد بکاپگیری دورهای
نیاز به دریافت پیشفاکتور رسمی یا استعلام قیمت دارید؟
برای انتخاب دقیق پارتنامبرها، تطبیق فنی قطعات سرور و صدور پیشفاکتور رسمی شرکتی در کمترین زمان، میتوانید از طریق تماس تلفنی یا ارسال پیام در پیامرسانها با کارشناسان ما در ارتباط باشید.
- صدور فوری پیشفاکتور رسمی با کد اقتصادی
- تطبیق فنی کانفیگ سرور پیش از ثبت نهایی
- تضمین اصالت کالا و مهلت تست سختافزاری
ذخیره ساز تحت شبکه و NAS؛ انتخاب Storage مناسب سازمان
راهنمای جامع ارزیابی، معماری و پیادهسازی ذخیرهسازهای متصل به شبکه (NAS) متناسب با حجم داده و نیازمندیهای کسبوکار
NAS چیست؟
ذخیرهساز متصل به شبکه یا NAS (Network Attached Storage) یک دستگاه سختافزاری اختصاصی و متصل به شبکه است که امکان ذخیره، مدیریت و اشتراکگذاری متمرکز فایلها را برای کاربران و کلاینتهای مجاز فراهم میکند. این تجهیز مجهز به سیستمعامل سبک اختصاصی، آرایهای از هارد دیسکها یا حافظههای SSD و پورتهای پرسرعت شبکه است و بدون وابستگی به سرورهای اجرایی، دادهها را بهصورت شبانهروزی، امن، یکپارچه و ساختاریافته در دسترس شبکه سازمانی قرار میدهد.
NAS چه کاربردهایی در سازمان دارد؟
کاربردهای عملیاتی و حیاتیFile Sharing متمرکز
اشتراکگذاری سریع اسناد و فایلهای کاری میان پرسنل و شعب با اعمال دقیق سطوح دسترسی و مجوزها.
پشتیبانگیری (Backup)
مقصد امن و مطمئن برای بکاپ خودکار ماشینهای مجازی، دیتابیسهای مالی و سیستمهای کاربران سازمان.
آرشیو اطلاعات (Archive)
نگهداری بلندمدت دادههای سازمانی و پروژههای گذشته جهت سبکسازی فضای کاری سرورهای اصلی.
محافظت با Snapshot
ثبت تصاویر لحظهای از دادهها در ثانیهها؛ سد دفاعی فوقالعاده در برابر حملات باجافزارها و خطاهای کاربری.
تکثیر داده (Replication)
انتقال همگام دادهها به ذخیرهساز دوم در مکانی دیگر (Offsite) جهت تضمین تداوم کسبوکار در سناریوی Disaster.
Storage متمرکز کاری
ایجاد مخزن داده یکپارچه برای دسترسی همزمان سیستمها و سرویسها بدون پراکندگی ذخیرهسازی محلی.
مخزن فایلهای حجیم (Media)
بستری پرسرعت برای ذخیره و ادیت مستقیم فایلهای ویدیویی، طرحهای گرافیکی و اسناد پرحجم فنی.
هنگام خرید NAS چه مواردی مهم است؟
چکلیست فنی انتخاب هوشمندانهتعداد اسلات دیسک (Bay)
تعداد اسلاتها ساختار RAID انتخابی و ظرفیت آینده را تعیین میکند (مدلهای ۲، ۴، ۸ یا ۱۲ بی).
ظرفیت خام و مفید (Capacity)
محاسبه دقیق حجم دادههای فعلی همراه با در نظر گرفتن حداقل ضریب رشد ۳۰ درصدی سالانه سازمان.
نوع درایوها (HDD / SSD Enterprise)
الزام به استفاده از دیسکهای مخصوص NAS (کارکرد دائم 24/7) و درایوهای NVMe بهعنوان SSD Cache جهت تسریع IOPS.
سطوح پشتیبانی RAID
قابلیت تعریف آرایههای امن افزونگی متناسب با تعداد درایوها بدون خطر افت پایداری عملکرد ذخیرهساز.
میزان و نوع رم (RAM / ECC)
رم کافی به ویژه حافظههای ECC برای اجرای پایدار سرویسها، سناریوهای داکر و جلوگیری از خطای خاموشی داده.
پورتهای شبکه (2.5GbE / 10GbE)
پشتیبانی از پورتهای 2.5GbE یا 10GbE و تجمیع خطوط (Link Aggregation) برای رفع گلوگاه در سازمانهای پرکاربر.
بسته نرمافزاری Snapshot & Backup
امکانات بومی سیستمعامل ذخیرهساز جهت زمانبندی بکاپگیری و اسنپشاتگیری بدون نیاز به لایسنس مازاد.
قابلیت توسعه (Scalability & Expansion)
امکان اتصال انکلوژرهای کمکی (Expansion Unit) جهت افزایش بیها بدون نیاز به تعویض دستگاه در آینده.
RAID چیست؟ (توضیح به زبان ساده برای مدیران)
مفهوم پایهای حفاظت سختافزاریآرایه رید (RAID) روشی هوشمندانه برای ترکیب چندین هارد دیسک مجزا و تبدیل آنها به یک مخزن ذخیرهسازی واحد است. به زبان ساده: به جای اینکه همه اطلاعات فقط روی یک دیسک ذخیره شود و با سوختن آن همه چیز از بین برود، فناوری RAID دادهها را به شیوهای بین چند دیسک توزیع میکند که حتی اگر یک یا دو هارد کاملاً بسوزند، سیستم خاموش نمیشود، کارمندان بدون وقفه به کار ادامه میدهند و هیچ دادهای از دست نمیرود.
| نوع RAID | هدف اصلی | نکته مهم فنی و مدیریتی |
|---|---|---|
| RAID 0 | حداکثر سرعت و کارایی (Performance) | Redundancy ندارد با سوختن یک دیسک کل اطلاعات نابود میشود. |
| RAID 1 | آینهسازی کامل دادهها (Mirroring) | ظرفیت قابل استفاده ۵۰٪ کمتر است (مناسب ۲ دیسک). |
| RAID 5 | تعادل منطقی میان ظرفیت و Redundancy | تحمل سوختن ۱ هارد؛ مناسب برای درایوهای کمحجم و سناریوهای اقتصادی. |
| RAID 6 | افزونگی و امنیت بالاتر (Redundancy بیشتر) | تحمل خرابی همزمان ۲ هارد؛ ضروری برای دیسکهای با ظرفیت بالا. |
| RAID 10 | بالاترین کارایی + بالاترین پایداری (Performance + Redundancy) | ترکیب سرعت و امنیت بالا؛ نیازمند حداقل ۴ دیسک و کاهش ۵۰٪ ظرفیت مفید. |
یک اصل حیاتی در مهندسی ذخیرهسازی: RAID هرگز جایگزین Backup نیست!
پیکربندی RAID صرفاً سیستم را در برابر سوختن فیزیکی سختافزار هارد زنده نگه میدارد (High Availability). اما در برابر خطای انسانی (حذف اشتباهی فایل)، آلودگی به باجافزارها (Ransomware)، نوسانات شدید برق یا خرابی کنترلر، RAID دادهها را درجا از دست میدهد. امنیت داده تنها با پیادهسازی استراتژی نسخهبرداری مجزا و قاعده پشتیبانگیری ۳-۲-۱ تضمین میگردد.
فایروال و امنیت شبکه؛ حفاظت لایهبندیشده از داراییهای سازمان
فایروال (Firewall) چیست؟
فایروال یک سامانه امنیتی کنترلی است که با اعمال قواعد از پیشتعریفشده (Security Policies)، ترافیک ورودی و خروجی میان شبکه امن داخلی و شبکههای ناامن بیرونی (مانند اینترنت) را پالایش و مدیریت میکند. فایروالهای مدرن با بازرسی بستهها در لایههای مختلف شبکه، از نفوذهای سایبری، سوءاستفاده از پورتهای باز و سرقت دادهها جلوگیری میکنند. برای مشاهده فهرست جامع راهکارها میتوانید به بخش خدمات امنیت شبکه ما مراجعه فرمایید.
چه زمانی سازمان به فایروال اختصاصی نیاز پیدا میکند؟
استقرار فایروال نه یک هزینه جانبی، بلکه پیشنیاز تداوم کسبوکار در زیرساختهای امروزی است:
اتصال به شبکه اینترنت
کنترل و پایش جریان دادههای ورودی و خروجی کاربران سازمان جهت جلوگیری از نفوذ و حملات مرزی.
دسترسی امن ریموت (Remote Work)
ایجاد بسترهای رمزنگاریشده نظیر IPsec و SSL-VPN برای شعب سازمان، کارشناسان دورکار یا مدیران سیستم.
میزبانی سرورهای عمومی در DMZ
جداسازی سرورهای عمومی مانند وبسایت، CRM یا اتوماسیون از سایر سیستمهای حساس داخلی شرکت.
تفکیک بخشهای حساس داخلی
ایجاد دیواره حفاظتی بین واحدهای پرخطر یا اینترنت مهمان با سرورهای مالی و اطلاعات راهبردی سازمان.
هنگام انتخاب Firewall چه مشخصاتی اهمیت حیاتی دارند؟
بررسی ظرفیت پردازش ترافیک در زمان روشن بودن تمام ماژولهای امنیتی (IPS و Antivirus).
تعداد تونلهای همزمان، سرعت رمزنگاری سختافزاری و انعطافپذیری اتصال پرسنل از خارج سازمان.
پایش الگوی حملات و مسدودسازی آسیبپذیریهای فعال قبل از رسیدن بسته به سرور یا کلاینت هدف.
کنترل سایتهای غیراخلاقی، بدافزاری، فیشینگ و مدیریت حجم مصرف پهنای باند اینترنت پرسنل.
شناسایی رفتاری نرمافزارها در لایه ۷، بدون وابستگی به شماره پورت (نظیر تلگرام، AnyDesk یا تورنت).
مدیریت همزمان چند خط اینترنت، توزیع بار (Load Balancing) و سوئیچ خودکار در قطعی (Failover).
استقرار کلاستر به شیوه Active/Passive یا Active/Active جهت عدم توقف ارتباط حتی با خاموش شدن یک دستگاه.
داشبورد مدیریتی جامع، لاگهای امنیتی بلادرنگ و قابلیت تحلیل علل حوادث شبکه.
فایروال مجازی چیست؟ مقایسه نسخه سختافزاری و نرمافزاری Fortinet و Sophos
صرفهجویی چشمگیر در هزینهها با فایروالهای مجازی
اگر سازمان شما دارای سرور فیزیکی و بستر مجازیسازی مانند VMware ESXi یا KVM است، دیگر نیازی به پرداخت مبالغ سنگین دلاری برای خرید سختافزارهای گرانقیمت فایروال نخواهید داشت.
نسخههای مجازی فایروالهای معتبر جهانی نظیر فورتینت (FortiGate-VM) و سوفوس (Sophos XG/XGS Virtual)، ساختار نرمافزاری و سیستمعامل کامل همان دستگاههای فیزیکی را دارا هستند. با تخصیص بهینه منابع پردازشی سرور (CPU و RAM)، شما تمام قابلیتهای امنیتی، کنترل وب، VPN و فیلترینگ را با هزینهای بهمراتب کمتر دریافت میکنید.
جدول مقایسه: فایروال سختافزاری (Appliance) در برابر فایروال مجازی (VM)
| معیار ارزیابی | فایروال مجازی (VM on ESXi) | فایروال سختافزاری (Physical Appliance) |
|---|---|---|
| هزینه اولیه خرید | بسیار اقتصادیتر؛ عدم نیاز به پرداخت هزینه سختافزار اختصاصی | هزینه خرید اولیه بسیار بالا با نرخ دلاری |
| کارایی و قابلیتهای امنیتی | یکسان با نسخه سختافزاری (به شرط تأمین vCPU و RAM متناسب با ترافیک) | بسیار بالا؛ بهرهگیری از چیپستهای پردازشی اختصاصی (ASIC / SPU) |
| ارتقا و مقیاسپذیری | فوقالعاده سریع و بدون هزینه تعویض قطعه (افزایش Core و RAM با چند کلیک) | نیازمند تعویض فیزیکی کل دستگاه در صورت افزایش حجم ترافیک شبکه |
| پشتیبانگیری و Disaster Recovery | امکان پشتیبانگیری لحظهای (Snapshot) و انتقال سریع به هاست دیگر | وابسته به بکاپ کانفیگ و ارسال فیزیکی سختافزار جایگزین در خرابی |
| وابستگی به زیرساخت | وابسته به پایداری هاست سرور، کارت شبکه و سوییچهای مجازی | مستقل از بستر سرورها و بدون درگیر کردن منابع هاست |
| بهترین کاربرد | سازمانهای متوسط، شعب، شرکتهای دارای هاست مجازی و بودجه هوشمند | دیتاسنترها، شرکتهای بزرگ با پهنای باند چند ده گیگابیتی اختصاصی |
نیاز به استعلام قیمت فایروال مجازی یا سختافزاری دارید؟
برای دریافت مشاوره جهت انتخاب بهترین نسخه متناسب با ظرفیت سرور ESXi، پهنای باند و تعداد کاربران سازمان، با کارشناسان ما در تماس باشید.
۱۹. آنتیویروس تحت شبکه و امنیت نقاط پایانی (Endpoint Security)
تفاوت آنتیویروس سنتی با راهکارهای مدرن Endpoint Security
- شناسایی حملات صرفاً بر اساس بانک امضای فایلهای شناختهشده (Signature-based)
- ناتوان در مقابله با تهدیدات ناشناخته و حملات بدون فایل (Fileless Attacks)
- تمرکز روی تکسیستمها بدون اشراف بر فرآیندهای مشکوک سراسر شبکه
- ایجاد بار سنگین روی پهنای باند اینترنت به دلیل آپدیت جداگانه تکتک کلاینتها
- تشخیص تهدیدها بر پایه هوش مصنوعی و رفتارشناسی لحظهای پردازشها
- حفاظت خودکار در برابر باجافزارها (Ransomware) و جلوگیری از رمزگذاری فایلها
- ایزولهسازی کلاینت آلوده از راه دور برای مهار شیوع بدافزار در کل سازمان
- کنسول متمرکز برای توزیع داخلی آپدیتها و اعمال سیاستهای دسترسی فلشمموری
ارکان و قابلیتهای حیاتی در حفاظت متمرکز شبکه
مدیریت متمرکز کاربران
دستهبندی رایانهها بر اساس چارت اداری و اعمال سیاستهای امنیتی مجزا برای هر بخش بدون مراجعه حضوری.
تدوین خطمشیها (Policy)
قفل کردن یا مجاز کردن پورتهای USB، تنظیم استثنائات نرمافزارهای اتوماسیون اداری و مالی.
حفاظت اختصاصی سرورها
ماژولهای ویژه سرورهای پایگاه داده و فایل سرور با حداقل درگیری منابع RAM و پردازنده.
سرور آپدیت مرکزی
دریافت فایلهای بهروزرسانی توسط سرور مرکزی شبکه و انتشار داخلی آنها بدون مصرف پهنای باند اینترنت.
کنترل تهدید و گزارشدهی
ارائه گزارشهای شفاف مدیریتی از تلاشهای نفوذ، لاگهای مسدودی و سیستمهای در معرض خطر.
فروش و استقرار آنتیویروس تحت شبکه سیمانتک (Symantec Endpoint)
شرکت عصر ارتباط سامانه یکپارچه سیمانتک را با کمترین قیمت سازمانی، راهاندازی سرور اختصاصی مدیریت آپدیت و تضمین تداوم پایداری و بهروزرسانی لایسنس به سازمانها ارائه میدهد.
راهنمای دریافت پیشفاکتور: برای دریافت قیمت دقیق و متناسب با ابعاد شرکت خود، کافی است تعداد سرورها و تعداد کلاینتهای فعال را به کارشناسان فروش ما اعلام نمایید.
تجهیزات رک و پسیو؛ ستون فقرات استقرار شبکه
عملکرد بینقص سرورها و سوئیچهای پیشرفته وابسته به بستری مهندسیشده با مدیریت حرارتی، توزیع توان پایدار و آرایش اصولی کابلهاست.
محفظههای استاندارد رک
تأمین رکهای دیواری و ایستاده (عمق ۱۰۰ و ۱۲۰ سانتیمتر) با امکان گردش بهینه هوای سرد و استقرار ریلمونت سرورها.
یونیتهای توزیع برق (PDU)
استقرار PDUهای رکمونت در مدلهای مانیتورینگدار و تحت شبکه برای پایش بلادرنگ جریان و جلوگیری از اورلود الکتریکی.
سیستمهای یوپیاس (UPS)
تثبیت شکل موج خروجی، جلوگیری از آسیب به منابع تغذیه سرورها و ایجاد بازه زمانی کافی برای خاموشسازی خودکار و امن.
پچپنلهای مسی و فیبر (ODF)
سازماندهی نودهای ورودی، جلوگیری از تکانهای مخرب پورت سوئیچها و لیبلگذاری مهندسی جهت عیبیابی آنی در شبکه.
مدیریت کابل و تهویه
بهکارگیری نگهدارندههای افقی و عمودی، حفظ شعاع خمش مجاز کابل و ممانعت از مسدود شدن گذرگاههای دمش و مکش هوا.
کنسول و سوئیچ KVM
مدیریت چند سرور از طریق یک یونیت تاشو، بههمراه ماژولهای IP جهت تسلط سختافزاری بر محیط سرور در سطح BIOS.
تطبیق نیازمندی سازمان با تجهیزات شبکه
پیش از تخصیص بودجه، شناخت دقیق تناسب میان چالشهای سازمان و تجهیزات سختافزاری الزامی است:
| نیاز واقعی سازمان | تجهیز راهکار | ارزش افزوده عملیاتی و نقش در پایداری |
|---|---|---|
| اتصال کابلی پرسرعت و پایدار پرسنل | سوئیچ شبکه (Switch) | ایجاد ارتباط گیگابیت/۱۰G، تفکیک امن بخشها با VLAN و برقرسانی به تجهیزات با PoE. |
| پوشش سراسری و بدون قطعی بیسیم | اکسس پوینت (AP) | رومینگ هوشمند کاربران حین جابهجایی در طبقات و جداسازی کامل شبکه مهمان از هسته داخلی. |
| اتصال امن شعب و مدیریت خطوط اینترنت | روتر سازمانی (Router) | مسیریابی بین دفاتر، تانلهای رمزنگاریشده و لودبالانس خطوط مختلف ارتباطی. |
| ایمنسازی لبه، پالایش ترافیک و مقابله با نفوذ | فایروال (Firewall) | بازرسی عمیق بستهها (DPI)، محافظت در برابر بدافزارها و مدیریت کنترلشده دسترسیهای دورکاری. |
| میزبانی دیتابیس، اتوماسیون و مجازیسازی | سرور (Server) | توان پردازشی متمرکز با حافظههای مجهز به تصحیح خطا (ECC) و پاورهای ماژولار افزونه. |
| ذخیرهسازی فایلها و نگهداری پشتیبان ایزوله | ذخیرهساز (NAS Storage) | آرشیو متمرکز فایلها، پیادهسازی ریدبندی سختافزاری و محافظت از بکآپها در برابر باجافزار. |
مراحل گزینش و مشاوره مهندسی خرید
ما صرفاً با دریافت نام یک مدل کالا فاکتور صادر نمیکنیم؛ تأمین پایدار حاصل یک چرخه سنجیده است:
نیازسنجی و بارشناسی
محاسبه ترافیک کاربران، پهنای باند سرویسها و نیازمندی دیتابیسها.
ممیزی زیرساخت
ارزیابی فضای رک، توان برق، خنککنندگی و کیفیت کابلهای بستر.
انتخاب پارتنامبر
راستیآزمایی دقیق کدها، لایسنسها و ظرفیت توسعه سختافزاری آینده.
طراحی افزونگی
پیکربندی خطوط موازی و پاورهای دوگانه جهت جلوگیری از نقطه تکی خرابی.
تأمین با اصالت
تأمین سختافزارهای اورجینال دارای گارانتی معتبر و پشتیبانی قطعات.
نصب، کانفیگ و تحویل
استقرار در رک، سختسازی امنیتی، تست زیر بار ترافیکی و مستندسازی.

شرکت عصر ارتباط شبکه بیسیم
شرکت عصر ارتباط شبکه بیسیم به عنوان بازوی اجرایی و تأمین، ارائهدهنده راهکارهای جامع زیرساخت شبکه و فناوری اطلاعات است. این مجموعه با تمرکز بر اصالت کالا، ارائه قیمتهای رقابتی سازمانی، مشاوره شفاف پیش از صدور پیشفاکتور و خدمات پس از فروش متعهدانه، بستری امن را برای تأمین بدون واسطه سازمانها و کارخانجات فراهم آورده است.
نیاز به مشاوره خرید یا تأمین فوری تجهیزات دارید؟
کارشناسان عصر ارتباط با سالها تجربه در مدیریت زیرساخت سازمانها در تهران و شهرکهای صنعتی آماده بررسی لیست نیازمندی، راستیآزمایی پارتنامبرها و استعلام بهترین قیمت برای شما هستند.
فروش و تامین تجهیزات شبکه برای سازمان ها
تأمین زیرساخت فناوری اطلاعات در مقیاس سازمانی، فراتر از یک خرید ساده کالاست؛ این فرآیند یک سرمایهگذاری استراتژیک بر روی تداوم کسبوکار (Business Continuity) محسوب میشود. در محیطهای اداری، کارخانجات و شرکتهای چندشعبهای، بروز یک ناهماهنگی در معماری تجهیزات یا خرید کالاهای فاقد اصالت و ناسازگار با معماری فعلی، میتواند به توقف سرویسها، گلوگاههای ارتباطی و اتلاف منابع مالی منجر شود. ایران هلپ دسک با درک چالشهای تأمین کالا، فرآیند خرید را بر مبنای اعتبارسنجی دقیق پارتنامبرها، هماهنگی با اهداف توسعهای سازمان و ارزیابی زنجیره تأمین مدیریت میکند.
رویکرد واقعبینانه در زنجیره تأمین ادوات اینترپرایز
برخلاف تجهیزات مصارف خانگی، سختافزارهای رده Enterprise نظیر شاسیهای سرور با کانفیگ سفارشی، فایروالهای ماژولار یا ذخیرهسازهای چندبی (Multi-Bay) همواره با چالشهای تخصیص سهمیه، نوسانات بازار جهانی و زمانبندی ترخیص مواجه هستند. رویکرد ما بر پایه شفافیت زمانی است؛ ما بهجای ادعاهای اثباتنشده نظیر «موجودی نامحدود همیشگی» یا «تحویل بدون وقفه»، وضعیت دقیق موجودی در انبار داخلی و خطوط تحویل وارداتی را بهصورت فنی و زمانبندیشده به مدیریت فناوری اطلاعات اعلام میکنیم تا ریسکهای پروژه کنترل شود.
سبد جامع محصولات سازمانی تحت پوشش تأمین
تأمین متمرکز تجهیزات از یک مرجع معتبر، ضمن ایجاد سازگاری کامل میان لایههای سختافزاری، یکپارچگی خدمات پس از فروش و پشتیبانی فنی را تضمین مینماید. سبد تأمین سازمانی شامل دستهبندیهای زیر است:
تجهیزات شبکه (اکتیو و پسیو)
تأمین کابلهای زوج سیم مسی (Cat6/Cat6A/Cat7 SFTP) تمام مس (CCC)، پچپنلها، کیستونها، ترانکها و بستر فیبر نوری با تأییدیههای بینالمللی؛ پیادهسازی همخوان با خدمات تخصصی زیرساخت شبکه جهت استقرار بستری پایدار برای تمامی تجهیزات پردازشی و نظارتی.
سرور (Server)
تأمین سرورهای رکمونت، ایستاده (Tower) و تیغهای (Blade) از پلتفرمهای مطرح جهانی؛ ارائه قطعات با اصالت از جمله پردازندههای سازمانی Intel Xeon و AMD EPYC، رمهای مجهز به خطایابی (ECC) و درایوهای ذخیرهساز رده SAS و Enterprise NVMe متناسب با بار کاری پایگاههای داده و ماشینهای مجازی.
ذخیرهساز تحت شبکه (NAS)
ارائه راهحلهای ذخیرهسازی متمرکز و مقیاسپذیر از برندهای معتبر با هدف تجمیع فایلهای سازمان، سطوح دسترسی پیشرفته، مقاومت دادهها از طریق چینش رید (RAID) سختافزاری و پیادهسازی مقاصد نگهداری نسخههای پشتیبان خارج از زیرساختهای سرور اصلی.
فایروال سختافزاری (Firewall)
تأمین اپلاینسهای فایروال نسل جدید (NGFW) جهت مدیریت ترافیک ورودی/خروجی، جلوگیری از نفوذ (IPS/IDS)، پالایش بستهها در لایه کاربرد و ایمنسازی لینکهای ارتباطی و دورکاری پرسنل با لایسنسهای معتبر عملکردی.
سوئیچ شبکه (Switch)
تأمین انواع سوئیچهای لایه ۲ و لایه ۳ با پورتهای گیگابیت و ۱۰G/40G، مدلهای مجهز به توان خروجی PoE/PoE+ برای برقرسانی به تجهیزات متصل مانند سیستمهای دوربین مداربسته و نودهای پرسرعت رومیزی و اداری.
اکسسپوینت (Access Point)
تأمین رادیوهای سقفی و دیواری سازمانی مبتنی بر استانداردهای Wi-Fi 6 و Wi-Fi 6E؛ مجهز به کنترلرهای ابری و فیزیکی جهت مدیریت رومینگ بدون قطعی کاربران سیار و ایجاد شبکههای ایزوله مهمان در فضاهای اداری و کارخانهها.
رک شبکه و اتاق سرور (Rack)
تأمین رکهای استاندارد ایستاده تا عمق ۱۰۰ و ۱۲۰ سانتیمتر و رکهای دیواری؛ همراه با تجهیزات جانبی نظیر بلنکپنلها، بازوهای هدایت کابل، دربهای توری با قابلیت تهویه بهینه و ماژولهای توزیع برق (PDU) رکمونت صنعتی.
برق اضطراری رکمونت (UPS)
تأمین یوپیاسهای ماژولار و آنلاین رکمونت با شکل موج کاملاً سینوسی؛ تثبیت سطح ولتاژ و ایجاد افزونگی توان الکتریکی برای جلوگیری از بروز آسیب سختافزاری و قطعی ناگهانی دیتاسنتر در شرایط نوسان شدید شبکه برق شهری.
تجهیزات و سامانههای امنیتی
تأمین ادوات نظارت تصویری شبکه، کنترل دسترسی به اتاق سرور (Access Control)، سنسورهای پایش محیطی دما و رطوبت و گیتویهای ارتباط صوتی موردنیاز برای نصب و راهاندازی تلفن VoIP بهصورت بومی و امن.
تأمین تجهیزات ویژه محیطهای سخت و نواحی صنعتی
تجهیزات فعال در محیطهای تولیدی بهدلیل نوسانات برق، گردوغبار و نویز ماشینآلات سنگین به استانداردهای صنعتی خاصی نیاز دارند. خدمات ما در ارائه سختافزارهای مقاوم به همراه خدمات کامپیوتر و شبکه در شهرکهای صنعتی این اطمینان را به مدیران صنایع میدهد که تجهیزات خریداریشده با شرایط واقعی محیط کارگاه و کارخانه انطباق کامل دارند.
۲۶. نصب و راه اندازی تجهیزات شبکه و سرور؛ فراتر از یک فروشگاه سختافزار
اصلیترین تفاوت میان یک فروشگاه اینترنتی یا واسطه بازرگانی با یک شرکت ارائهدهنده خدمات مهندسی شبکه در نقطه تحویل تعریف میشود. فروشگاههای سنتی با صدور فاکتور و تحویل جعبههای مقوایی کالا مسئولیت خود را پایانیافته تلقی میکنند؛ اما در ایران هلپ دسک، تحویل فیزیکی کالا تنها نقطه شروع یک مأموریت مهندسی است. ما با استقرار تیم متخصص در محل پروژه، سختافزارهای خریداریشده را در قالب یک چرخه استاندارد وارد مدار عملیاتی میکنیم.
رویکرد فروشگاههای سنتی سختافزار
- صرفاً صدور پیشفاکتور بر اساس نام قطعه ارائهشده توسط مشتری
- عدم پذیرش مسئولیت در صورت عدم انطباق با زیرساخت شبکه کارفرما
- پایان تعهدات تجاری همزمان با تخلیه بار در محل شرکت خریدار
- فاقد پشتیبانی فنی اجرایی جهت پیکربندی سرویسها و رفع تداخلات
رویکرد مهندسی ایران هلپ دسک
- بررسی سازگاری فنی قطعات و تحلیل توان پردازشی قبل از تأمین نهایی
- مسئولیت کامل در استقرار، نصب فیزیکی و پایدارسازی در رک
- اجرای تنظیمات امنیتی (Hardening) و هماهنگی با لایسنسهای رسمی
- ارائه مستندات مهندسی شبکه (Network Documentation) و آموزش تحویلگیرندگان
چرخه ۸ مرحلهای استقرار، نصب و پیکربندی تجهیزات
بهمنظور جلوگیری از بروز هرگونه خطا و تحویل پروژهای بدون نقص، تمامی پروژههای اجرایی از روند ۸ مرحلهای زیر عبور میکنند:
بررسی تجهیزات (Physical & Health Audit)
جعبهگشایی کنترلشده در محل استقرار، راستیآزمایی پارتنامبرها با فاکتور رسمی، بررسی سلامت فیزیکی بدنه و اتصالات، و بازرسی اولیه بردهای سختافزاری پیش از اتصال به جریان برق.
نصب فیزیکی (Physical Installation)
جانمایی دقیق تجهیزات در سایت، مونتاژ پایهها، تنظیم فاصله ایمن نسبت به منابع حرارتی و خطوط نویز، و آمادهسازی مسیرهای هدایت کابل درون اتاق سرور یا تابلوهای فرعی شبکه.
استقرار در رک (Rack Mount)
تثبیت اصولی ریلهای سرور و شاسیها در یونیتهای مشخصشده بر اساس نقشه رک، توزیع متوازن وزن، رعایت استانداردهای جریان هوای خنک و اتصال به سیستم ارتینگ (Grounding) رک.
اتصال شبکه و تغذیه (Cabling & Connectivity)
سربندی اصولی پچکوردهای مسی و پچکوردهای فیبر نوری با مدیریت خمش مجاز، برقراری اتصالات ترانک و آپلینک، و اتصال دوگانه منابع تغذیه (Dual Power) به مسیرهای مجزای PDU و UPS.
کانفیگ و پیکربندی (Configuration & Hardening)
ارتقای فریمورها به نسخههای پایدار، تنظیمات پایهای IP و VLANها، ایجاد روتهای ارتباطی، اعمال پالیسیهای سختسازی امنیتی، غیرفعالسازی سرویسهای آسیبپذیر و پیکربندی دسترسیهای مدیریتی امن.
تست زیر بار و راستیآزمایی (Stress & Load Testing)
ارزیابی پایداری لینکها، بررسی سناریوهای Failover در خطوط افزونه و منابع تغذیه، اندازهگیری میزان تأخیر بسته (Latency)، و شبیهسازی ترافیک پیک جهت اطمینان از عملکرد بدون وقفه در شرایط بحرانی.
مستندسازی جامع (Network Documentation)
تهیه نقشههای جانمایی رک (Rack Elevation)، مستندسازی پورتهای متصل و دیاگرامهای لایه ۲ و لایه ۳، ثبت دقیق کدهای سریال و لاگهای نصب بههمراه اطلاعات دسترسی برای نگهداری آتی.
تحویل رسمی و آموزش (Handover & Training)
برگزاری جلسه تحویل با مدیران IT سازمان، تست نهایی با حضور کارشناسان کارفرما، ارائه پروتکلهای پشتیبانی، انتقال تجارب نگهداری و آموزش عملیاتی به تیم بهرهبردار داخلی.
آماده برنامهریزی برای ارتقا یا تأمین زیرساخت هستید؟
تیم مهندسی ایران هلپ دسک با ترکیب تخصص اجرایی و شبکه تأمین معتبر، سازمان شما را در انتخاب صحیح و راهاندازی اصولی تجهیزات همراهی میکند. برای دریافت چکلیست ارزیابی زیرساخت با ما در ارتباط باشید.
سوالات متداول درباره تأمین و تجهیزات شبکه
پاسخهای صریح، فنی و شفاف مهندسان زیرساخت به رایجترین چالشهای مدیران سازمانها و شرکتها
تجهیزات شبکه شامل چه تجهیزاتی است؟
برای برپایی یک شبکه استاندارد اداری یا کارخانهای، هر دو دسته لازم و ملزوم یکدیگرند:
- تجهیزات پسیو (بستر فیزیکی): کابل شبکه (Cat6/Cat6a)، کیستونها، پچکورد، ترانک، رکهای سروری و پچپنلهای مس و فیبر نوری (ODF).
- تجهیزات اکتیو (هسته پردازش و هدایت): سوئیچهای لایه ۲ و ۳، روترهای لبه، سیستمهای ذخیرهساز (SAN/NAS)، سرورهای محاسباتی، یوپیاس (UPS) و سامانههای امنیت لبه (فایروال سختافزاری).
برای یک شرکت چه سوئیچی مناسب است؟
معیارهای تعیین مدل به شرح زیر است:
- کسبوکارهای کوچک (زیر ۱۵ کاربر): سوئیچ ۱۶ یا ۲۴ پورت گیگابیت اسمارت (Smart Managed) جهت اعمال تنظیمات پایهای VLAN.
- شرکتهای متوسط (۱۵ تا ۶۰ کاربر): سوئیچ ۲۴ یا ۴۸ پورت تمام مدیریتی (Managed Layer 2) با پورتهای آپلینک ۱۰G (SFP+) و پشتیبانی از استانداردهای PoE+ جهت راهاندازی تلفن VoIP و اکسسپوینت بدون آداپتور مجزا.
- سازمانهای بزرگ: سوئیچهای ماژولار لایه ۳ با قابلیت Stack شدن و پاورهای دوگانه (Redundant Power) جهت تضمین پایداری بدون وقفه.
سوئیچ Managed چه تفاوتی با Unmanaged دارد؟
| ویژگی | سوئیچ غیرمدیریتی (Unmanaged) | سوئیچ مدیریتی (Managed) |
|---|---|---|
| قابلیت پیکربندی و IP | ندارد (فقط اتصال فیزیکی) | دارد (Web GUI ،SSH و کنسول CLI) |
| تفکیک شبکه (VLAN) | پشتیبانی نمیشود | امکان ایجاد دهها VLAN مجزا |
| امنیت و کنترل پورت | صفر (پذیرش ترافیک هر دستگاه) | Port Security و احراز هویت 802.1X |
| کاربرد تجاری | دفاتر کوچک خانگی یا نودهای انتهایی | شرکتها، کارخانهها و ساختارهای سازمانی |
برای شرکت NAS بهتر است یا Server؟
انتخاب صحیح بین این دو سناریو به شرح زیر است:
- خرید NAS کافی است اگر: فقط به یک اشتراکگذاری فایل امن (File Sharing)، نگهداری ایمن ایمیجهای بکآپ و دسترسی سریع اسناد بدون نرمافزارهای پیچیده نیاز دارید.
- خرید Server ضروری است اگر: باید نرمافزارهای ERP، حسابداری چندکاربره، اکتیودایرکتوری، CRM و ماشینهای مجازی را میزبانی کنید.
- معماری استاندارد: در شرکتهای بالغ، یک سرور برای پردازش سرویسها و یک دستگاه NAS مجزا برای ذخیره کپی پشتیبان استفاده میشود.
هنگام خرید NAS به چه نکاتی توجه کنیم؟
چکلیست بررسی پیش از صدور پیشفاکتور NAS:
- تعداد Bay: مدلهای ۲-بِی فقط از RAID 1 پشتیبانی میکنند؛ برای بهرهمندی از توازن سرعت و ظرفیت RAID 5 حداقل مدلهای ۴-بِی پیشنهاد میشود.
- کلاس هارددیسکها: استفاده از هاردهای دسکتاپ معمولی روی NAS ممنوع است؛ باید هاردهای مخصوص NAS با تحمل لرزش و کارکرد ۲۴ ساعته خریداری شوند.
- کارت شبکه و کَش: وجود اسلات NVMe M.2 برای فعالسازی کَش و تسریع دسترسی به اسناد پرتکرار در محیطهای بالای ۱۰ کاربر ضروری است.
RAID چیست و آیا جایگزین Backup است؟
چرا RAID مساوی با بکآپ نیست؟ اگر کاربری یک فایل دیتابیس را اشتباه حذف کند یا شبکه به باجافزار آلوده شود، تغییرات تخریبی در همان لحظه روی تمامی هاردهای رید کپی میشود. پایداری واقعی بر اساس استراتژی پشتیبانگیری ۱-۲-۳ حاصل میشود (۳ نسخه از داده روی ۲ نوع رسانه مختلف و ۱ نسخه خارج از ساختمان).
برای شبکه شرکت چه فایروالی مناسب است؟
دو انتخاب اصلی در شرکتهای ایرانی:
- روتربورد میکروتیک (MikroTik RouterBOARD): راهکاری اقتصادی و توانمند جهت بستن پورتهای غیرمجاز، تانلهای VPN بیندفاتر و لودبالانس پهنای باند اینترنت؛ اما فاقد لایسنسهای پیشرفته آنتیویروس و کنترل محتوای برنامهای است.
- فایروالهای نسل جدید سازمانی (مانند FortiGate): بهترین گزینه برای مهار تهدیدات پیشرفته، شناسایی و کنترل نرمافزارهای مسنجر و تورنت، تفکیک دسترسیها و جلوگیری فعال از نفوذ (IPS).
آیا خرید سرور باید بر اساس تعداد کاربران انجام شود؟
برای مثال، ۱۰ کاربری که روی یک دیتابیس سنگین تحلیلی کوئری اجرا میکنند، رم و IOPS دیسک بسیار بالاتری نسبت به ۱۰۰ کاربری نیاز دارند که صرفاً از یک سامانه اتوماسیون نامهنگاری استفاده میکنند. در نیازسنجی، علاوه بر تعداد کاربر، نوع پلتفرم مجازیساز و توسعه ۳ سال آتی سازمان نیز لحاظ میشود.
قیمت تجهیزات شبکه چگونه تعیین میشود؟
عوامل پنهانی که باعث اختلاف قیمت پیشفاکتورها میشوند:
- پارتنامبر قطعات داخلی سرور: استفاده از هاردها و رمهای غیراصل (OEM/Fake) به جای قطعات اصلی اچپیئی (HPE SmartMemory) اختلاف قیمت چشمگیری ایجاد میکند.
- لایسنسها و ظرفیتهای فعال: فعال بودن پیشفرض لایسنس پورتهای ۱۰G یا ماژولهای پاور افزونه در سوئیچها.
آیا قبل از خرید تجهیزات مشاوره ارائه میشود؟
این مشاوره با هدف حذف خریدهای اضافه، جلوگیری از انتخاب تجهیزات ناسازگار و پیشبینی پورتها و ظرفیتهای توسعه آتی انجام میشود تا سرمایه سازمان بهینهسازی گردد.
آیا نصب و راهاندازی تجهیزات نیز انجام میشود؟
خدمات استقرار شامل راهاندازی کامل زیرساخت، هماهنگی با نرمافزارهای مالی و اتوماسیون جاری کارفرما و در نهایت تحویل نهایی مستندات شبکه به مدیران IT سازمان است.
آیا تجهیزات خریداریشده پشتیبانی فنی دارند؟
همچنین برای سازمانها امکان عقد قرارداد پشتیبانی دورهای سختافزاری و نرمافزاری جهت مانیتورینگ سلامت سرویسها، بهروزرسانی فریمورها و تأمین قطعات یدکی در صورت بروز حادثه فراهم است.